Trojan.Multi.GenAutorunTask
К данному семейству относятся вредоносные задачи, созданные через планировщика задач операционной системы. При помощи этих задач вредоносное программное обеспечение закрепляется в системе жертвы. В большинстве случаев такие задачи запускаются при каждом старте операционной системы.
TOP 10 стран по количеству атакованных пользователей (%)
| Страна | % атакованных пользователей* | |
| 1 | Россия | 36.77 |
| 2 | Бразилия | 6.58 |
| 3 | Индия | 6.20 |
| 4 | Вьетнам | 4.24 |
| 5 | Турция | 3.51 |
| 6 | Украина | 2.60 |
| 7 | Италия | 2.51 |
| 8 | Франция | 2.00 |
| 9 | Германия | 1.99 |
| 10 | Казахстан | 1.78 |
*Процент от всех уникальных пользователей продуктов «Лаборатории Касперского», атакованных зловредом
trojan multi gen autorun task a как с этим удалить и справиться с последствиями?
Вы можете написать сейчас и зарегистрироваться позже. Если у вас есть аккаунт, авторизуйтесь, чтобы опубликовать от имени своего аккаунта.
- Уже зарегистрированы? Войти
- Регистрация
Сайт
Активность
Магазин
Поддержка
Kaspersky Support Forum
- Создать.
Важная информация
Мы разместили cookie-файлы на ваше устройство, чтобы помочь сделать этот сайт лучше. Вы можете изменить свои настройки cookie-файлов, или продолжить без изменения настроек.
Вирус «trojan.multi.gen autorun bits.a» не удаляется! (заявка № 222648)


Junior Member Регистрация 28.04.2019 Сообщений 1 Вес репутации 17
Вирус «trojan.multi.gen autorun bits.a» не удаляется!
Здравствуйте, подхватил вирус который сам восстанавливается после удаления и подгружает другие вирусы. Так же заразился ноутбук подключенный к домашней сети. После сканирования Dr.Web или Kaspersky находит и удаляют кучу вирусов с перезагрузкой, но после перезагрузки остается один вирус trojan.multi.gen autorun bits.a, далее удаялешь его, снова перезагрузка и снова анализ от касперского и снова куча вирусов и так по кругу. В безопасном режиме не находит этот вирус. Заранее спасибо

Вложения
- CollectionLog-2019.04.30-20.57.zip (72.5 Кб, 3 просмотров)
Будь в курсе! Будь в курсе!
Надоело быть жертвой? Стань профи по информационной безопасности, получай самую свежую информацию об угрозах и средствах защиты от ведущего российского аналитического центра Anti-Malware.ru:
28.04.2019, 21:07 #2
Cyber  Регистрация 11.05.2011 Сообщений 2,285 Вес репутации 375
Уважаемый(ая) Den4inka, спасибо за обращение на наш форум!
Удаление вирусов — абсолютно бесплатная услуга на VirusInfo.Info. Хелперы в самое ближайшее время ответят на Ваш запрос. Для оказания помощи необходимо предоставить логи сканирования утилитой Autologger, подробнее можно прочитать в правилах оформления запроса о помощи.
Информация
Если вы хотите получить персональную гарантированную помощь в приоритетном режиме, то воспользуйтесь платным сервисом Помогите+.
Если наш сайт окажется полезен Вам и у Вас будет такая возможность — пожалуйста поддержите проект.
29.04.2019, 06:14 #3
Senior Helper Регистрация 06.05.2008 Адрес Тула Сообщений 35,190 Вес репутации 1050
Где именно находится этот вирус? Приведите лог Касперского.
Скачайте, распакуйте и запустите утилиту ClearLNK. Скопируйте текст ниже в окно утилиты и нажмите «Лечить«.
>>> "C:\Users\Den\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnk" -> ["C:\Program Files\Internet Explorer\iexplore.exe" =>> %SNP%] >>> "C:\Users\Den\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\StartMenu\Google Chrome.lnk" -> ["C:\Program Files (x86)\Google\Chrome\Application\chrome.exe" =>> %SNP%] >>> "C:\Users\Den\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Internet Explorer.lnk" -> ["C:\Program Files\Internet Explorer\iexplore.exe" =>> %SNP%]
Отчёт о работе прикрепите.
Запустите HijackThis, расположенный в папке Autologger (в Windows Vista/7/8/10 необходимо запускать через правую кнопку мыши Запуск от имени администратора))и пофиксите только эти строки:
R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Bar = https://%66%65%65%64.%73%6F%6E%69%63-%73%65%61%72%63%68.%63%6F%6D/?p=mKO_AwFzXIpYRaHdGKBAcdbTT-oGb_ZTroGhBApTf6CjEveiAx2B1K5IwXkKPwzE_At4Ovdzsj-Bndo3mrjKfh60hRv_mw9NDDi1CAa8R_eC4jxDc8XcKkzctVTAf41ukPMobV6NRU-nwsABPZglXnOPE23NfBPnqDCARFF7mo8HoLqJiMnHrtsUaE0UA8Z R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = https://%66%65%65%64.%68%65%6C%70%65%72%62%61%72.%63%6F%6D/?p=mKO_AwFzXIpYRaHdGKBAcdbTT-oGb_ZTroGhBApTf6CjEveiAx2B1K5IwXkKPwzE_At4Ovdzsj-Bndo3mrjKfh60hRv_mw9NDDi1CAa8R_eC4jCtPg8WnCPsI73cRCoC4Ba5LCmRpr7J6fUixGbVnYTNY0i6HPGI68OjzGVbsJ8TA-UVvx8vJwwwaIdfD8YAlXSbiJ R0 - HKCU\Software\Microsoft\Internet Explorer\Search,Default_Search_URL = https://%66%65%65%64.%73%6F%6E%69%63-%73%65%61%72%63%68.%63%6F%6D/?p=mKO_AwFzXIpYRaHdGKBAcdbTT-oGb_ZTroGhBApTf6CjEveiAx2B1K5IwXkKPwzE_At4Ovdzsj-Bndo3mrjKfh60hRv_mw9NDDi1CAa8R_eC4jxDc8XcKkzctVTAf41ukPMobV6NRU-nwsABPZglXnOPE23NfBPnqDCARFF7mo8HoLqJiMnHrtsUaE0UA8Z R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = https://%66%65%65%64.%73%6F%6E%69%63-%73%65%61%72%63%68.%63%6F%6D/?p=mKO_AwFzXIpYRaHdGKBAcdbTT-oGb_ZTroGhBApTf6CjEveiAx2B1K5IwXkKPwzE_At4Ovdzsj-Bndo3mrjKfh60hRv_mw9NDDi1CAa8R_eC4jxDc8XcKkzctVTAf41ukPMobV6NRU-nwsABPZglXnOPE23NfBPnqDCARFF7mo8HoLqJiMnHrtsUaE0UA8Z8bjN6dYWQ&q= R1 - HKCU\Software\Microsoft\Internet Explorer\Main,SearchAssistant = https://%66%65%65%64.%73%6F%6E%69%63-%73%65%61%72%63%68.%63%6F%6D/?p=mKO_AwFzXIpYRaHdGKBAcdbTT-oGb_ZTroGhBApTf6CjEveiAx2B1K5IwXkKPwzE_At4Ovdzsj-Bndo3mrjKfh60hRv_mw9NDDi1CAa8R_eC4jxDc8XcKkzctVTAf41ukPMobV6NRU-nwsABPZglXnOPE23NfBPnqDCARFF7mo8HoLqJiMnHrtsUaE0UA8Z8bjN6dYWQ&q= O4 - MSConfig\startupreg: [CloudNet] (2019/04/26) (no file) O4 - MSConfig\startupreg: [HolyDust] (2019/04/26) (no file) O4 - MSConfig\startupreg: [MailRuUpdater] (2019/04/26) (no file) O4 - MSConfig\startupreg: [Opera Browser Assistant] (2019/04/26) (no file)
Удалите бесполезный SpyHunter.
Скачайте Farbar Recovery Scan Tool и сохраните на Рабочем столе.
Примечание: необходимо выбрать версию, совместимую с Вашей операционной системой. Если Вы не уверены, какая версия подойдет для Вашей системы, скачайте обе и попробуйте запустить. Только одна из них запустится на Вашей системе.
Запустите программу. Когда программа запустится, нажмите Yes для соглашения с предупреждением.
Нажмите кнопку Scan.
После окончания сканирования будут созданы отчеты FRST.txt, Addition.txt в той же папке, откуда была запущена программа.
Прикрепите эти файлы к своему следующему сообщению (лучше оба в одном архиве).
Загрузите, распакуйте на Рабочий стол и запустите SecurityCheck by glax24 & Severnyj.
Запустите двойным щелчком мыши (если Вы используете Windows XP) или из меню по щелчку правой кнопки мыши Запуск от имени администратора (если Вы используете Windows Vista/7/8/10).
Если увидите предупреждение от фаервола относительно программы SecurityCheck, не блокируйте ее работу.
Дождитесь окончания сканирования, откроется лог в блокноте с именем SecurityCheck.txt;
Если Вы закрыли Блокнот, то найти этот файл можно в корне системного диска в папке с именем SecurityCheck, например C:\SecurityCheck\SecurityCheck.txt.
Приложите этот файл к своему следующему сообщению.
Trojan.Multi.BroSubsc.gen — срабатывает Касперский
Замучали сообщения от пользователей Касперский фри антивирус, вылезает окно о заражении «Trojan.Multi.BroSubsc.gen». Предлагает вылечить через перезагрузку, потом с долей вероятности опять повторяется, по кругу.
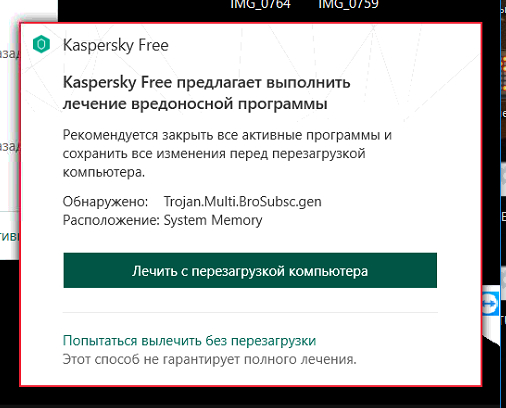
Как выяснилось, все просто…
Информация от техподдержки:
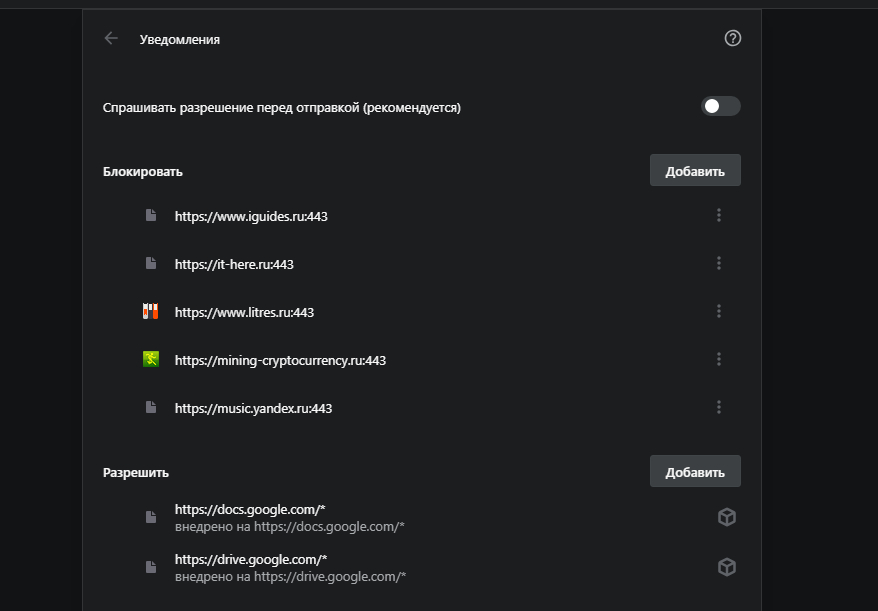
Пользователи часто жалуются на рекламные нотификации в браузере, которые у них появляются в результате необдуманных действий на сомнительных(да и не только) сайтах. В случае согласия на принятие нотификаций от сайта, в настройках браузера оказываются прописанными нежелательные ресурсы.
Вердикт Trojan.Multi.BroSubsc.gen выдается при проверке объектов автозапуска в случае, если в настройках браузеров (сейчас поддерживаются Сhrome, Yandex, Opera, Vivaldi, в будущем список будет расширен) прописаны детектирующиеся URL, которые выдают эти рекламные нотификации. При лечении статус таких URL меняется с «Разрешить» на «Заблокировать».
Указанная сигнатура была добавлена 13.02.2019 г.
- Для Firefox: dom.webnotifications.enabled в about:config (спасибо atomlib).
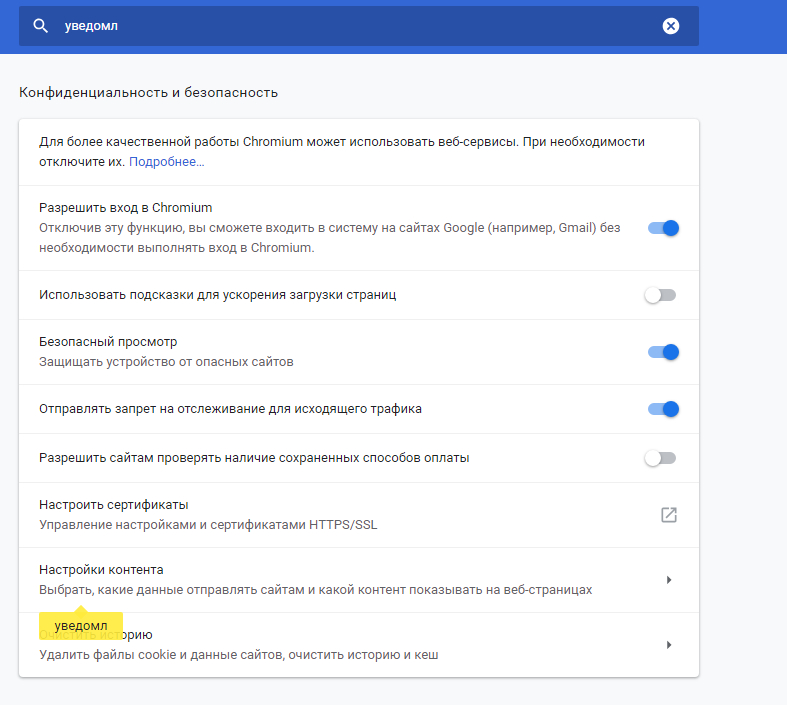
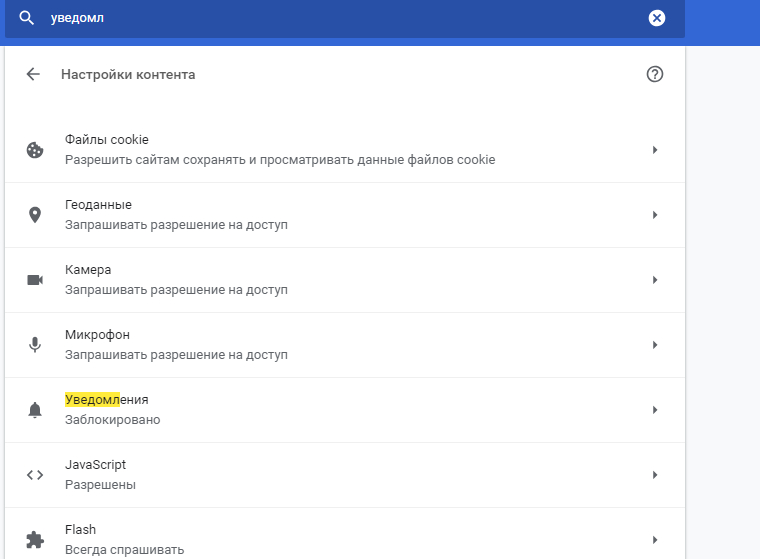
- Для Chrome: Настройки / Дополнительные / Настройки контента / Уведомления
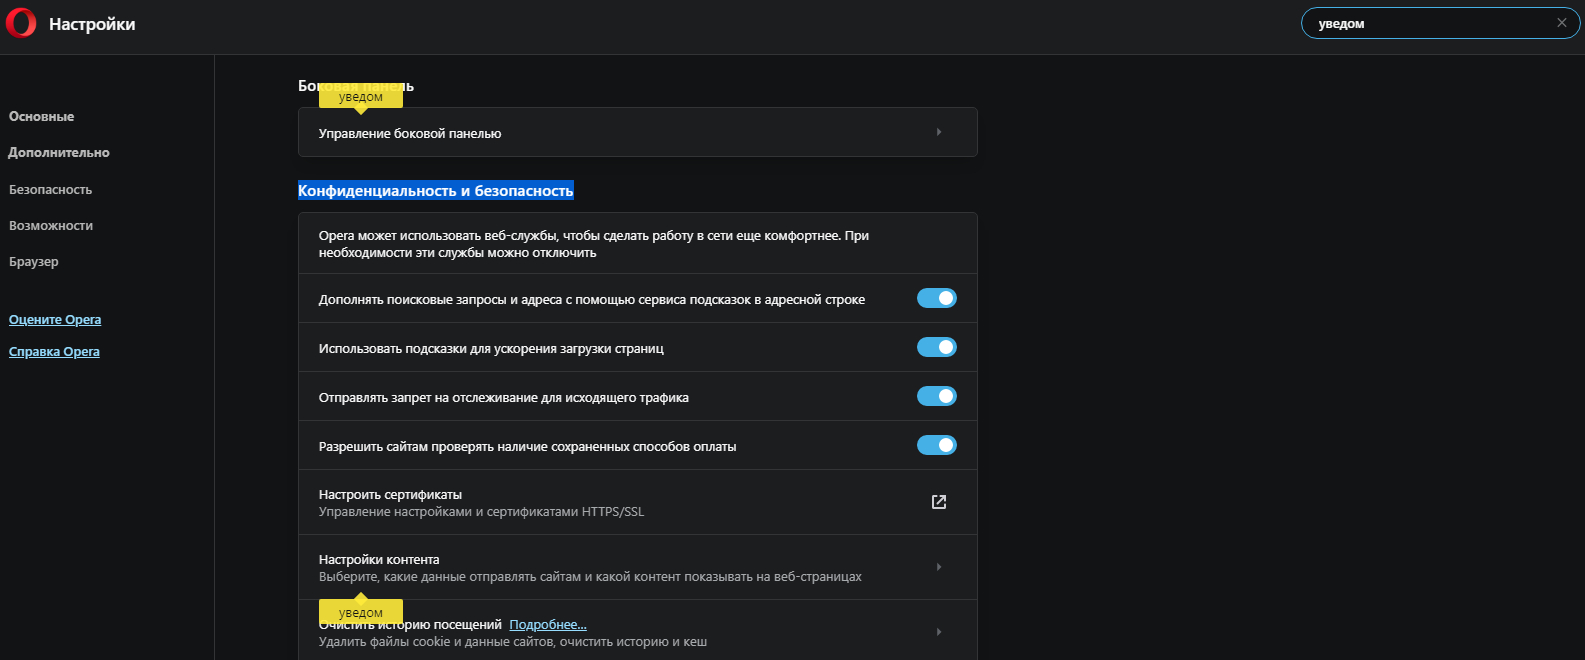
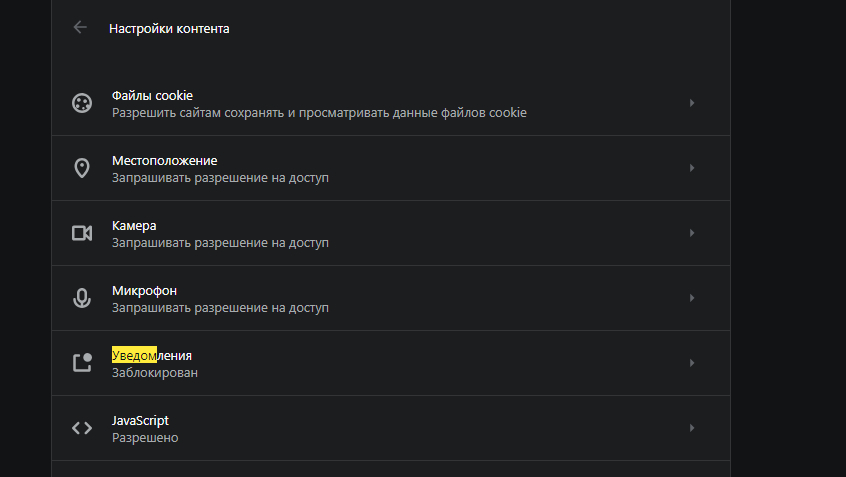
или chrome://settings/content/notifications (спасибо XogN) - Для Opera: Настройки / Дополнительно / Конфиденциальность и безопасность / Настройки контента / Уведомления
- Для Vivaldi: chrome://settings/content/notifications (спасибо XogN)

Первая статья, прошу тапками не пинать. Освою и буду делать красиво 🙂