Что такое NTA?
Внедрение решения, способного непрерывно мониторить сетевой трафик, дает пользователям информацию, необходимую для оптимизации производительности и улучшения безопасности сети, минимизации поверхности хакерских атак, повышения безопасности и улучшения управления ресурсами. Тут в игру и вступает анализ сетевого трафика (NTA). Давайте разберемся, что такое NTA?
- Сбора данных о том, что происходило и происходит в сети в режиме реального времени;
- Обнаружения вредоносных программ;
- Обнаружения уязвимых протоколов и шифров;
- Диагностики необычно медленной сети;
- Устранения «слепых зон» в защите и охвата комплексным мониторингом всей инфраструктуры.
Что является источником данных для NTA?
Важно учитывать типы данных, которые анализирует NTA:
- Данные о идущих потоках, получаемые с таких устройств, как маршрутизаторы и коммутаторы.
- Данные пакетов в виде копии трафика с SPAN, зеркальных портов и сетевых TAP, виртуальных vTAP, RSPAN, ERSPAN и GRE.
Почему NTA – это здорово?
Потому что у анализа сетевого трафика множество преимуществ:
- Улучшенную видимость устройств, подключающихся к сети пользователя;
- Соответствие нормативным требованиям;
- Устранение неполадок в работе и безопасности сети;
- Оперативное выявление угроз в трафике на основе индикаторов компрометации;
- Значительное расширение возможностей Threat Hunting и ретроспективного анализа по индикаторам компрометации;
Почему анализ сетевого трафика важен?
Даже при наличии самых надежных брандмауэров могут возникнуть бреши в защите, через которые может пройти нежелательный трафик. Тем более, когда даже обычные пользователи могут обойти брандмауэры, используя туннелирование, анонимайзеры для внешних ссылок и VPN. Мониторинг своего сетевого периметра – всегда хорошая практика. Но по статистике взломов периметр злоумышленник проходит за 1-2 дня, а в некоторые компании можно проникнуть за 30 минут. Поэтому важно контролировать внутренний трафик, где злоумышленник будет перемещаться от устройства к устройству.
Кроме того, рост числа вымогательских атак делает мониторинг сетевого трафика еще более важным. NTA системы должны быть способны распознавать аномальную активность собственных сотрудников, указывающую то что они взломаны и на то что началось распространение сетевого червя. Часто вымогательское ПО работает сначала как сетевой червь и затем запускается везде одновременно.
Еще стоит обратить внимание на протокол удаленного рабочего стола (RDP), который часто становится целью хакеров. Его безопасность тоже можно повысить с помощью NTA.
Мониторинг трафика внутри сети поможет проверить правила межсетевого экрана, получить ценные сведения о передаваемых логинах и паролях в открытом виде, а также об использовании скрытых туннелей, что требует наличие глубокого анализа сетевого трафика.
Для чего нужен NTA?
NTA используется для широкого спектра задач:
- Обнаружение активности вымогательского ПО;
- Отслеживание утечек данных/подозрительной интернет-активности;
- Контроль доступа к файлам на файловых серверах или базам данных MSSQL;
- Отслеживание активности пользователя в сети;
- Инвентаризации устройств, серверов и служб, работающих в сети;
- Обнаружение первопричины пиков трафика сети;
- Предоставление информационных панелей в режиме реального времени;
- Создание отчетов о сетевой активности за любой период времени.
Как выбрать NTA решение?
При выборе NTA для своей организации, помните:
- У вас должны быть устройства с собирающие информацию о работе сети. Чаще всего в сети уже есть маршрутизаторы и свитчи поставляющие статистику о потоках трафика для NTA.
- Идеальным источником данных о потоках являются устройства глубокого разбора трафика, поскольку они не только собирают статистику ИТ метрик в NTA но и могут распознавать атаки функционалом системы обнаружения атак, анализировать детально метаданные протоколов, видеть передаваемые файлы и отправлять их на анализ в песочницу. Вам нужно решить, какие фрагменты трафика являются критическими, чтобы убедиться, что ваши инструменты охватывают все, что нужно.
- Вы должны знать, использует ли NTA программное обеспечение на основе агентов или нет. Также будьте осторожны и не пытайтесь контролировать слишком много источников данных и не храните журналы слишком долго.
- Вам нужно знать, какие данные собирает и хранит инструмент. Для анализа событий важно собирать исторические данные, однако не все NTA инструменты сохраняют их. Нужно четко понимать, какие данные вам важнее всего, чтобы найти самый оптимальный вариант для своих потребностей и бюджета.
- Некоторые инструменты DPI захватывают и сохраняют все пакеты, из-за чего увеличивается качество обнаружения и удобство разбора инцидентов и threat hunting. Это также влияет на цену на устройств, поскольку увеличивается стоимость хранения данных и расширяется функционал анализа. Кроме того, вам нужно будет потратить больше времени, чтобы научиться работать с ними: ведь в таких устройствах множество модулей анализа, включая Machine Learning и другие. Другие инструменты берут на себя больше “тяжелой работы», захватывая полные пакеты, извлекая важные детали и метаданные для каждого протокола. Такой метод извлечения метаданных значительно сокращает объем данных, но при этом сохраняет читаемые и полезные детали, которые подходят как для сетевых, так и для ИБ-специалистов.
Подведем итоги
NTA – это современный метод обнаружения вредоносных программ, аномалий различного типа, также используемый для максимизации производительности сети и предупреждения атак. Наряду с агрегацией журналов, UEBA и данными конечных точек, сетевой трафик является основным элементом комплексного анализа видимости и безопасности для быстрого обнаружения угроз и их последующего устранения. При выборе NTA решения помните про существующие «слепые зоны» в вашей сети и источники данных, информация из которых вам необходима. Интегрировав NTA в качестве уровня к вашему решению для управления информацией и событиями безопасности (SIEM) вы получите еще больше данных о вашей среде и ваших пользователях.
Пройдите по шифрованной тропе информационной безопасности – подпишитесь на наш ТГ-канал!
Мониторинг и диагностика ИТ-инфраструктуры

Profitap — волоконно-оптические и медные сетевые ответвители трафика, регенерирующие, агрегирующие и bypass ‐тапы (TAP), сетевые пакетные брокеры (NPB), сетевые средства захвата и анализа трафика серий ProfiShark, ProfiSight и IOTA.
Для бесперебойной работы любого бизнеса необходимо наличие эффективного сетевого мониторинга и анализа для выявления проблем в сетях. Неисправности в сети могут вызвать падение её производительности, что, в свою очередь, приведет к огромной потере времени и средств предприятия.
Устройства серии ProfiShark представляют собой специальные портативные сетевые ТАР-устройства для диагностики Ethernet и волоконно-оптических линий связи, мониторинга сети, захвата и анализа трафика. ProfiShark позволяет получить легкий доступ к сети и захватывать каждый пакет с точной отметкой времени. Это обеспечит получение высококачественных данных, которые можно использовать в программном анализаторе пакетов, например, в Wireshark, или сохранять непосредственно на диск для последующего анализа.
IOTA ― это универсальное комплексное решение, объединяющее возможности захвата, хранения и аналитики в одном устройстве. Его можно легко развернуть в любом месте, как в портативном, так и в стоечном исполнении. Линейная схема IOTA изолирована от других интерфейсов, внутреннего хранилища и обработки анализа, обеспечивая целостность контролируемой сети.
Network Packet Broker (NPB) ― это устройство, которое оптимизирует поток трафика между соединениями TAP и SPAN и инструментами мониторинга, безопасности и оптимизации сети. Поддерживая сопоставление портов «многие ко многим» (M: M) сетевых портов с портами мониторинга, NPB могут максимально эффективно направлять сетевой трафик и применять фильтры для оптимизации использования полосы пропускания в сети. Это также означает, что производительность внешних инструментов увеличится, поскольку они получат только самые необходимые данные.
Оптоволоконные ответвители (TAP), разработанные для обеспечения бесперебойного оперативного мониторинга оптоволоконных сетей 1G, 10G, 40G и 100G, отслеживают все 7 уровней OSI, пакеты всех размеров и типов и ошибки нижнего уровня. Не оказывают негативных воздействий, не имеют IP-адресов и изолируют устройства мониторинга от сети для полной безопасности.
Медные Ethernet ответвители легко дублируют полнодуплексный трафик 10M / 100M / 1G / 10G на скорости соединения, что позволяет им просматривать все 7 уровней, включая пакеты всех размеров и типов, а также ошибки нижнего уровня.
TAP регенераторы позволяют использовать для ответвления волоконно-оптическую линию без потери мощности оптического сигнала. TAP регенерации компенсируют потери оптического сигнала, возникающее в результате его расщепления. Регенерируется сигнал как на сетевых, так и на портах мониторинга.
TAP-репликаторы. В ситуациях, когда вы хотите отслеживать один критический сегмент сети с помощью нескольких инструментов, вам нужен TAP-репликации. TAP репликации отправляет копию сетевого трафика нескольким инструментам мониторинга одновременно.
Агрегирующие TAP соединяют МНОГО сетевых портов с ОДНИМ портом мониторинга (M: 1), объединяя несколько потоков входящего в один поток исходящего трафика.
Bypass TAP могут поддерживать активные встроенные средства сетевой безопасности и производительности. Они были разработаны, чтобы избежать проблемы «единой точки отказа» с другими устройствами безопасности.
Profitap vTAP обеспечит полную видимость трафика виртуальных машин (включая трафик между ВМ) для мониторинга безопасности, доступности и производительности.
ProfiSight позволяет быстро просматривать данные потока, извлекая метаданные из захваченного потока пакетов с помощью ProfiShark или других источников файлов захвата. Вы можете получить обзор общего состояния в несколько кликов и определить проблемы безопасности или производительности в сети.
Исследование сетевого трафика
Специально для будущих студентов курса «Network engineer. Basic» наш эксперт — Александр Колесников подготовил интересный авторский материал.
Также приглашаем принять участие в открытом онлайн-уроке на тему «STP. Что? Зачем? Почему?». Участники урока вместе с экспертом рассмотрят протокол STP, разберут логику его работы, разберут его преимущества и недостатки.
Статья расскажет, как можно работать с сетевым трафиком. На примере нескольких дампов сетевого трафика будет разобрана работа нескольких полезных инструментов, показаны подходы к извлечению и сборке информации из трафика.
Инструментарий и методика исследования
Для разбора трафиков будем использовать следующее программное обеспечение:
Все инструменты не нуждаются в особенно развернутом представлении, так как являются единственными в своем роде бесплатными решениями для работы с трафиком. Первые два tshark и wireshark вообще предоставляются в составе одного и того же решения. Оба инструмента позволяют выполнять запись и разбор трафика с точки зрения статистики, передаваемых данных и структурах протокола.
Попробуем использовать эти инструменты на записанных сетевых трафиках. Все трафики взяты из различных ресурсов и собраны вот здесь, поэтому читатель при желании может самостоятельно провести их анализ по инструкциям из статьи.
Disclamer: Все файлы трафиков взяты из различных соревнований CTF, все права на задания принадлежат их авторам.
Для исследования трафиков будем придерживаться минимальной стратегии:
- Определить количество участников сети;
- Определить стек используемых протоколов;
- На основании пункта 2 принять решение искать данные по убыванию популярности использования трафика;
- Если выясняется, что данные, которые передаются в трафике, не были обработаны дополнительным кодированием, то применять фильтр по тексту.
Примеры разбора трафика
Первое задание для разбора:
1.pcap(9cd84b46fee506dae818ecdca76607d1) . Задача — найти данные, которые будут содержать информацию вида FLAG-. . Приступим к разбору. Пройдемся по методике, которую описали в прошлом пункте:
Количество участников в сети очень просто определить при помощи WireShark (Всё, что описано для этого инструмента, можно повторить и на tshark . Автор использует WireShark для наглядности). В опциях WireShrak выбираем «Statistics->Endpoints»:
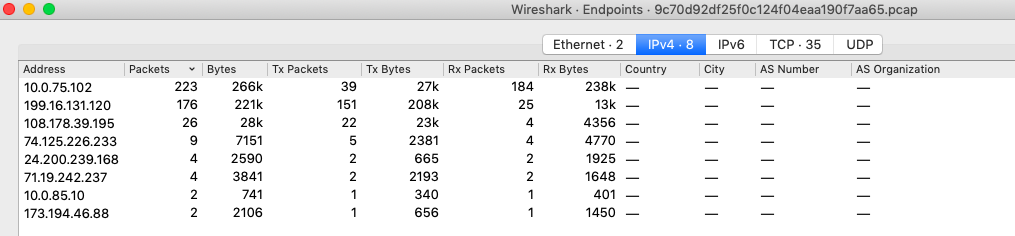
Итого у нас 8 уникальных IP адресов, которые участвовали во взаимодействии. Определим стек протоколов. Сделать это можно в том же самом меню «Statistics->Protocol Hierarchy»:
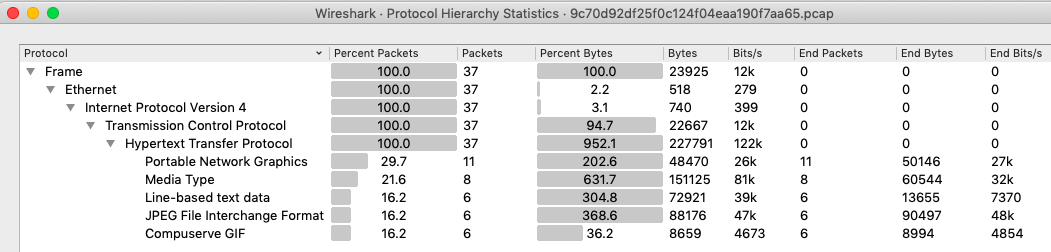
Итак, самый популярный протокол взаимодействия — http. Этот протокол внутри файла pcap хранится в текстовом представлении поэтому можно попробовать показать все данные из body пересылаемых данных и отфильтровать данные по формату искомой строки. Попробуем это сделать с помощью tshark . Команда для фильтра будет выглядеть так:
tshark -r ./1.pcap -Y http -Tfields -e http.file_data | grep "FLAG"
В результате получаем результат:

Второй файл для исследования — 2.pcap (9a67e1fb9e529b7acfc6e91db6e1b092) . Проведем этапы исследования. Количество участников взаимодействия:
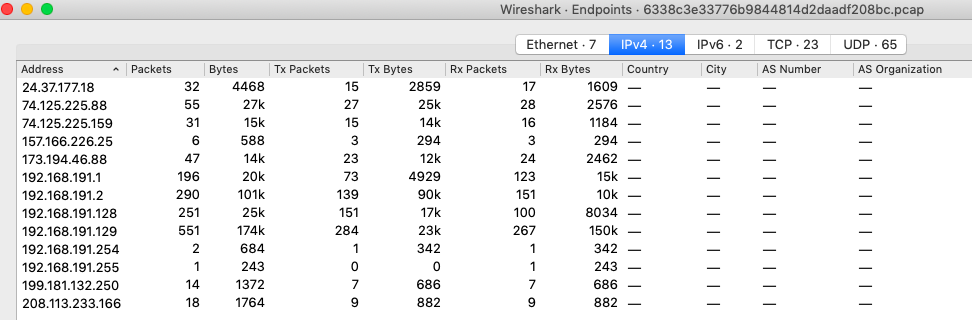
В этом случае участников 13 — задание усложняется. Какие протоколы используются:

К сожалению, в этот раз всё не так просто с используемыми протоколами для передачи данных. Среди информации пересылаемой через tcp протокол ничего интересного для нашего задания не встретилось. В udp же попалось кое-что интересное:
tshark -r ./2.pcap -Y 'dns' Однако, если обратить внимание на резолв локальных адресов через dns, то мы можем обнаружить вот такую картину:

Странная часть ip адреса, которая очень похожа на какие-то кодированные шестнадцатеричные символы. Попробуем их провести через кодировку:
tshark -r ./2.pcap -Y '!icmp.code && dns.qry.name contains 192.168' -Tfields -e dns.qry.name | tr '.' ' ' |awk '' |xxd -r
Полученная строка очень похожа на base64 кодировку, раскодируем:
base64 -D 
В качестве целевого сетевого трафика будем использовать 3.pcap(0e66830db52ad51971d40c77fa5b02c0) . Проанализируем количество участников взаимодействия и статистику используемых протоколов:

Похоже, что в этот раз протоколов меньше, но вариантов куда спрятать данные — больше. Попробуем отфильтровать данные по протоколу http.
tshark -r ./3.pcap -Y http
Самые интересные строки находятся в конце записанного трафика, это запросы http к файлам "flag.zip" и "secret.txt". Сдампим их через Wireshark и попробуем открыть:

Попробуем сдампить файл, который называется flag.zip через WireShark. Стандартным интерфейсом это сделать не получится, поэтому придется сделать небольшой хак — сохранить данные в Raw формате:

Открываем с уже найденным паролем:

Похоже, что файл поврежден в нем нет части, которая содержит необходимую нам информацию. Спустя время, если отфильтровать по потокам, которые есть в tcp, можно натолкнуться на части фрагменты архивов:
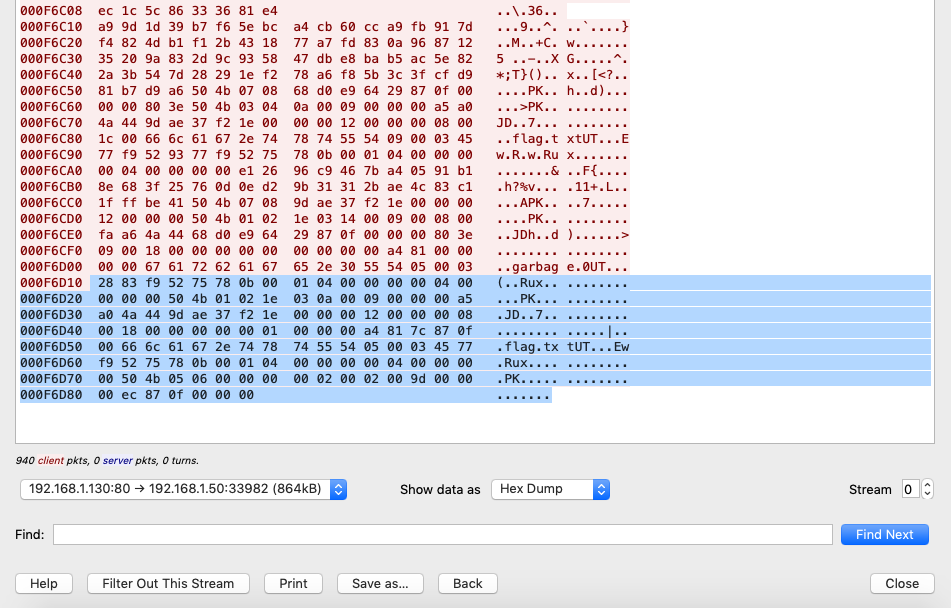
Сохраним дамп этого потока и вырежем с помощью простой программы фрагмент архива:
python data = [] with open('dump') as f: data = f.read() with open('tesst.zip','w') as w: w.write(data[1010788:])7z x ./test.zip
Похоже, что часть данных недоступна, но мы смогли восстановить файл flag.txt
Описанная методика может позволить извлекать информацию из записанных сетевых данных. В качестве закрепления материала, предлагаем читателю найти данные в трафике 4.pcap(604bbac867a6e197972230019fb34b2e) .
Читать ещё:
- Сокеты в ОС Linux
Система анализа сетевого трафика для обеспечения безопасности сети
Миланович, Е. А. Система анализа сетевого трафика для обеспечения безопасности сети / Е. А. Миланович, И. Л. Селезнёв. — Текст : непосредственный // Молодой ученый. — 2020. — № 15 (305). — С. 86-89. — URL: https://moluch.ru/archive/305/68701/ (дата обращения: 09.12.2023).
Одним из эффективных методов обеспечения безопасности сетей, являются методы анализа сетевого трафика. Анализ сетевого трафика (АСТ) — это процесс перехвата, записи и анализа шаблонов передачи сетевого трафика с целью выявления угроз безопасности и реагирования на них. Первоначально предложенный компанией «Gartner», этот подход привел к появлению новой категории продуктов для обеспечения безопасности сетей.
Отличие анализа сетевого трафика от других средств организации сетевой безопасности.
В то время как другие инструменты сетевой безопасности, такие как брандмауэры и системы обнаружения несанкционированного доступа и системы предотвращения несанкционированного доступа [1], ориентированы на мониторинг вертикального трафика, который пересекает периметр сетевой среды, решения для анализа сетевого трафика сосредоточены на всех коммуникациях — независимо от того, являются они традиционными пакетами TCP/IP, «виртуальный сетевой трафик», пересекающий виртуальный коммутатор (или «vSwitch»), трафик из облачных рабочих мест и внутри них и вызовы API для приложений SaaS (software as a service) или экземпляров локальных вычислений. Эти решения также фокусируются на операционных технологиях и интернете вещей (IoT) [2], которые в остальном полностью невидимы для группы безопасности. Современные инструменты АСТ эффективны даже при шифровании сетевого трафика.
Первое поколение этой технологии было направлено на установление критериев того, что является «нормальным» или «хорошим», а затем выявляло аномалии, которые могут быть «нерегулярными» или «плохими». Например, эти решения пытаются выявить аномалии, такие как «Этот IP обычно не видит соединений из Китая. Предупредите, если будет такая связь». Этот подход имеет обратную сторону — появление большого количества предупреждающих сообщений в следствии быстрого развития бизнеса и информационных технологий. Усовершенствованные инструменты АСТ работают более разумным образом, сравнивая работу системы не только с прошлым поведением, но и с другими объектами в окружающей среде. Другие улучшения также описаны в перечне ключевых характеристик ниже.
Важность анализа сетевого трафика.
Злоумышленники постоянно изменяют свою тактику, чтобы избежать обнаружения и часто используют легитимные учетные данные к доверенным инструментам, уже развернутым в сетевой среде, что затрудняет для организаций упреждающее выявление критических угроз безопасности. Продукты для анализа сетевого трафика появились в ответ на постоянные инновации злоумышленников, предлагая организациям реалистичный путь борьбы с новыми видами атак.
Кроме того, благодаря широкому распространению облачных вычислений, процессов DevOps и IoT, поддержание эффективной видимости сети стало очень сложным и громоздким процессом. Продукты АСТ могут служить для организаций единственным «источником правды» [3], определяющим реальное содержимое данных, полученных из сети.
Основные функции анализа сетевого трафика.
Наиболее эффективные и современные решения в области анализа сетевого трафика включают нижеперечисленные ключевые характеристики.
- Широкая видимость — независимо от того, являются ли рассматриваемые сетевые коммуникации традиционными пакетами в стиле TCP/IP, виртуальный сетевой трафик, пересекающийся с vSwitch, трафик из облачных рабочих нагрузок и внутри него, вызовы API для приложений SaaS или экземпляры локальных вычислений, инструменты АСТ могут контролировать и анализировать широкий спектр сообщений в режиме реального времени.
- Анализ зашифрованного трафика — поскольку зашифрованный веб-трафик составляет более 75 процентов [4], организациям необходим доступный метод для расшифровки сетевого трафика без нарушения конфиденциальности данных. Решения АСТ устраняют эту проблему, позволяя специалистам по безопасности выявлять сетевые угрозы, анализируя всю полезную нагрузку, фактически не заглядывая в нее.
- Отслеживание объектов — продукты АСТ предоставляют возможность отслеживать и определять все объекты в сети, включая устройства, пользователей, приложения, пункты назначения и многое другое. Следующим шагом машинное обучение и аналитика связывают поведение и отношения с именованными объектами, предоставляя организациям гораздо большую ценность, чем статический список IP-адресов.
- Обширный базовый уровень— чтобы идти в ногу с постоянно меняющимися современными ИТ-средами, решения АСТ отслеживают поведение, уникальное для объекта или небольшого числа объектов, по сравнению с большей частью сущностей в окружающей среде. Исходные данные доступны немедленно, и базовые показатели машинного обучения АСТ развиваются в режиме реального времени по мере изменения поведения. Благодаря возможностям отслеживания объектов базовые показатели АСТ являются еще более полными, поскольку они могут понимать устройства источника и получателя назначения в дополнение к шаблонам трафика. Например, то, что может быть нормальным для рабочей станции, не является нормальным для сервера, IP-телефона или камеры.
- Обнаружение иреагирование — поскольку инструменты АСТ приписывают поведение объектам, для рабочих процессов обнаружения и реагирования доступен достаточный контекст. Это означает, что специалистам по безопасности больше не нужно просеивать информацию через несколько источников данных, таких как журналы DHCP и DNS, базы данных управления конфигурациями и инфраструктуру службы каталогов, чтобы увидеть полную картину. Вместо этого они могут быстро обнаруживать аномалии, выслеживать их, определять основную причину и реагировать соответствующим образом.
Последующие перспективы анализа сетевого трафика.
Особенно значимой технологию анализа сетевого трафика делает ее способность объединять свои основные возможности для обнаружения злоумышленных намерений. До появления продуктов АСТ обнаружение злонамеренных действий представляло собой длительный, не поддающийся воспроизведению процесс, требующий высокой квалификации, а специалисты по безопасности вынуждены были вручную искать аномалии, чтобы их можно было использовать в качестве шаблона для автоматизации работы систем безопасности с помощью стека технологий безопасности. Например, в то время как довольно просто реализовать такое правило, как «Оповещать меня, если соединение происходит из страны, с которой мы еще не сталкивались», гораздо труднее автоматизировать такое правило, как, «Оповещать меня, если кто-то подключается к этому сервер базы данных, а затем передает данные в 2 раза или более исторически среднего объема».
Благодаря автоматизации процесса выявления злоумышленных намерений, передовые решения АСТ снижают барьер навыков и усилий, который мешает многим организациям эффективно защитить свои наиболее важные активы. Возможность обнаружения на основе правил инструментов АСТ также позволяет большему количеству организаций искать конкретные тактики, методы и процедуры защиты от сетевых атак. Поскольку сами правила легко определить и они автоматически коррелируют между объектами, временем, протоколами и другими соответствующими параметрами, специалисты по безопасности могут искать последовательности событий в течение недель или месяцев, сопоставляя их с известной цепочкой атакующего преступника, или структурой, такой как матрица MITER ATT & CK [5].
Наиболее многообещающим аспектом решений АСТ является тот факт, что они позволяют организациям адаптировать технологию в соответствии с уникальными нюансами и потребностями любой конкретной сети. Это позволяет специалистам в области безопасности осуществлять индивидуальное обнаружение угроз, характерных для конкретной организации, без необходимости привлечения опытных команд по обработке данных или необходимости изменять обучающие наборы или алгоритмы.
1. Миланович Е. А. Актуальные уязвимости в системах контроля доступа // Молодой ученый. — 2019. — № 44. — С. 88–91.
2. Что такое интернет вещей? // РБК. URL: https://www.rbc.ru/trends/industry/5db96f769a7947561444f118
3. The Network Does Not Lie! Entity data and relationships that you’re missing today // AWAKE. URL: https://awakesecurity.com/blog/network-does-not-lie/
4. Шифрование интернет-соединения по протоколу HTTPS // Отчет о доступности сервисов и данных. URL: https://transparencyreport.google.com/https/overview.
5. MITRE ATT&CK. URL: https://attack.mitre.org
Основные термины (генерируются автоматически): сетевой трафик, API, ATT, DHCP, DNS, MITER, TCP, инструмент АСТ, продукт АСТ, реальное время.