Хранилище сертификатов для локального компьютера и текущего пользователя
Каждое из системных хранилищ сертификатов имеет следующие типы:
- Хранилище сертификатов локального компьютера Этот тип хранилища сертификатов является локальным для компьютера и глобальным для всех пользователей на компьютере. Это хранилище сертификатов находится в реестре в корневом каталоге HKEY_LOCAL_MACHINE.
- Хранилище сертификатов текущего пользователя Этот тип хранилища сертификатов является локальным для учетной записи пользователя на компьютере. Это хранилище сертификатов находится в реестре в корневом каталоге HKEY_CURRENT_USER.
Сведения о конкретных расположениях реестров хранилищ сертификатов см. в разделе Расположения системных хранилищ.
Имейте в виду, что все хранилища сертификатов текущего пользователя, за исключением хранилища Текущий пользователь или личное, наследуют содержимое хранилищ сертификатов локального компьютера. Например, если сертификат добавляется в хранилище сертификатов доверенных корневых центров сертификации локального компьютера, все хранилища сертификатов доверенных корневых центров сертификации текущего пользователя (с указанным выше предостережением) также содержат этот сертификат.
Проверка подписи драйвера во время установки Plug and Play (PnP) требует, чтобы корневые сертификаты и сертификаты Authenticode, включая тестовые сертификаты, находились в хранилище сертификатов локального компьютера.
Дополнительные сведения о добавлении или удалении сертификатов из системных хранилищ сертификатов см. в разделе CertMgr.
Хранилище сертификатов доверенных корневых центров сертификации
Начиная с Windows Vista, диспетчер Plug and Play (PnP) выполняет проверку подписи драйвера во время установки устройства и драйвера. Однако диспетчер PnP может успешно проверить цифровую подпись только в том случае, если выполняются следующие инструкции:
- Сертификат подписи, который использовался для создания подписи, был выдан центром сертификации (ЦС).
- Соответствующий корневой сертификат для ЦС устанавливается в хранилище сертификатов доверенных корневых центров сертификации. Таким образом, хранилище сертификатов доверенных корневых центров сертификации содержит корневые сертификаты всех ЦС, которым Доверяет Windows.
По умолчанию хранилище сертификатов Доверенных корневых центров сертификации настроено с набором общедоступных центров сертификации, удовлетворяющих требованиям Программы корневых сертификатов Майкрософт. Администраторы могут настроить набор доверенных ЦС по умолчанию и установить собственный частный ЦС для проверки программного обеспечения.
Примечание Частный ЦС вряд ли будет доверенным за пределами сетевой среды.
Наличие действительной цифровой подписи гарантирует подлинность и целостность пакета драйвера. Однако это не означает, что конечный пользователь или системный администратор неявно доверяет издателю программного обеспечения. Пользователь или администратор должен решить, следует ли устанавливать или запускать приложение в индивидуальном порядке, исходя из знаний издателя программного обеспечения и приложения. По умолчанию издатель является доверенным, только если его сертификат установлен в хранилище сертификатов доверенных издателей.
Имя хранилища сертификатов доверенных корневых центров сертификации — root. Корневой сертификат частного ЦС можно вручную установить в хранилище сертификатов доверенных корневых центров сертификации на компьютере с помощью средства CertMgr .
Примечание Политика проверки подписи драйверов, используемая диспетчером PnP, требует, чтобы корневой сертификат частного ЦС был ранее установлен в версии локального компьютера хранилища сертификатов корневых центров сертификации. Дополнительные сведения см. в статье Хранилища сертификатов «Локальный компьютер» и «Текущий пользователь».
Дополнительные сведения о подписи драйверов см. в статье Политика подписывания драйверов.
Управление сертификатами с помощью хранилищ сертификатов
В течение определенного периода времени сертификаты будут накапливаться на компьютере пользователя. Для управления этими сертификатами требуются средства. CryptoAPI предоставляет эти средства в качестве функций для хранения, извлечения, удаления, перечисления (перечисления) и проверки сертификатов. CryptoAPI также предоставляет средства для присоединения сертификатов к сообщениям.
CryptoAPI предлагает две main категории функций для управления сертификатами: функции, управляющие хранилищами сертификатов и функции, работающие с сертификатами, списки отзыва сертификатов (CRL) и списки доверия сертификатов (CCL) в этих хранилищах.
К функциям, которые управляют хранилищами сертификатов , относятся функции для работы с логическими или виртуальными хранилищами, удаленными хранилищами, внешними хранилищами и хранилищами, которые можно переместить.
Сертификаты, списки отзыва сертификатов и списки сертификатов могут храниться и поддерживаться в хранилищах сертификатов. Их можно извлечь из хранилища, где они были сохранены для использования в процессах проверки подлинности.
Хранилище сертификатов является центральным для всех функциональных возможностей сертификатов. Управление сертификатами осуществляется в хранилище с помощью функций с префиксом Cert. Типичное хранилище сертификатов — это связанный список сертификатов , как показано на следующем рисунке.
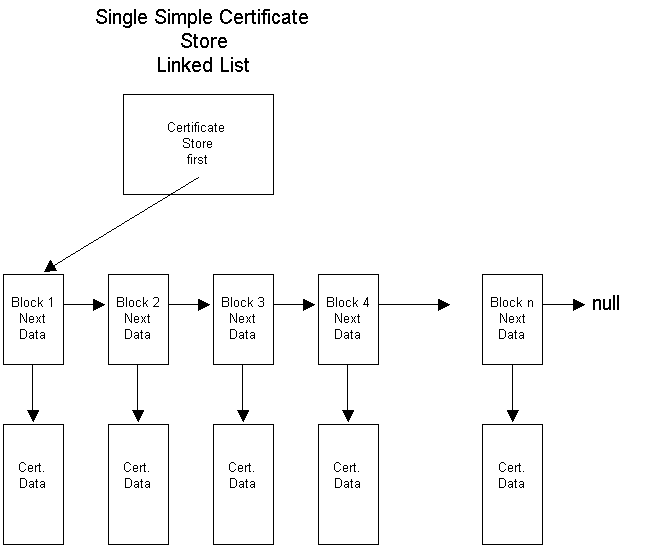
На предыдущем рисунке показано:
- Каждое хранилище сертификатов имеет указатель на первый блок сертификата в этом хранилище.
- Блок сертификата содержит указатель на данные этого сертификата и указатель «next» на следующий блок сертификата в хранилище.
- Указатель next в последнем блоке сертификата имеет значение NULL.
- Блок данных сертификата содержит контекст сертификата только для чтения и все расширенные свойства сертификата.
- Блок данных каждого сертификата содержит счетчик ссылок , который отслеживает количество существующих указателей на сертификат.
Сертификаты в хранилище сертификатов обычно хранятся в каком-либо постоянном хранилище, например в файле диска или системном реестре. Хранилища сертификатов также можно создавать и открывать только в памяти. Хранилище памяти предоставляет временное хранилище сертификатов для работы с сертификатами, которые не нужно хранить.
Дополнительные расположения хранилищ позволяют хранить хранилища и искать их в различных частях реестра локального компьютера или с установленными соответствующими разрешениями в реестре на удаленном компьютере.
У каждого пользователя есть личное хранилище My, где хранятся сертификаты этого пользователя. Хранилище My может находиться в любом из множества физических расположений, включая реестр на локальном или удаленном компьютере, файл диска, базу данных, службу каталогов, смарт-карта или другое расположение. Хотя любой сертификат может храниться в хранилище «Мое», это хранилище должно быть зарезервировано для личных сертификатов пользователя: тех сертификатов, которые используются для подписывания и расшифровки сообщений этого пользователя.
Использование сертификатов для проверки подлинности зависит от наличия сертификатов, выданных некоторыми доверенными издателями сертификатов. Сертификаты для доверенных издателей сертификатов обычно хранятся в корневом хранилище, которое в настоящее время сохраняется в подразделе реестра. В контексте CryptoAPI корневое хранилище защищено, а диалоговые окна пользовательского интерфейса напоминают пользователю размещать в этом хранилище только доверенные сертификаты. В ситуациях корпоративной сети сертификаты могут быть отправлены (скопированы) системным администратором с компьютера контроллера домена в корневые хранилища на клиентских компьютерах. Этот процесс предоставляет всем членам домена аналогичные списки доверия.
Другие сертификаты могут храниться в системном хранилище центра сертификации (ЦС) или в созданных пользователем файловых хранилищах.
Список функций для использования и обслуживания хранилищ сертификатов см. в разделе Функции хранилища сертификатов.
Пример использования некоторых из этих функций см. в разделе Пример программы C. Операции хранилища сертификатов.
Посмотреть список установленных корневых сертификатов
Для работы с электронной подписью на компьютере должны быть установлены корневые сертификаты. Это требуется только при использовании операционной системы Windows. Чтобы узнать, какие корневые сертификаты установлены на ПК:
- Откройте «Пуск/Панель управления/Свойства браузера» или «Пуск/Панель управления/Сеть и интернет/Свойства браузера».
- В открывшемся окне перейдите на вкладку «Содержание».
- Нажмите кнопку «Сертификаты».


Нашли неточность? Выделите текст с ошибкой и нажмите ctrl + enter.
- Технические требования
- Зарегистрироваться в СБИС
- Добавить организацию или ИП
- Добавить пользователей
- Получить электронную подпись
- Создать документ
- Обработать документ
- Распечатать документ или отчет
- Обработать сразу несколько документов
Узнать больше
- Что нового
- Как поменять пароль
- Как настроить уведомления
- Какие ЭП подходят для работы в СБИС
Также вы можете
- Обратиться в поддержку
- Скачать удаленный помощник
- Связаться с менеджером
- Дать право подписи
- Вступить в группы СБИС
Ваш браузер устарел, возможны проблемы в работе с сайтом
Ваш браузер не содержит последних обновлений, необходимых для корректной работы портала. Настоятельно рекомендуем перейти на Яндекс Браузер