Как остановить и отключить Firewalld на CentOS 7
FirewallD — это законченное решение межсетевого экрана, которое динамически управляет уровнем доверия сетевых подключений и интерфейсов. Это дает вам полный контроль над тем, какой трафик разрешен или запрещен в систему и из нее.
Начиная с CentOS 7, FirewallD заменяет iptables в качестве инструмента управления брандмауэром по умолчанию.
Настоятельно рекомендуется оставить службу FirewallD включенной, но в некоторых случаях, например, при тестировании, вам может потребоваться остановить или полностью отключить ее.
В этом руководстве мы покажем вам, как отключить FirewallD в системах CentOS 7.
Подготовка
Перед тем, как начать работу с руководством, убедитесь, что вы вошли в систему как пользователь с привилегиями sudo .
Если вы отключаете брандмауэр из-за проблем с подключением или проблем с настройкой брандмауэра, пожалуйста, ознакомьтесь с этим руководством по настройке брандмауэра с firewalld на centos 7 .
Проверьте статус брандмауэра
Чтобы просмотреть текущий статус службы FirewallD, вы можете использовать команду firewall-cmd :
sudo firewall-cmd --stateЕсли в вашей системе CentOS запущена служба FirewallD, приведенная выше команда выведет следующее сообщение:
running Отключить брандмауэр
Вы можете временно остановить службу FirewallD с помощью следующей команды:
sudo systemctl stop firewalldОднако это изменение будет действительно только для текущего сеанса выполнения.
Чтобы навсегда отключить брандмауэр в вашей системе CentOS 7, выполните следующие действия:
-
Сначала остановите службу FirewallD с помощью:
sudo systemctl stop firewalldsudo systemctl disable firewalldРезультат выполнения приведенной выше команды будет выглядеть примерно так:
Removed symlink /etc/systemd/system/multi-user.target.wants/firewalld.service. Removed symlink /etc/systemd/system/dbus-org.fedoraproject.FirewallD1.service.sudo systemctl mask --now firewalldКак видно из выходных данных, команда mask просто создает символическую ссылку из службы firewalld на /dev/null :
Created symlink from /etc/systemd/system/firewalld.service to /dev/null.Выводы
В этом руководстве вы узнали, как остановить и окончательно отключить брандмауэр на компьютере с CentOS 7.
Вы также можете ознакомиться с нашим руководством о том, как установить iptables на CentOS 7.
Если у вас есть вопросы или замечания, пожалуйста, оставьте комментарий ниже.
Отключение Firewall в RHEL/CentOS /RedHat
Если нет необходимости в брандмауэре, потому что используется только один HTTP ( 80 порт) или тестируете что-то на виртуальной машине и вас блокирует фаерфол, то его можно просто выключить. В данной статье «Отключение Firewall в RHEL/CentOS /RedHat» я расскажу как можно отключить фаэрвол на примере CentOS.
Iptables — инструмент администрирования / команды для IPv4 пакетов и NAT. Вы должны использовать следующие инструменты:
[a] service — команда запуска System V init скриптов. Он используется для сохранения/остановки/ запуска службы firewall.
[b] Команда chkconfig используется для обновление и для запросов к runlevel (автозапуск) для обслуживания системы. Это системный инструмент для поддержания /etc/rc*.d иерархии. Используйте этот инструмент, чтобы отключить службу брандмауэра во время загрузки.
Отключение Firewall в RHEL/CentOS /RedHat
Первое что нужно сделать, так залогиниться как суперпользователь (root).
Затем введите следующие три команды, чтобы отключить брандмауэр:
# service iptables save # service iptables stop # chkconfig iptables off
Если вы используете брандмауэр для IPv6, выполните:
# service ip6tables save # service ip6tables stop # chkconfig ip6tables off
Для CentOS 7 это выглядит так:
1. Отключаем службу Firewalld:
# systemctl mask firewalld
2. Останавливаем Firewalld:
# systemctl stop firewalld
Если хотите использовать iptables, то выполните действия:
# yum -y install iptables-services
Добавляем службу в автозагрузку ОС:
# systemctl enable iptables
PS: Если вы не хотите использовать ip6tables, пропустите следующую команду:
# systemctl enable ip6tables
# systemctl start iptables
PS: Если вы не хотите использовать ip6tables, пропустите следующую команду:
# systemctl start ip6tables
Тема «Отключение Firewall в RHEL/CentOS /RedHat» завершена.
Категории: RHEL’s, Безопасность (Security)
Теги: Firewall, IPTables.
Добавить комментарий Отменить ответ
Этот сайт использует Akismet для борьбы со спамом. Узнайте, как обрабатываются ваши данные комментариев.
Рубрики
- Arch Linux (167)
- Commands (36)
- Debian’s (635)
- Administration tools Ubuntu (37)
- Backups Debian’s (7)
- Database в Ubuntu (58)
- Games (игры) (1)
- Monitoring в Debian и Ubuntu (49)
- Virtualization в Ubuntu / Debian/ Linux Mint (41)
- Docker (22)
- Kubernetes (6)
- KVM (4)
- OpenVZ (3)
- Vagrant (5)
- VirtualBox (6)
- ArgoCD (1)
- Concourse (1)
- Gitlab (1)
- Jenkinks (4)
- Spinnaker (1)
- Apache (32)
- Cherokee (1)
- FTP-services (5)
- Lighttpd (1)
- Nginx (26)
- PHP (27)
- Proxy для Debian’s (2)
- Tomcat (4)
- Панели управления в Ubuntu/Debian/Mint (24)
- Установка и настройка почты на Ubuntu/Debian (12)
- Хранилища (clouds) (2)
- Administration tools freeBSD (19)
- Database во FreeBSD (52)
- Monitoring во freeBSD (37)
- Virtualization во FreeBSD (22)
- VoIP (1)
- Установка Web сервисов (91)
- Установка и настройка почты (6)
- Установка из ports (пакетов) (19)
- Установка из sorce code (исходников) (23)
- Непрерывная интеграция (CI) (27)
- Database в MacOS (36)
- Monitoring в Mac OS (31)
- Security (безопасность) (12)
- Virtualization в Mac OS (30)
- Docker (19)
- Kubernetes (6)
- Vagrant (5)
- VirtualBox (5)
- ArgoCD (1)
- CircleCI (1)
- Concourse (1)
- Gitlab (1)
- Jenkinks (4)
- Spinnaker (1)
- Administration tools CentOS (49)
- Backups RPM’s (4)
- Database в CentOS (68)
- Monitoring в CentOS (67)
- Virtualization в CentOS/ Red Hat/ Fedora (42)
- Docker (23)
- Kubernetes (6)
- KVM (5)
- OpenVZ (2)
- Vagrant (5)
- VirtualBox (6)
- VMWare (3)
- ArgoCD (1)
- Concourse (1)
- Gitlab (1)
- Jenkinks (4)
- Spinnaker (1)
- Apache (35)
- Cherokee (1)
- DNS (3)
- FTP (10)
- Nginx (33)
- PHP (34)
- Proxy для RedHat’s (2)
- Tomcat (2)
- Voice (2)
- Панели управления в CentOS/Red Hat/Fedora (27)
- Прокси сервер на CentOS/RHEL/Fedora (4)
- Установка и настройка почты на CentOS/RHEL/Fedora (14)
- Хранилища (clouds) (1)
соц сети
Архив новостей
Свежие записи
- Pull/Push AWS ECR образов через AWS Route53 CNAME 17.11.2021
- openpgp: signature made by unknown entity в Terraform 09.11.2021
- Установка Terraformer в Unix/Linux 31.05.2021
- Установка ArgoCD в Unix/Linux 06.01.2021
- Установка tfswitch в Unix/Linux 08.12.2020
Свежие комментарии
- Владислав к записи Добавить Swap в CentOS/Fedora/RedHat
- Александр к записи Закомментировать/Раскомментировать строки vi/vim в Unix/Linux
- Иван Сбисин к записи Удалить все содержимое файла (очистить файл) в Unix/Linux
- Ликс к записи Не сохранять команду в history bash
- Alf к записи Команды mail/mailx в примера на Unix/Linux
Как остановить и отключить брандмауэр на CentOS 8
Брандмауэр — это функция безопасности, которая фильтрует входящий и исходящий трафик и удерживает на расстоянии потенциально вредоносные приложения. Кроме того, брандмауэр предоставляет системному администратору полномочия определять, какие службы и порты разрешать, а какие блокировать или запрещать. Из этой инструкции вы узнаете, как остановить и отключить брандмауэр на CentOS 8.
В системах Linux существует множество различных брандмауэров. Наиболее часто используемые брандмауэры-это «Firewalld» и «Iptables«.
Firewalld — это интерфейсная служба динамического управления брандмауэром, доступная по умолчанию на серверах CentOS и на серверах Fedora. Firewalld — это мощная служба управления брандмауэром, которая заменила привычный Iptables. Брандмауэр управляет трафиком как IPv4, так и IPv6.
Ну что давайте посмотрим, как можно остановить или отключить брандмауэр на CentOS 8.
Как остановить и отключить Firewalld
Сразу скажу, что отключение брандмауэра это не совсем правильное действие. Но иногда необходимо отключить файрвол. Так как некоторые приложения могут работать не так, как предполагалось, когда брандмауэр активен. И это может вынудить вас временно остановить или отключить его.
Для пользователей, использующих CentOS 8 / RHEL 8, Fedora 20 и более поздние версии. Выполните следующие действия, чтобы остановить и отключить Firewalld.
1) Как проверить состояние Firewalld
Войдите на свой сервер через SSH и выполните приведенную ниже команду, чтобы проверить состояние вашего брандмауэра.
Ответ должен быть примерно таким:
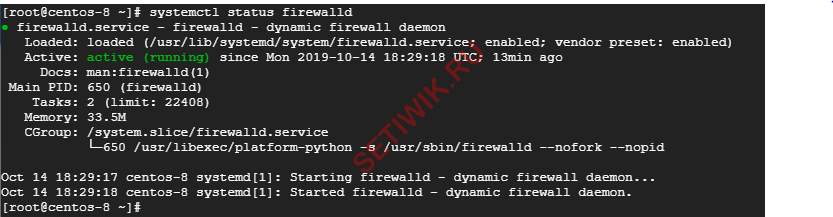
Из этого ответа мы видим, что Firewalld работает. Давайте теперь посмотрим, как мы можем остановить брандмауэр.
Возможно вам будет интересно: Как ускорить Nginx с помощью кэша Varnish на CentOS 7
2) Как остановить Firewalld
Чтобы остановить брандмауэр, выполните следующую команду:
Пример вывода
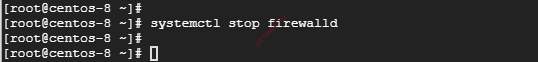
Мы просто остановили работу firewalld, после перезагрузки брандмауэр должен снова включиться. Если вам потребуется его снова включить без перезагрузки, используйте команду:
3) Как отключить Firewalld
Наконец, чтобы отключить брандмауэр при загрузке, выполните команду:
Ответ терминала будет следующим
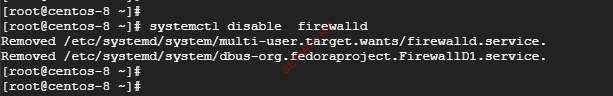
После отключения брандмауэра вы должны убедиться, что он действительно отключен. Чтобы проверить состояние firewalld, выполните команду:
Ответ терминала будет следующим
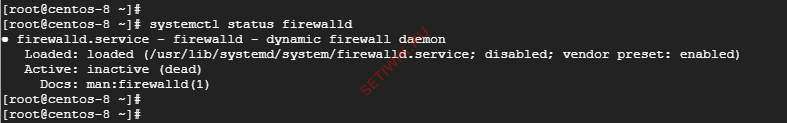
— Отлично! Теперь мы узнали, что брандмауэр был остановлен и отключен.
Заключение
Рекомендую вам не отключать брандмауэр и следить за тем чтоб он был активен в любое время. Для того чтобы нежелательные службы и трафик не попали на ваш сервер. Таким образом, вы защитите свою систему от возможных угроз и атак.
Внимание: Никогда не забывайте включать брандмауэр после его отключения!
Как отключить firewall CentOS 7
Брандмауэр или фаервол — это программное обеспечение, которое позволяет контролировать все входящие и исходящие сетевые подключения компьютера. На больших предприятиях под эти задачи выделяется отдельный сервер, на обычных компьютерах же это просто программа. Основная её задача — защищать локальные процессы от подключения к ним из сети, потому что большинство из них не используют аутентификацию и к ним можно получить доступ без подтверждения.
Во всех дистрибутивах используется фаервол iptables, который встроен в ядро. Довольно часто пользователи интересуются, как отключить firewall CentOS 7. Отключить его нельзя, потому, что это модуль, встроенный в ядро, но можно убрать все запреты, чтобы Firewall пропускал все приходящие к нему сетевые пакеты. Дальше мы рассмотрим, как это сделать.
Как отключить firewall CentOS 7
В CentOS тоже используется firewall iptables, но для удобства его настройки разработчики Red Hat создали оболочку firewalld. Она тоже работает через командную строку, но имеет более простые и понятные команды. Сначала посмотрим текущие правила iptables:
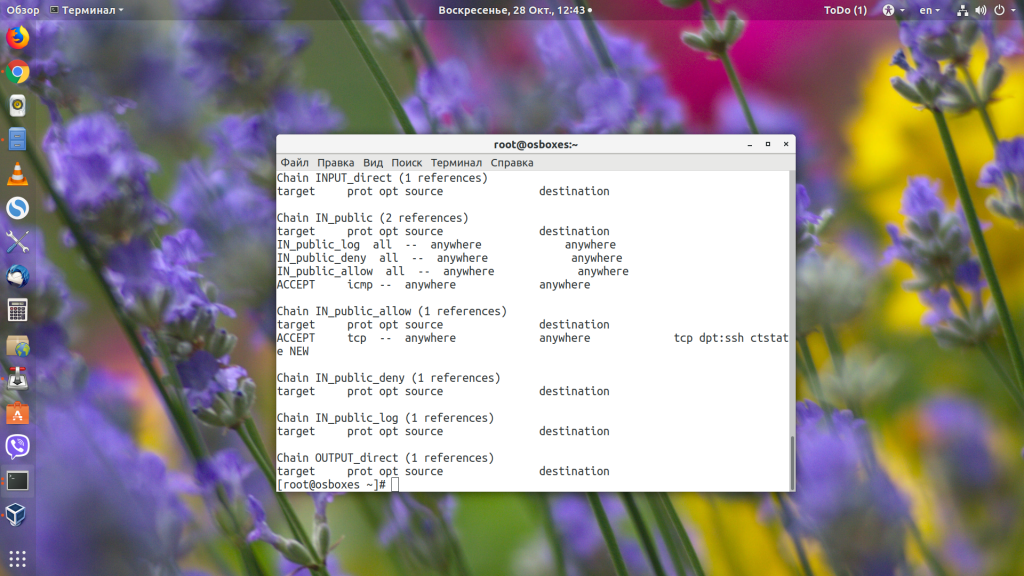
Большинство этих правил добавлены с помощью firewalld. Чтобы их убрать, не обязательно сейчас всё удалять. Просто остановите службу firewalld:
systemctl stop firewalld
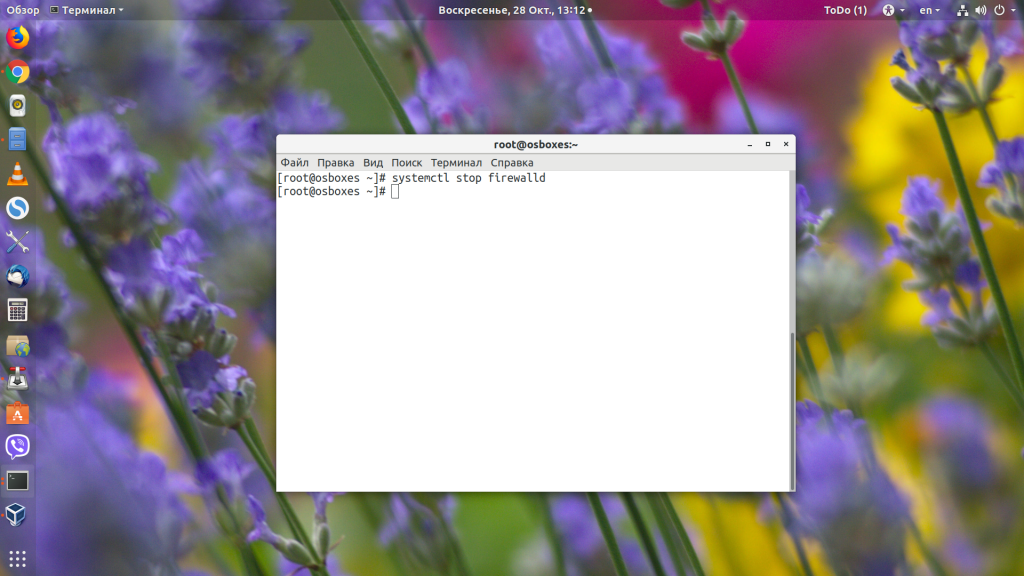
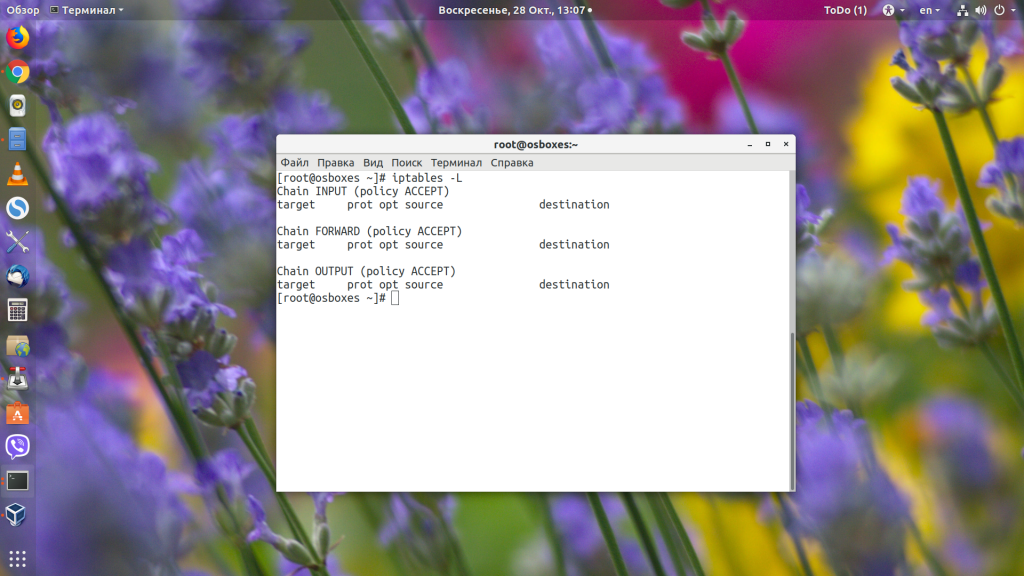
Теперь в iptables будут только правила по умолчанию, которые всё разрешают:
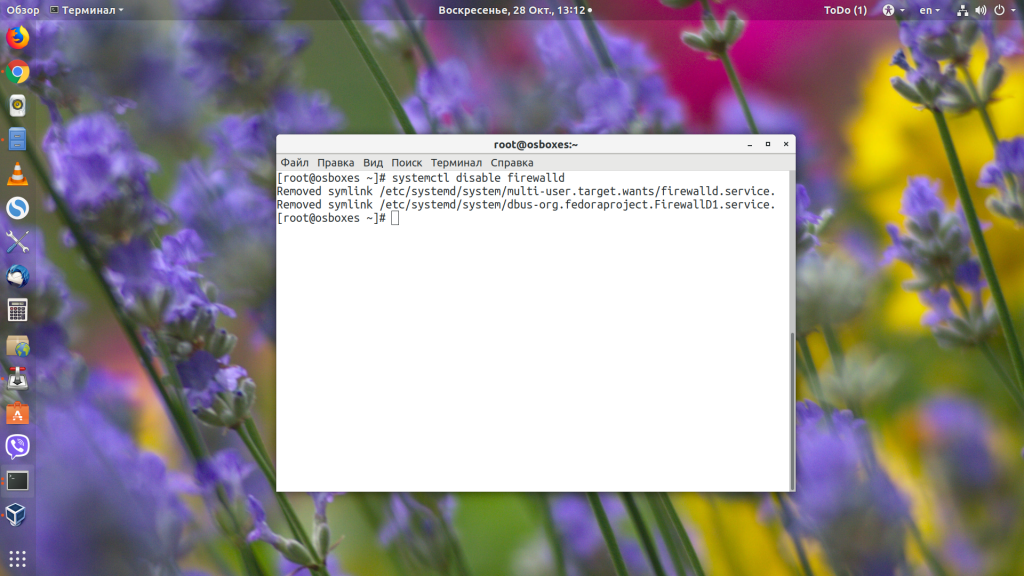
После перезагрузки компьютера всё вернётся на свои места, чтобы этого не произошло, надо убрать сервис из автозагрузки:
systemctl disable firewalld
Также можно полностью скрыть сервис, чтобы другие скрипты не смогли его запустить:
systemctl mask firewalld
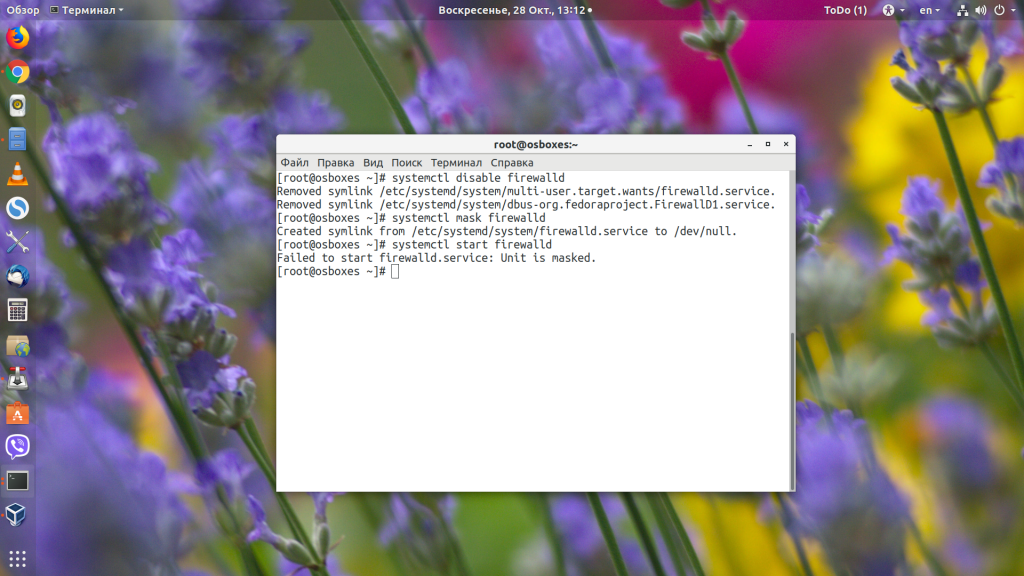
Чтобы вернуть на место брандмауэр CentOS, используйте три команды:
systemctl unmask firewalld
systemctl enable firewalld
systemctl start firewalldИли же вы можете вовсе его не использовать после отключения, а использовать вместо него iptables.
Выводы
В этой небольшой статье мы рассмотрели, как отключить firewall CentOS 7. Как видите, это очень просто. Если у вас остались вопросы, спрашивайте в комментариях.