Корневой сертификат СА: что это?
Корневой сертификат SSL (или CA certificate) — это цифровой документ, с помощью которого центры сертификации заверяют SSL-сертификаты при выдаче. Этим они гарантируют, что организации и пользователи, которые используют SSL, верифицированы — т.е. проверены и им можно доверять.
Корневые сертификаты могут быть именными и неименными. Именные CA используют центры с многолетней историей (например, Comodo, Symantec, GlobalSign). К неименным относят самоподписанные сертификаты безопасности (например, SSL Windows и Let’s Encrypt).
Если на сайте установлен именной сертификат, браузер определяет, что он выпущен доверенным «поручителем» и приступает к частной проверке сайта. Если информация о корневом сертификате отсутствует, браузер понимает, что у сайта нет «поручителя» и считает его небезопасным:

Помимо корневого сертификата, для полноценной защиты сайту нужен промежуточный сертификат и индивидуальный сертификат домена. Их также выдает центр сертификации при выпуске SSL. Совокупность этих цифровых документов называют цепочкой сертификатов. Если на сайте установлены все элементы цепочки, сайт надежно защищен сертификатом и безопасен.
Как получить корневой сертификат
Корневые сертификаты выдаются сертификационными центрами после заказа SSL. Например, если вы закажите сертификат в 2DOMAINS, то для активации SSL на ваш электронный адрес придет корневой сертификат от центра GlobalSign.
Можно ли создать корневой сертификат самостоятельно? Нет, создавать и выдавать сертификаты могут только сертификационные центры.
Как установить цепочку сертификатов
После заказа и активации SSL на контактный email придет письмо с данными для установки сертификата на сайт (в том числе цепочка сертификатов). Как проходит установка цепочки корневых сертификатов, мы подробно рассказали в статье Как установить SSL-сертификат.

Список доверенных сертификатов, использовавшихся для создания цепочки
Популярные статьи
- Как указать (изменить) DNS-серверы для домена
- Я зарегистрировал домен, что дальше
- Как добавить запись типа A, AAAA, CNAME, MX, TXT, SRV для своего домена
- Что такое редирект: виды и возможности настройки
- Как создать почту со своим доменом
Ростелеком имеет рут-доступ к роутерам абонентов.
Знакомый спрашивает, могут ли удалённо перезагрузить его роутер, а я и говорю, мол нет, такого быть не должно, если только не доступна функция Wake On Lan чтобы железку можно было просто включить, но не более того.
И я оказался не прав, когда знакомый подтвердил, что его роутер только что _перезагрузили_ удалённо тех поддержка ростелекома.
Есть ли тут знающие товарищи? Какого чёрта? Серьёзно? Такое бывает?
Не, я конечно могу понять РТ, как и любого другого провайдера, когда домохозяйка звонит и сообщает о неработающем интернете, тех поддержке проще самой перезагрузить роутер, чем объяснять абоненту, куда надо жать. Но как же безопасность, этика в конце концов. Железо абонента не принадлежит абоненту?
Spoofing ★★★★★
01.07.16 09:19:23 MSK
← 1 2 3 →
Ответ на: комментарий от newpunkies 01.07.16 23:27:51 MSK
Угу. И каналы в телевизоре тоже должен настраивать специально обученный человек.
Все мои вменяемые знакомые не имевшие отношения к компам настройку роутера вполне освоили. Не великая это наука.
sergej ★★★★★
( 02.07.16 10:48:41 MSK )
Ну, почему сразу рут? У меня вот нет рут-доступа к компу, но я его перезагружаю.
ZenitharChampion ★★★★★
( 02.07.16 10:52:36 MSK )
могут ли удалённо перезагрузить его роутер, а я и говорю, мол нет
Что такое корневой сертификат?
Корневой сертификат SSL, CA certificate — это электронный документ, которым центры сертификации подписывают SSL-сертификаты при выдаче.
Корневые сертификаты Sectigo, Thawte, Digisert, GeotTrust и RapidSSL установлены во всех популярных браузерах. Браузеры доверяют этим центрам и всем выданным ими сертификатам.
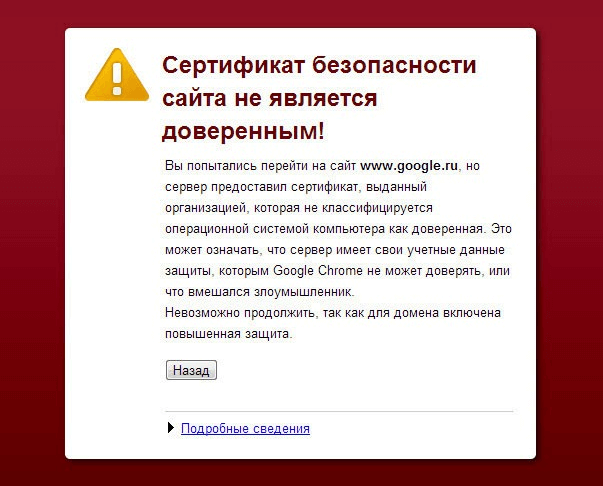
Если корневой сертификат центра не установлен в браузере — он будет распознаваться как недостоверный. Это относится и к самоподписанным сертификатам. Посетители таких ресурсов видят предупреждение:
В части случаев конечный сертификат выдает не основной центр, а посредник. Создается цепочка доверия: корневым сертификатом подписывается промежуточный, промежуточным — сертификат сайта.
Покупая SSL-сертификат, владелец сайта получает все промежуточные сертификаты. Каждый из них нужно установить на сервер. При соединении с сервером браузер посетителя получит информацию о цепочке сертификатов. Проверит, чтобы каждый из них был подписан предыдущим. Дойдет до корневого сертификата и поймет, что сайт надёжен.
Другие вопросы из категории
Что такое корневой сертификат (СА)
Корневой сертификат (СА) — часть ключа, которым центры сертификации подписывают выпущенные SSL-сертификаты. Выдавая корневой сертификат, каждый такой центр гарантирует, что пользователи или организации, запросившие SSL, верифицированы и действия с доменом легальны.
Центры сертификации с двадцатилетней историей: GlobalSign, Comodo, Symantec, TrustWave, GeoTrust. Они используют «именные» корневые сертификаты, которые распознаются большинством современных браузеров.
Это значит: если на сайт установлен корневой сертификат GlobalSign, браузер идентифицирует его как выпущенный доверенным «поручителем» и приступает к частной проверке сайта.
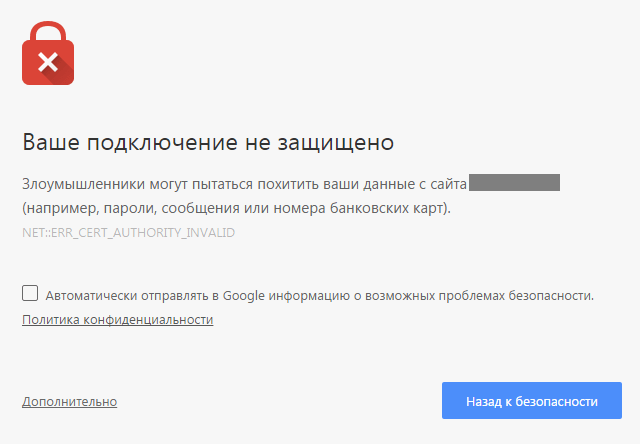
Если информация о корневом сертификате центра отсутствует в браузере, у сайта нет «поручителя», и браузер считает его недостоверным. Так иногда происходит с самоподписанными сертификатами безопасности (например, Let’s Encrypt):
Однако одного корневого сертификата недостаточно. Чтобы конкретный домен считался защищенным, помимо корневого сертификата необходимы промежуточный сертификат и индивидуальный сертификат домена, которые так же выдаются центром сертификации при выпуске SSL. Достоверность промежуточных и «индивидуальных» сертификатов подтверждается корневым сертификатом. Цепочка сертификатов, установленных на сайт, дает основание считать его «защищенным SSL-сертификатом» в сети Интернет.
Данные вашего сайта под защитой
Установите SSL-сертификат, и ваш сайт будет работать по безопасному соединению HTTPS
Где взять корневой сертификат?
Корневые сертификаты выдают сертификационные центры. Рег.ру сотрудничает с шестью сертификационными центрами. Выберите SSL-сертификат, который подходит для ваших целей, и закажите его со страницы SSL-сертификаты.
Также вы можете воспользоваться специальным предложением Рег.ру и получить бесплатный SSL-сертификат на 6 месяцев при заказе домена или хостинга. Читайте об этом в статье: Как заказать бесплатный SSL-сертификат?
После заказа SSL и его активации на указанную контактную почту придет письмо с необходимыми данными для установки сертификата на сайт (в частности, корневой сертификат). Подробнее о содержимом письма в статье Где взять данные для установки SSL-сертификата.
Могу ли я создать корневой сертификат самостоятельно?
Чтобы создать корневой сертификат самому, нужно получить статус сертификационного центра. Эта процедура связана со значительными финансовыми затратами, поэтому в большинстве случаев мы рекомендуем обращаться к существующим центрам сертификации.
Установка цепочки сертификатов
Список доверенных сертификатов, использующихся для создания цепочки, приходит в информационном письме после выпуска и активации SSL. Для установки цепочки сертификатов (в том числе, корневого) воспользуйтесь подробными инструкциями справочного раздела: Установка SSL-сертификата.
Помогла ли вам статья?
Спасибо за оценку. Рады помочь ��