Вирус создает на флешках ярлык %COMSPEC% /C .\WindowsServices\movemenoreg.vbs
Добрый день.
Сотрудники занесли на несколько компьютеров вирус: на флешках скрываются файлы в скрытую папку, также создается ярлык диска и скрытая папка WindowsServices c файлами: helper.vbs, installer.vbs, movemenoreg.vbs. С флешек вирус я могу удалить и восстановить данные. Помогите с удалением вируса с самого ПК. Лог прилагаю.
Вложения
| CollectionLog-2019.05.29-11.51.zip (54.8 Кб, 30 просмотров) |
94731 / 64177 / 26122
Регистрация: 12.04.2006
Сообщений: 116,782
Ответы с готовыми решениями:
Вирус создает на флешках файлы с названиями папок и расширением .vbs
Здравствуйте, с недавнего времени на нескольких компьютерах локальной сети появился вирус, который.
Вирус создает в каждой папке ярлык MyMusic и ярлык папки в которой находиться
Вирус создает в каждой папке ярлык MyMusic и ярлык папки в которой находиться. Оба ярлыка ссылаются.
Вирус создает ярлык на флешке
После подключения флешек к моему компьютеру, в корне флешки создается ярлык на скрытую папку, в.

20720 / 15277 / 2948
Регистрация: 08.10.2012
Сообщений: 62,170
Внимание! Рекомендации написаны специально для пользователя AlexOTT. Если рекомендации написаны не для вас, не используйте их — это может повредить вашей системе.
Если у вас похожая проблема — создайте тему в разделе Лечение компьютерных вирусов и выполните Правила запроса о помощи.
______________________________________________________
begin ExecuteFile('net.exe', 'stop tcpip /y', 0, 15000, true); SearchRootkit(true, true); SetAVZGuardStatus(True); ClearQuarantineEx(true); QuarantineFile('C:\Documents and Settings\Admin\Application Data\WindowsServices\helper.vbs', ''); QuarantineFile('C:\Documents and Settings\Admin\Главное меню\Программы\Автозагрузка\helper.lnk', ''); DeleteFile('C:\Documents and Settings\Admin\Application Data\WindowsServices\helper.vbs'); DeleteFile('C:\Documents and Settings\Admin\Главное меню\Программы\Автозагрузка\helper.lnk'); BC_ImportALL; ExecuteSysClean; ExecuteWizard('SCU', 2, 3, true); BC_Activate; RebootWindows(true); end.
После перезагрузки, выполните такой скрипт:
begin DeleteFile(GetAVZDirectory+'quarantine.7z'); ExecuteFile(GetAVZDirectory+'7za.exe', 'a -mx9 -pmalware quarantine .\Quarantine\*', 1, 300000, false); end.
Movemenoreg vbs как удалить вирус с компьютера
Linux Twitter Интернет Windows Synaptic wine Asus A7u Ubuntu Asus virtualbox wordpress домен хостинг LAMP mySQL phpmyadmin Google Facebook Firefox 3G usb skype восстановление samba безопасность android Apple Ebay iPhone Samsung модем SQL
МЫ ВКОНТАКТЕ
Вирус создаёт ярлык флешки на флешке
Опубликовано: 2013-10-16 12:34:59 Комментариев: 11
На работе закрался в компьютеры интересный вирус. Он создаёт ярлык флешки на самой флешке и когда человек подключает такую флешку, то думает что это безобидный глюк и запускает ярлык. А ярлык в свою очередь исполняет вредоносный код, записанный в свойствах, а потом только открывает пользователю папку с файлами. Антивирусные программы оказались бессильными, решил самостоятельно попробовать устранить эту беду.
Вирус распространяется только через USB флеш накопители
Итак, если зайти в Google с запросом Вирус создаёт ярлык флешки на флешке мы увидим специальные ветки на форумах (пример темы на cyberforum.ru (http://www.cyberforum.ru/viruses/thread970282.html)), где люди просят удалить эту ерунду.
Для устранения вируса, создающего ярлык флешки на флешке, нужно отправить отчёты сканирования компьютера, затем выполнить рекомендации гуру и всё. А что делать если заражённым оказался весь парк компьютерной техники? Очень накладно будет отправить отчёт по каждому ПК, т.к. не все сотрудники смогут это сделать. Да и пролечить флешки всем без исключения тоже геморно по времени.
Как вариант, решил попробовать самостоятельно изучить этот вирус. Для этого установить виртуальный Windows в VirtualBox, заразил его инфицированной флешкой. Сейчас занимаюсь поиском универсального и простого способа очистить компьютеры от вируса, создающего ярлык флешки на флешке, а также защитить систему от инфецированных usb носителей.
Соображения по защите
Открыть содержимое флешки в обход запуска вредоносного ярлыка
Как я говорил ранее, вирус распространяется только через usb-устройства путём запуска исполняемого кода из свойств ярлыка. Для того, чтобы открыть все спрятанные файлы можно использовать следующий скрипт:
attrib "*" -s -h -a -r /s /dСохраняем его как run.bat и держим под рукой.
Отключить автозапуск USB устройств Чтобы отключить автозапуск USB-флешки и CD-диска, необходимо править реестр:
- «Пуск» — «Выполнить» и пишем «regedit»;
- Открываем путь
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\PoliciesКогда приносят флешку с ярлыком в корне, нужно
- скопировать run.bat в корень флешки и запустить;
- после чего нам откроются многие невидимые файлы, в том числе и папка с пустым именем, куда вирус загрузил все файлы;
- открываем бесплатную утилиту от майкрософт Process Explorer и находим через CTRL+F ссылку на autorun, завершаем этот процесс;
- теперь осталось удалить с корня все файлы, кроме этой папки.
- заходим в папку и перемещаем её содержимое на уровень выше, т.е. в корень флешки.
Вот пока и всё, что у меня есть. Надеюсь скоро порадовать свежей информацией
Лечение вируса от читателя (Способ не работает. Ред. от 02.10.2015)
Помогла программа UsbFix (ССЫЛКА_УДАЛЕНА) Скачивайте последнюю версию и нажимайте беспощадную «Clean». Осторожно, вычищает всё ненужное из автозагрузки.
Спасибо Вам огромное! Думаю информация будет актуальна для посетителей!
Прим. от 02 октября 2015 года: ссылку на программу удалил. Сейчас там нельзя её скачать, а идёт вечное перенаправление с одного сайта на другой.
Кстати, у нас этот вирус как-то постепенно и умер. Все перекопировали себе скрипт, что писал выше для проверки флешки, каждый раз их чистили и проверяли. А у людей, которые вечно приносити зараженные устройства — отказались их брать. И так победили эту заразу.
movemenoreg.vbs, helper.vbs, installer.vbs — что это за файлы на флешке?

Приветствую. Я постараюсь написать простую инструкцию о том как удалить вирус, который создает ярлык на флешке.
movemenoreg.vbs, helper.vbs, installer.vbs — что это такое?
Файлы вируса, который создает на флешке ярлык (название может быть как у самой флешки), при запуске которого вы можете заразить ПК вирусом. Содержимое флешки при этом скрыто, иногда к нему можно получить доступ если вы запустите вирусный ярлык.
Расширение файла vbs это скрипт (Visual Basic Script), при запуске которого будет выполняться то, что прописано внутри файла. Такие скрипты VBS — встроенная функция Windows, но вирусописатели иногда используют такие скрипты и для своих нехороших целей.
Важно понимать
- Часто схема таких вирусов — скрытие содержимого флешки и создание ярлыка с таким названием, чтобы вы по нему нажали.
- При этом, если зайти в свойства ярлыка, то можно увидеть — происходит запуск некого скрипта, часто это именно movemenoreg.vbs. Поэтому запускать ярлык ни в коем случае нельзя.
- На самом деле кроме ярлыка на флешке также могут присутствовать файлы/папки, но вы их не видите, так как им присвоен атрибут скрытый и системный. Увидеть их можно только если на ПК включен показ скрытых файлов/папок.
На флешке ярлык может быть вообще без названия:

Удаляем вирус с ПК
Может у вас и не будет вируса на компе. Но лучше проверить и если обнаружите — то сперва удалите вирус с компа, а потом уже заняться флешкой.
- Запускаем командную строку от администратора. В Windows 10 просто нажмите правой кнопкой по пуску и там будет пункт Командная строка (администратор).
- Прописываем команды, которые снимут атрибуты с папки вируса — WindowsServices.
- Удаляем файлы и папку вируса.
Важно: USER_NAME — имя вашей учетной записи.
В командной строке выполните такие команды (выполняйте по очереди):
attrib -s -h -a -r /d C:\Users\USER_NAME\AppData\Roaming\WindowsServices
attrib -s -h -a -r /s C:\Users\USER_NAME\AppData\Roaming\WindowsServices\installer.vbs
attrib -s -h -a -r /s C:\Users\USER_NAME\AppData\Roaming\WindowsServices\helper.vbs
attrib -s -h -a -r /s C:\Users\USER_NAME\AppData\Roaming\WindowsServices\movemenoreg.vbs
Когда все атрибуты сняты — вирусные файлы и папка станут видны и их можно будет удалить. Советую сразу удалять папку WindowsServices. При проблемах с удалением используйте утилиту Unlocker (при установке снимите галочку чтобы не поставился Delta Toolbar).
После всех действий настоятельно рекомендую проверить ПК антивирусными утилитами AdwCleaner, HitmanPro, Dr.Web CureIt!.
Получаем доступ к файлам флешки
- Открываем флешку.
- Рядом с ярлыком создайте текстовый документ с любым названием. В конце названия должно быть .txt, если этого нет — включите отображение расширений файлов (в интернете море инструкций как это сделать). Ваша задача — создать текстовый документ и чтобы было видно разрешение файла, например test.txt (test — просто название файла).
- Теперь откройте текстовый документ и пропишите внутри команду: attrib «*» -s -h -a -r /s /d , потом закройте документ и сохраните изменения.
- Теперь у текстового документа смените окончание .txt на .bat, например у вас был файл test.txt, а вы переименуйте его в test.bat.
- Запустите переименованный файл (должно появиться черное окошко). После — все файлы/папки на флешке должны стать видимыми.
- Теперь на флешке найдите папку с вашими файлами. Скопируйте их всех на ПК в какую-то отдельную папку. Саму флешку — форматируйте (правой кнопкой по флешке > пункт Форматировать). Форматировать советую используя кластер 4К и файловую систему NTFS.
Когда все файлы на флешке покажутся видимыми, то вы можете увидеть папку с названием WindowsServices — ее нужно удалить:

Заключение
- movemenoreg.vbs, helper.vbs, installer.vbs — файлы вируса, который скрывает содержимое флешки и создает ярлык, часто с названием самой флешки.
- Самое главное — не запускать ярлык, иначе произойдет заражение компьютера.
- Вирус можно удалить вручную. Главное сделать все содержимое флешки — видимым. После чего можно скопировать все ваши данные.
Как удалить вирус, создающий ярлыки файлов и папок на флешке, карте памяти или USB диске
Читайте, как удалить вирус преобразующий файлы и папки в ярлыки. Как восстановить данные, которые утеряны в результате деятельности такого вируса. Ваши файлы и папки на USB флешке или карте памяти стали ярлыками? USB флешка или карта памяти после подключения к компьютеру отображается как ярлык? Ищете как восстановить данные и удалить вирус, преобразовывающий файлы и папки в ярлыки? Вы используете антивирус, но компьютер все равно был инфицирован? К сожалению не все антивирусы могут защитить вас такого заражения.
- Разновидности вирусов ярлыков
- Вирус, преобразующий файлы и папки в ярлыки
- Вирус, преобразующий флешки и карты памяти в ярлыки
- Что делать в случае заражения
- Восстановление данных удаленных вирусом
- Удаление вируса с карты памяти или USB флешки
- Удаление вируса с флешки с помощью командной строки
- Удаление вируса с компьютера
- Вопросы и ответы
- Комментарии
Однако в отличие от вирусов шифровальщиков, этот тип вирусов достаточно безобидный и вы легко сможете восстановить данные и удалить сам вирус.
Перейти к просмотру
Разновидности вирусов ярлыков
На сегодня наиболее распространены 2 типа вирусов, создающих ярлыки: первые создают ярлыки вместо файлов и папок на флешке или карте памяти, другие создают ярлыки съемных дисков вместо самих флешек, внешних USB дисков и карт памяти.
Перейти к просмотру
Названия наиболее распространенных вирусов:
- Bundpil.Shortcu;
- Mal/Bundpil-LNK;
- Ramnit.CPL;
- Serviks.Shortcut;
- Troj/Agent-NXIMal/FakeAV-BW;
- Trojan.Generic.7206697 (B);
- Trojan.VBS.TTE (B);
- Trojan.VBS.TTE;
- VBS.Agent-35;
- VBS.Serviks;
- VBS/Autorun.EY worm;
- VBS/Autorun.worm.k virus;
- VBS/Canteix.AK;
- VBS/Worm.BH;
- W32.Exploit.CVE-2010_2568-1;
- W32.Trojan.Starter-2;
- W32/Sality.AB.2;
- Win32/Ramnit.A virus;
- Worm:VBS/Cantix.A;
Вирус, преобразующий файлы и папки в ярлыки
Перейти к просмотру
Этот вирус дублирует ваши файлы и папки, затем прячет и заменяет их. Вирус представляет комбинацию вирусов трояна и червя. Опасность заключается в том, что вы запускаете вирус каждый раз, когда хотите открыть ваш файл или папку. После запуска вирус распространяет себя заражая все большее количество файлов и часто устанавливает дополнительно вредоносное ПО которое может украсть данные о паролях и кредитных картах, сохраненных у вас на компьютере.
Вирус, преобразующий флешки и карты памяти в ярлыки
Это чистокровный троянский вирус, который скрывает любые съемные устройства, подключенные к компьютеру и заменяет их ярлыками этих устройств. Каждый раз кликая по ярлыку вы снова запускаете вирус, который ищет на вашем компьютере финансовую информацию и отправляет ее мошенникам, создавшим вирус.
Что делать в случае заражения
К сожалению не все антивирусы могут вовремя обнаружить опасность и защитить вас от инфицирования. Поэтому наилучшей защитой будет не использовать автоматический запуск съемных устройств и не кликать по ярлыкам файлов, папок или дисков. Будьте внимательны и не кликайте по ярлыкам, которые вы не создавали сами. Вместо двойного клика для открытия диска, кликните по нему правой кнопкой мышки и выберите Развернуть в Проводнике.
Восстановление данных удаленных вирусом
Для надежного восстановления данных удаленных таким типом вирусов используйте Hetman Partition Recovery. Поскольку программа использует низкоуровневые функции по работе с диском, она обойдет вирусную блокировку и прочитает все ваши файлы.
Инструмент восстанавливает файлы с любых устройств, независимо от причины потери данных.
Загрузите и установите программу, затем проанализируйте зараженную флешку или карту памяти. Проведите восстановление информации до очистки носителя от вируса. Наиболее надежным вариантом лечения будет очистка флешки с помощью команды DiskPart, это удалит всю информацию на ней.
Удаление вируса с карты памяти или USB флешки
После восстановления данных с флешки вы можете её полностью очистить с помощью утилиты DiskPart. Удаление всех файлов и форматирование устройства может оставить вирус, который спрячется в загрузочном секторе, таблице разделов или на неразмеченной области диска. Как правильно очистить флешку смотрите в видео.
Перейти к просмотру
Удаление вируса с флешки с помощью командной строки
Данный способ не позволяет гарантированно очистить флешку от всех видов вирусов, но сможет удалить вирус, который создает ярлыки вместо файлов. Вам не нужно будет скачивать и устанавливать сторонние утилиты, удаление производится с помощью встроенного в любую версию Windows инструмента.
-
Кликните правой кнопкой мышки по меню Пуск и запустите командную строкуот имени администратора.
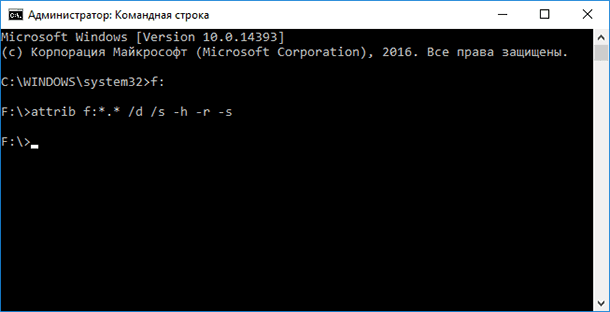
- –h: показывает все скрытые файлы на флешке;
- –r: убирает параметр только для чтения;
- –s: убирает параметр системный со всех файлов.
Удаление вируса с компьютера
Наиболее простым и надежным способом очистки компьютера от вируса будет полная переустановка Windows с удалением системного раздела.
Перейти к просмотру
Но если вы являетесь опытным пользователем, вы можете опробовать следующий способ:
-
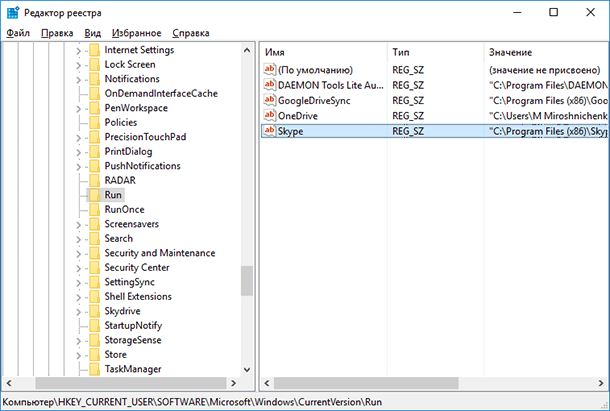
Отключите запуск вируса при старте Windows в реестре. Нажмите клавиши Win + R, в появившемся окне введите regedit и нажмите Enter. Перейдите к ключу HKEY_CURRENT_USER / Software / Microsoft / Windows / CurrentVersion / Run.
Автор: Vladimir Mareev, Технический писатель
Владимир Мареев — автор и переводчик технических текстов в компании Hetman Software. Имеет тринадцатилетний опыт в области разработки программного обеспечения для восстановления данных, который помогает ему создавать понятные статьи для блога компании. Спектр публикаций довольно широк и не ограничивается только лишь темой программирования. Статьи включают также разнообразные обзоры новинок рынка компьютерных устройств, популярных операционных систем, руководства по использованию распространенных и специфических программ, примеры решений возникающих системных или аппаратных проблем и многие другие виды публикаций.
Редактор: Michael Miroshnichenko, Технический писатель
Мирошниченко Михаил – одни из ведущих программистов в Hetman Software. Опираясь на пятнадцатилетний опыт разработки программного обеспечения он делится своими знаниями с читателями нашего блога. По мимо программирования Михаил является экспертом в области восстановления данных, файловых систем, устройств хранения данных, RAID массивов.
- Обновлено:
- 30.10.2023 14:50
Поделиcь
Вопросы и ответы
Как вирус-создатель ярлыков распространяется?
Вирус-создатель ярлыков обычно распространяется через почтовые сообщения, поддельные программы и другие подобные методы. Он также может распространяться по сети с помощью зараженных дисков, флеш-накопителей или файлов, которые могут быть отправлены на электронную почту. Также вирус-создатель ярлыков может распространяться через социальные сети, блоги, форумы и т.д.
Какого рода зловред могут сопровождать вирус-создатель ярлыков?
Вирус-создатель ярлыков может сопровождать несколько разных типов зловредности, включая различные виды рекламного ПО, троянские программы, шпионские программы, вредоносные программы и другие вредоносные программы.
Какие меры безопасности рекомендуются для предотвращения заражения компьютера вирусом-создателем ярлыков?
1. Установите антивирусное программное обеспечение и обновляйте его регулярно. 2. Не запускайте непроверенные или неизвестные файлы. 3. Используйте файрволлы, чтобы защитить свою сеть. 4. Установите последние обновления для вашего операционной системы. 5. Используйте учетные записи пользователя с ограниченными правами. 6. Отключите скрипты, которые не являются необходимыми. 7. Используйте систему резервного копирования, чтобы восстановить удаленные файлы. 8. Настройте уведомления, чтобы получать уведомления о новых угрозах.
Какие другие вирусы подобны вирусу-создателю ярлыков?
Вирус-создатель ярлыков принадлежит к классу вирусов, называемых «вирусами браузера». Такие вирусы создают ярлыки на рабочем столе и изменяют настройки браузера, чтобы перенаправлять пользователя на спонсорские сайты. Другие подобные вирусы, которые также могут изменять настройки браузера, это: • Вирусы-шпионы: это вирусы, которые следят за вашими действиями в Интернете, собирают информацию о вас, используя формы или файлы cookie. • Adware: это вирусы, которые устанавливают на устройство рекламные программы, которые показывают рекламу. • Ransomware: это вирусы, которые шифруют файлы, чтобы требовать выкуп. • Trojan: это вирусы, которые скрываются внутри файлов, чтобы украсть данные.
Как использовать «реестр Windows» для удаления вируса-создателя ярлыков?
Для удаления вируса-создателя ярлыков из реестра Windows необходимо следующее: 1. Откройте панель управления и выберите «Система и безопасность». 2. Выберите «Администрирование», а затем «Управление компьютером». 3. Выберите «Редактор реестра». 4. Найдите ключ реестра, связанный с вирусом-создателем ярлыков. Он должен находиться по пути HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun. 5. Правой кнопкой мыши щелкните по этому ключу реестра, а затем выберите «Удалить». 6. Подтвердите удаление, закрыв редактор реестра.
Комментарии (18)
Алик 30.09.2023 14:35 #
Добрый день, подскажите пж-ста, как избавится от выруса, который на USB носителе создает папку именем <177681ea-be9f-10fc-2c35-360db8bfc04c>? Мои данные превращяются ярлыки и они ссылаются на C:\Windows\system32\cmd.exe
Hetman Software 2.10.2023 15:06 #
Для удаления вируса, который создает папку с именем <177681ea-be9f-10fc-2c35-360db8bfc04c>и превращает ваши данные в ярлыки, вам понадобится выполнить несколько шагов: Отключите автозапуск: Подключите USB-носитель к компьютеру и откройте проводник. Щелкните правой кнопкой мыши на иконке вашего USB-носителя и выберите «Свойства». Перейдите на вкладку “Автозапуск” и выберите «Не выполнять никаких действий». Нажмите «ОК», чтобы сохранить изменения. Сканирование антивирусной программой: Запустите антивирусную программу на вашем компьютере и выполните полное сканирование USB-носителя. Если ваша антивирусная программа обнаружит вирус, следуйте инструкциям по его удалению. Удаление ярлыков: Если ваши данные превратились в ярлыки, откройте проводник и перейдите в папку с вашими данными на USB-носителе. Щелкните правой кнопкой мыши на ярлыке и выберите «Свойства». В разделе “Ярлык” удалите всю информацию после пути к файлу. Нажмите «ОК», чтобы сохранить изменения. Повторите этот шаг для всех ярлыков. Восстановление данных: Если ваши данные все еще не отображаются, возможно, они были скрыты вирусом. Щелкните правой кнопкой мыши на USB-носителе в проводнике и выберите «Свойства». Перейдите на вкладку “Общий” и убедитесь, что флажок “Скрытый” не установлен. Если флажок установлен, снимите его и нажмите «ОК». Ваши данные должны стать видимыми. Проверка системы: После удаления вируса рекомендуется выполнить полное сканирование вашего компьютера антивирусной программой, чтобы убедиться, что система не заражена.