Установка импортированных сертификатов на веб-сервере под управлением Windows
В этой статье описывается, как импортировать сертификат веб-сайта в хранилище сертификатов локального компьютера и назначить сертификат веб-сайту.
Применимо к: Поддерживаемые версии Windows Server
Исходный номер базы знаний: 816794
Установка сертификатов
Windows Internet Information Server (IIS) поддерживает обмен данными по протоколу SSL. Для всего веб-сайта, папки на веб-сайте или определенного файла, расположенного в папке на сайте, может потребоваться безопасное SSL-подключение. Однако, прежде чем веб-сервер сможет поддерживать сеансы SSL, необходимо установить сертификат веб-сайта.
Для установки сертификата в IIS можно использовать один из следующих методов:
- Выполните онлайн-запрос с помощью мастера сертификатов веб-сервера IIS и установите сертификат во время запроса.
- Выполните автономный запрос с помощью мастера сертификатов веб-сервера IIS и получите и установите сертификат позже.
- Запрос сертификата без использования мастера сертификатов веб-сервера IIS.
При использовании второго или третьего метода необходимо установить сертификат вручную.
Чтобы установить сертификат веб-сайта, необходимо выполнить следующие задачи:
- Импортируйте сертификат в хранилище сертификатов компьютера.
- Назначьте установленный сертификат веб-сайту.
Импорт сертификата в хранилище локального компьютера
Чтобы импортировать сертификат в хранилище локального компьютера, выполните следующие действия.
- На веб-сервере нажмите кнопку Пуск, а затем — Запустить.
- В поле Открыть введите mmc и нажмите кнопку ОК.
- В меню Файл выберите Добавить или удалить оснастку.
- В диалоговом окне Добавление и удаление оснастки выберите Добавить.
- В диалоговом окне Добавление автономной оснастки выберите Сертификаты, а затем нажмите кнопку Добавить.
- В диалоговом окне оснастки «Сертификаты» выберите Учетная запись компьютера, а затем нажмите кнопку Далее.
- В диалоговом окне Выбор компьютера выберите Локальный компьютер: (компьютер, на котором запущена эта консоль), а затем нажмите кнопку Готово.
- В диалоговом окне Добавление автономной оснастки нажмите кнопку Закрыть.
- В диалоговом окне Добавление и удаление оснастки нажмите кнопку ОК.
- В левой области консоли дважды щелкните Сертификаты (локальный компьютер).
- Щелкните правой кнопкой мыши Личный, наведите указатель мыши на пункт Все задачи, а затем выберите Импорт.
- На странице Добро пожаловать в мастер импорта сертификатов нажмите кнопку Далее.
- На странице Импортируемый файл выберите Обзор, найдите файл сертификата и нажмите кнопку Далее.
- Если у сертификата есть пароль, введите пароль на странице Пароль и нажмите кнопку Далее.
- На странице Хранилище сертификатов выберите Поместить все сертификаты в следующее хранилище, а затем нажмите кнопку Далее.
- Нажмите кнопку Готово, а затем нажмите кнопку ОК , чтобы подтвердить успешное выполнение импорта.
Назначение импортированного сертификата веб-сайту
- Нажмите кнопку Пуск, наведите указатель на пункт Администрирование, а затем выберите Диспетчер служб IIS.
- В левой области выберите свой сервер.
- В правой области дважды щелкните веб-сайты.
- В области справа щелкните правой кнопкой мыши веб-сайт, которому требуется назначить сертификат, и выберите пункт Свойства.
- Выберите Безопасность каталога, а затем — Сертификат сервера.
- На странице Добро пожаловать в мастер веб-сертификатов нажмите кнопку Далее.
- На странице Сертификат сервера выберите Назначить существующий сертификат, а затем нажмите кнопку Далее.
- На странице Доступные сертификаты выберите установленный сертификат, который вы хотите назначить этому веб-сайту, и нажмите кнопку Далее.
- На странице ПОРТ SSL настройте номер SSL-порта. Порт 443 по умолчанию подходит для большинства ситуаций.
- Нажмите кнопку Далее.
- На странице Сводка по сертификату просмотрите сведения о сертификате и нажмите кнопку Далее.
- На странице Завершение работы мастера сертификатов веб-сервера нажмите кнопку Готово, а затем нажмите кнопку ОК.
Теперь вы можете настроить элементы веб-сайта для использования безопасного взаимодействия.
Обратная связь
Были ли сведения на этой странице полезными?
Корневой сертификат безопасности 1Gb.ru
Ряд внутренних служб хостинга 1Gb оснащены сертификатами безопасности, которые созданы самой компанией ЗАО «Ин-Солв» и АО «1Гб.ру». Это технические сертификаты, доверие к которым не установлено в глобальных центрах сертификации, и поэтому при использовании служб вы вручную подтверждаете желание работать с этими сертификатами.
Для того, чтобы подлинность сертификатов не запрашивалась вашим компьютером каждый раз, достаточно установить на ваш компьютер корневой сертификат компании ЗАО «Ин-Солв», который автоматически подтверждает подлинность всех сертификатов, выданных нашей компанией для наших дочерних служб.
Сертификат не используется для иных целей и не несет угрозы безопасности вашего компьютера.
Сертификат подтверждает доверие к таким сертификатам, как сертификаты узлов https://webmail-roundcube.1gb.ru, https://pma.1gb.ru, imap-1.1gb.ru (POP3s/IMAPs/SMTPs), https://rpc-ad1.1gb.ru, и к большому числу других ресурсов хостинга схожего типа.
Преимущественно все указанные узлы с 2010 года переведены на сертификаты с публичным доверием. Но существуют редкие случаи, когда наши службы продолжают подписываться внутренним сертификатом, и в этом случае может потребоваться его установка.
Как установить сертификат
Общее хранилище Windows XP, Server 2003 (Internet Explorer, Google Chrome)
Достаточно открыть сертификат (возможно, сначала придется сохранить его на диск), нажать кнопку «Установить Сертификат» / «Install Certificate», и следовать инструкциям до конца, соглашаясь с предложениями системы.
Общее хранилище Windows Vista / Windows 7 и выше (Internet Explorer / Edge, Google Chrome)
- Нажмите «Пуск», «Выполнить» (или просто писать в поле поиска), запустите программу mmc.exe.
- Нажмите CTRL-M. Если у вас Windows Server 2003 или XP, снизу будет кнопка «Добавить» / «Add» — нажмите её.
- Выберите оснастку «Сертификаты» / «Certificates», добавляйте с параметром по умолчанию (выбрана «моя учетная запись»).
- Закройте диалог добавления оснастки.
- Откройте в дереве слева раздел «Доверенные Корневые Центры Сертификации» / «Trusted Root Certification Authorities», подраздел «Сертификаты», нажмите правой кнопкой мыши на «Сертификаты», «Все операции» / «All Tasks», импорт.
- Выберите предварительно сохраненный на вашем диске сертификат in-solve-2016.crt, произведите импорт.
Другие программные продукты (Firefox, Opera, Thunderbird, . )
Многие програмные продукты, такие как Firefox, Opera, The Bat и т.д. имеют собственные системы учета сертификатов. В том случае, если вы хотите, чтобы эти продукты без вопросов принимали сертификаты хостинга, вам необходимо импортировать сертификат in-solve-2016.crt в эти продукты как сертификат доверенного корневого центра сертификации. Как именно сделать это — обратитесь к справке продукта.
Что такое сертификат безопасности?
Для работы ряда сайтов и служб доступны SSL или HTTPS версии, что позволяет зашифровать передаваемую информацию и сделать её недоступной для перехвата. Некоторые службы доступны только в защищенном варианте (например, RPC/MAPI через HTTPS).
Для установки безопасного соединения используется сертификат безопасности. Сертификат решает задачу установления подлинности узла, ведь важно не только зашифровать данные, но и знать, что тот узел сети, с которым вы обмениваетесь данными, именно тот, за кого он себя выдает.
Для большинства публичных сайтов сертификат приобретен у независимого поставщика сертификатов, который подтверждает подлинность узла, например, такой сертификат используется сайте https://www.1gb.ru. Такой сертификат принимается вашим компьютером без дополнительных вопросов.
Для внутренних узлов компаний часто используются сертификаты, выданные самостоятельно, так как оплачивать большое количество внутренних сертификатов, многие из которых выполняют незначительные технические функции, обычно неразумно.
Оглавление технической документации:
- FAQ (часто задаваемые вопросы)
- Техническое описание наших услуг — рубрикатор документации хостинга
- База знаний хостинга — официальная документация и юридические документы
- 1GbWiki — множество полезных статей от наших сотрудников
- Рекомендации по программированию — самое главное для веб-мастера
Как установить сертификат безопасности на компьютер
Сертификат безопасности нужно установить для того, чтобы пользователей не выбрасывало из профиля на 1 и 2 шаг авторизации.
Если вы работаете на нескольких устройствах, нужно установить сертификат безопасности на каждое устройство. Один сертификат может быть использован только на одном компьютере.
Если у вас пользователей меньше, чем компьютеров, предположим, всего 1 пользователь, но 3 компьютера, с которых можно работать в МедЛоке, вы можете завести дополнительных пользователей только под сертификаты (например, сертификат_ресепшн1, сертификат_ресепшн2, сертификат_телефон, и т.д.).
Как скачать сертификат безопасности
Вам понадобится пластиковая карточка с ключами, которые вы получили для установки МедЛока.
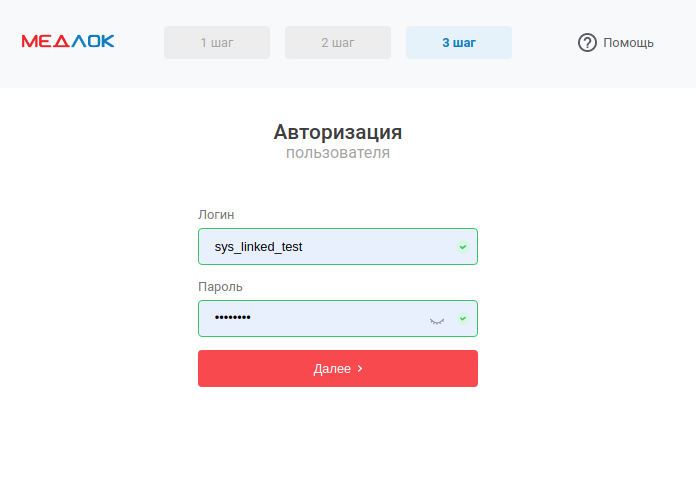
1. Войдите в МедЛок под учётной записью системного администратора (2- ая пара логина/пароля системного администратора — на пластиковой карточке, начинается на sys_. )
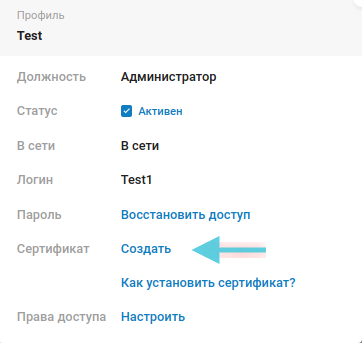
2. Скачайте сертификат на ваше устройство.
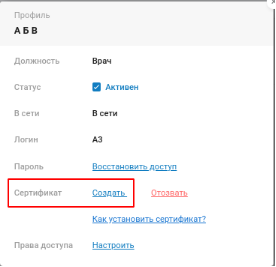
Напротив пользователя нажмите кнопку редактирования (карандаш) и, в открывшемся окне, напротив пункта «сертификат», нажмите «Создать».
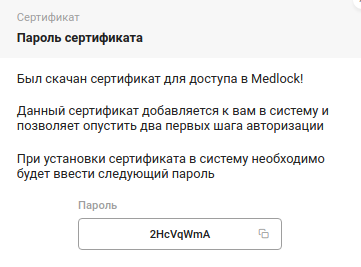
Теперь сертификат безопасности находится в загрузках. Открывается пароль, который нужно скопировать.
Пароль показывается один раз, после копирования можете сфотографировать его или куда-то переписать.
Как установить сертификат безопасности на Windows
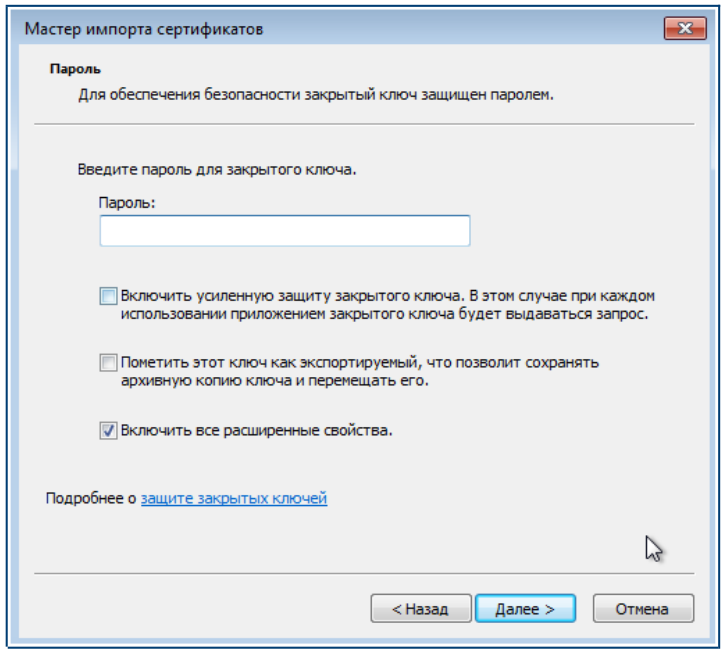
Открываем скачанный файл → Нажимаем «Далее» дважды
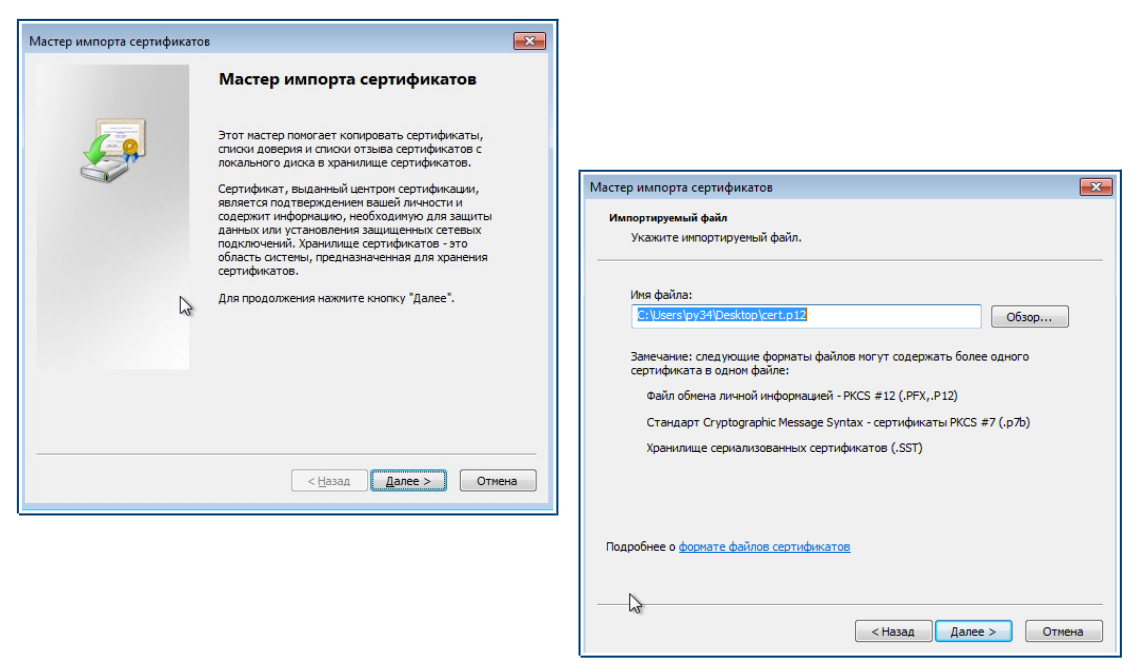
В открывшемся окне вставляем ранее скопированный пароль.
Флажок на пункте «Включить все расширенные свойства».
Нажимаем «Далее»:
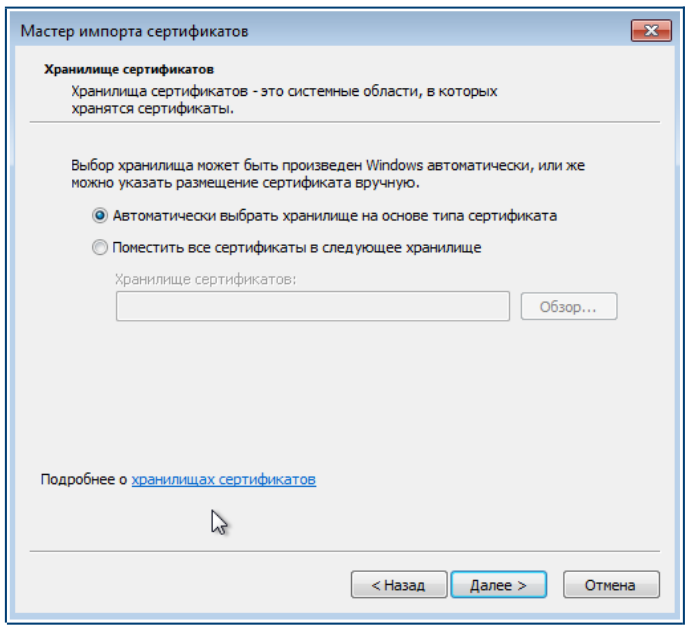
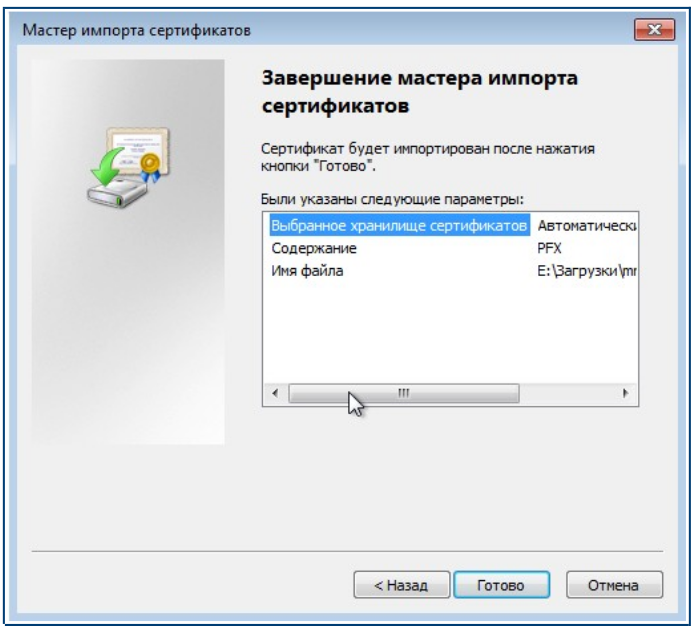
Затем снова нажимаем «Далее» и «Готово»:
Как установить сертификат безопасности на MacOS
1. Закройте все активные браузеры
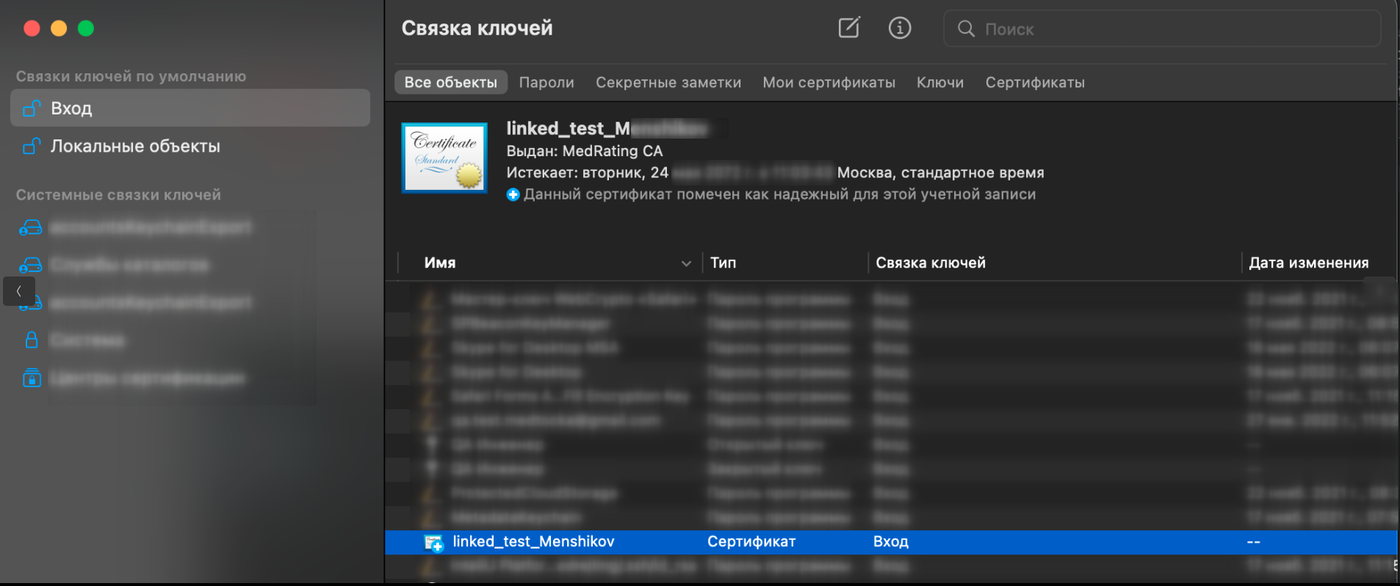
2. Добавьте скачанный сертификат согласно инструкции на сайте Apple.
3. Укажите пароль
4. Выберите установленный сертификат на первом шаге авторизации
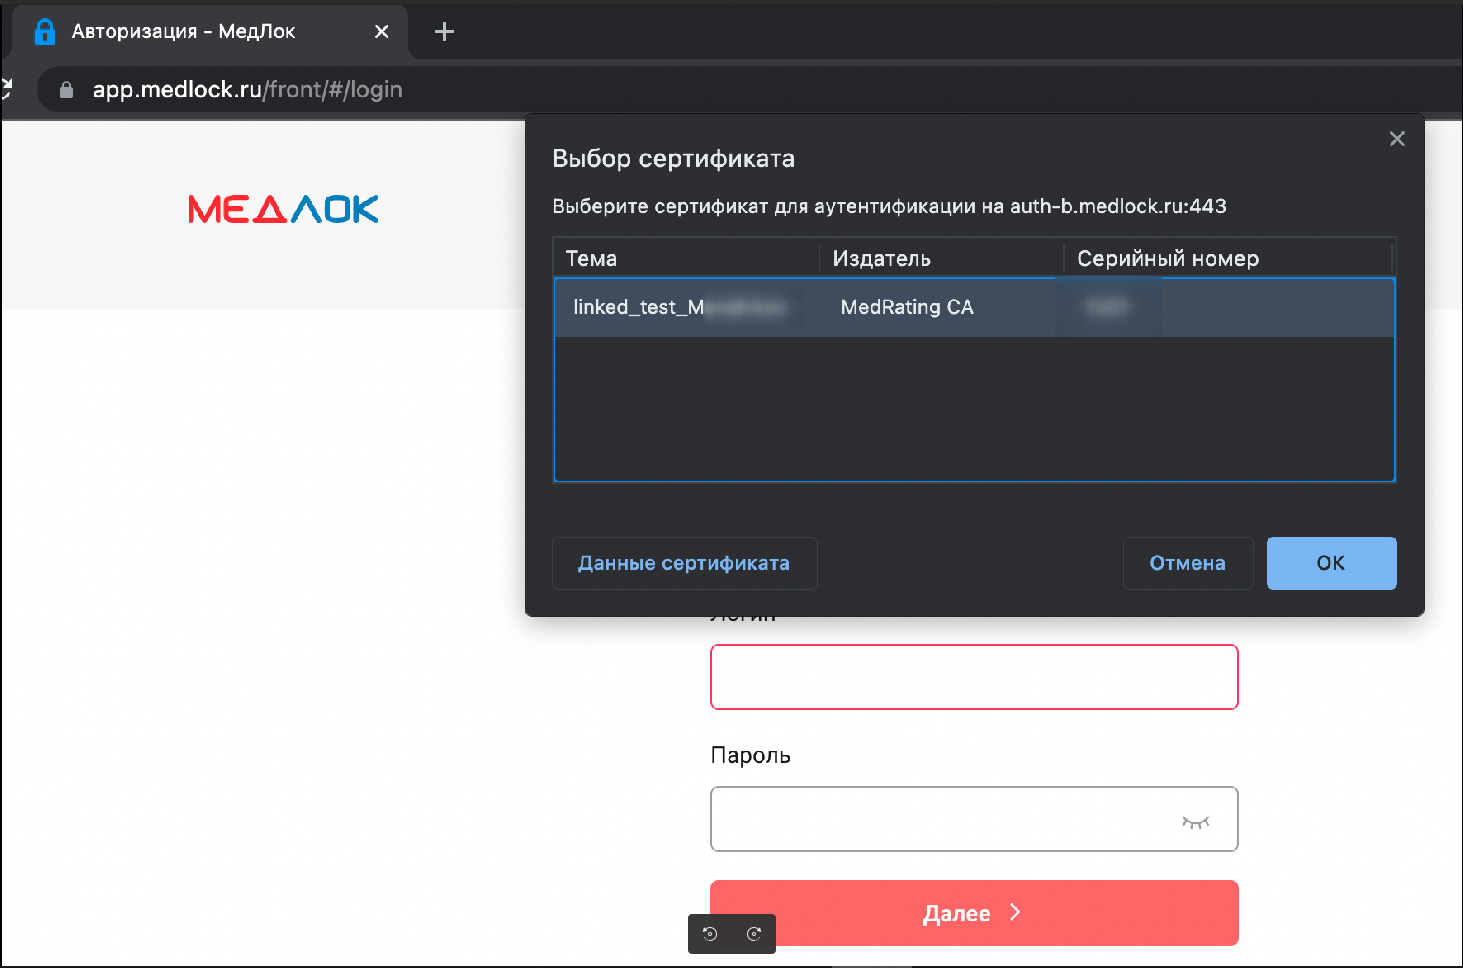
Для корректной работы рекомендуется перезапустить браузер после авторизации/выбора сертификата (в первый раз).
Также лучше использовать Google Chrome вместо Safari.
Как установить сертификат безопасности на LINUX
Если вы работаете в Google Chrome:
Повторите первые два шага, описанные выше. Скачиваем сертификат безопасности (теперь он находится у вас в загрузках) и сохраняем к нему пароль.
Далее вам необходимо зайти в настройки Google Chrome → Конфиденциальность и безопасность → Ещё →Настроить сертификаты
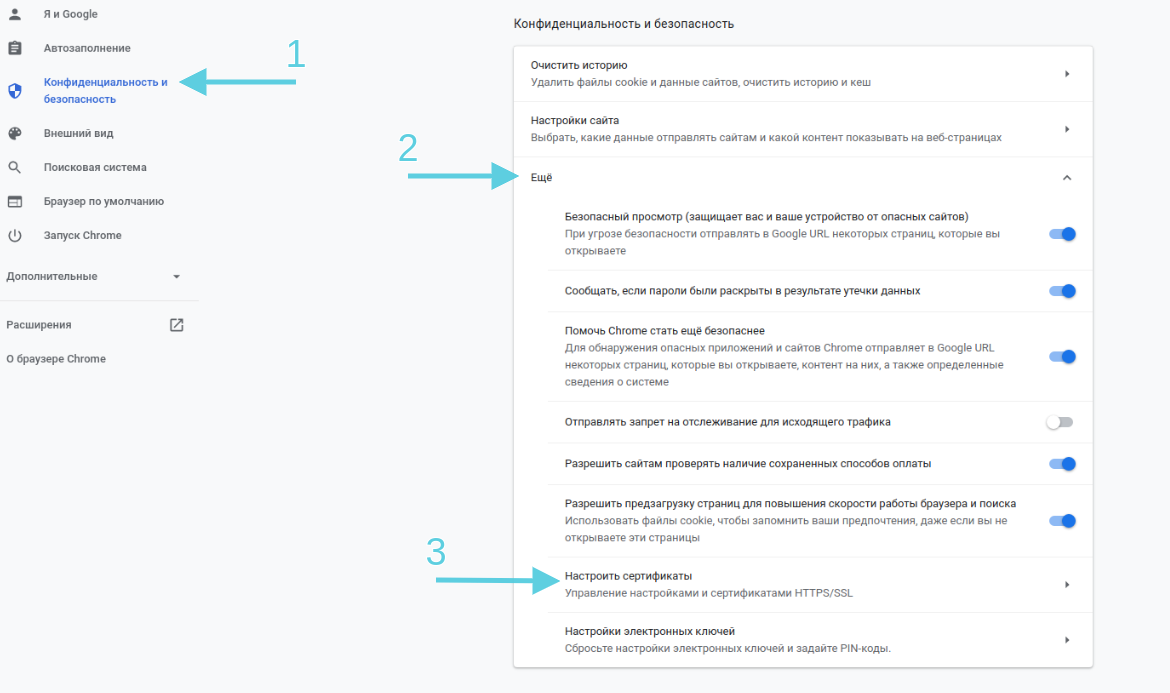
Импорт → Выбираете скачанный файл (обычно находится в папке «Загрузки», название файла совпадает с именем вашего пользователя МедЛок) → Открыть

Вставляете ранее скопированный пароль.
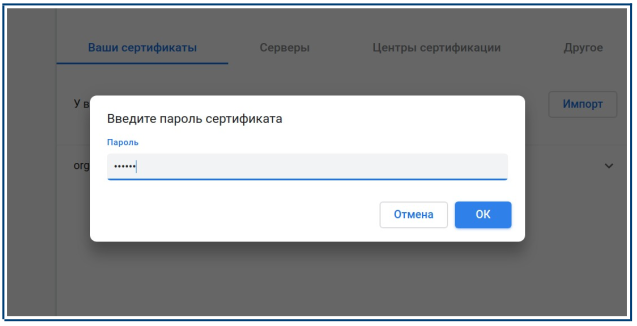
Готово! Теперь сертификат установлен для вашего Google Chrome.

Если вы работаете в Mozilla Firefox:
Повторите первые два шага, описанные выше. Скачиваем сертификат безопасности и сохраняем к нему пароль.
Здесь необходимо выбрать «Сохранить файл»:
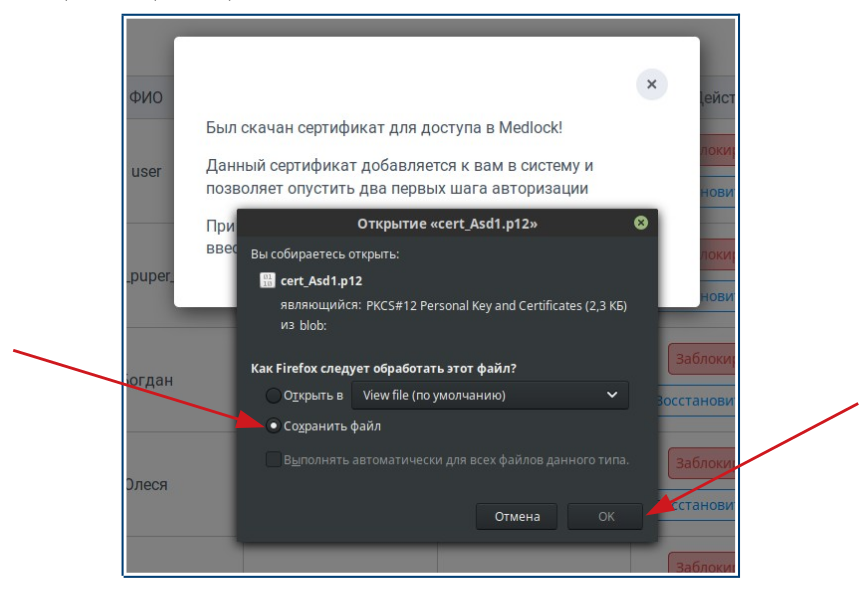
Далее вам необходимо зайти в настройки Mozilla Firefox → Приватность и защита → Сертификаты → Просмотр сертификатов
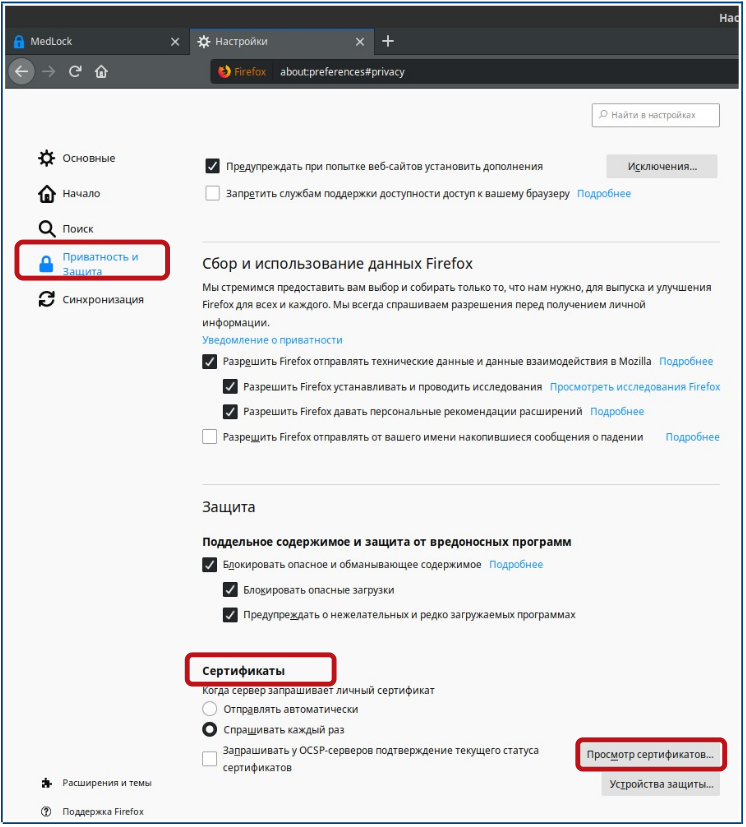
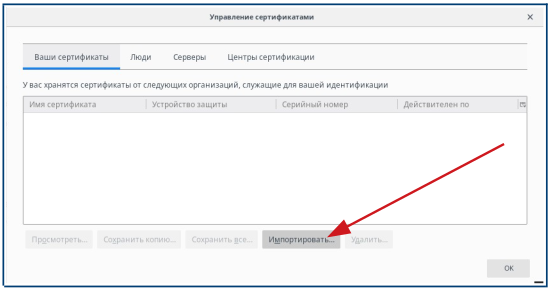
Далее нажимаем «Импортировать»
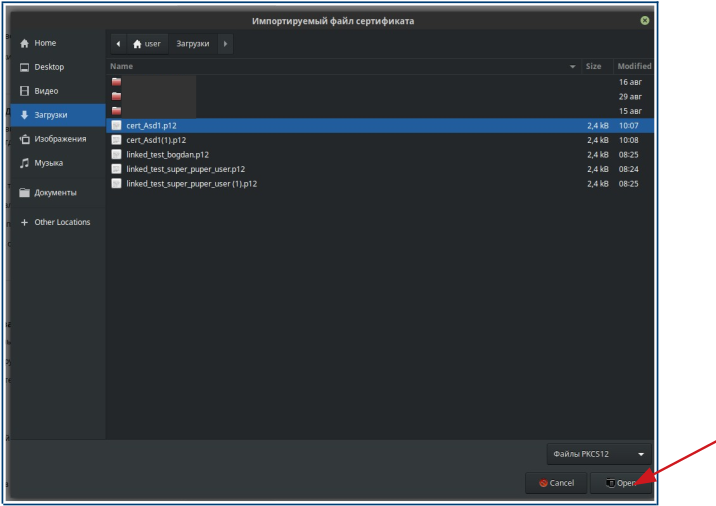
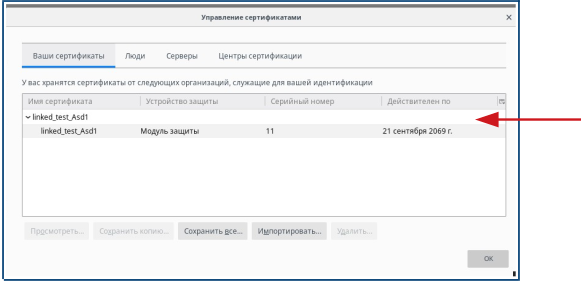
Выбираете скачанный файл (обычно находится в папке «Загрузки», название файла совпадает с именем вашего пользователя МедЛок) → Открыть
Как установить сертификат безопасности на телефон
Для того, чтобы установить сертификат безопасности на телефон, необходимо повторить действия, описанные в начале статьи (зайти под учётной записью системного администратора, напротив логина пользователя кликнуть кнопку редактирования и кликнуть «Создать» рядом с сертификатом)
Установка сертификата на Андроид:
1. На телефон скачается файл, выйдет окно с паролем, который нужно скопировать, зажав его пальцем (появится сообщение, что пароль скопирован).
2. Найдите скачанный сертификат в файловой системе и откройте.
3. Сертификат запросит пароль — вставьте ранее скопированный пароль (он хранится в буфере телефона).
4. Система попросит внести название — нажмите «Ок».
Сертификат установлен.
Видеоинструкция по ссылке.
Установка сертификата на Айфон:
1. На телефон скачается файл, выйдет окно с паролем, который нужно скопировать, зажав его пальцем (появится сообщение, что пароль скопирован).
2. Найдите скачанный файл в файловой системе и откройте, появится уведомление: «Профиль загружен».
Если Вы хотите установить профиль, посмотрите его в приложении «Настройки».
3. Перейдите в Настройки — наверху найдите «Профиль загружен». Переходим, сверху будет кнопка «Установить сертификат».
4. Введите код блокировки экрана, вставьте скопированный ранее пароль, нажмите «Далее» и «Готово».
Видеоинструкция по ссылке.
Чтобы продолжить работу в МедЛок после установки сертификата безопасности, выйдите из учётной записи системного администратора и войдите под логином/паролем регистратора или другого сотрудника.
Как установить корневой сертификат Минцифры?
Сервис по согласованию заявок на пропуск государственными контролирующими органами, а также некоторые тестовые сервисы, для защиты соединения между клиентом (браузером) и сервером могут использовать электронный сертификат безопасности, выпущенный Министерством цифрового развития, связи и массовых коммуникаций Российской Федерации. Использование отечественного сертификата безопасности снижает риски, связанные с возможностью отзыва иностранного сертификата.
Однако отечественный сертификат, в свою очередь, требует либо работы только в определенных браузерах со встроенным корневым сертификатом Минцифры (например, Яндекс Браузер или Atom), либо ручной настройки корневого сертификата в других браузерах. В противном случае браузер будет выдавать предупреждение о том, что подключение не защищено.
Для ручной установки корневого сертификата Минцифры нужно перейти на специальную страницу сайта Госуслуг, где в разделе «Корневой сертификат удостоверяющего центра» нажать на кнопку «Скачать сертификат». Затем открыть скаченный файл архива RootCa_SSL_RSA.zip и в нем дважды кликнуть на файле rootca_ssl_rsa2022.cer. На экране откроется окно с данными о сертификате. В этом окне нужно нажать на кнопку «Установить сертификат. ».

Откроется окно Мастера импорта сертификатов. В этом окне расположение хранилища можно оставить для текущего пользователя и нажать кнопку «Далее».

На следующем шаге необходимо установить переключатель в положение «Поместить все сертификаты в следующее хранилище» и нажать на кнопку «Обзор».

В диалоговом окне «Выбор хранилища сертификата» выбрать «Доверенные корневые центры сертификации» и нажать на кнопку «ОК».

После возвращения в окно Мастера импорта сертификатов нажать на кнопку «Далее».

На экране появится диалоговое окно предупреждения системы безопасности. В нем нужно подтвердить установку сертификата, нажав на кнопку «Да».

После чего на экране появится сообщение об успешном выполнении импорта сертификата.

Теперь нужно обновить окно браузера и можно работать с сервисом.