Как добавить приложение в доверенные windows 10
Вы можете сформировать список доверенных программ, для которых программа Kaspersky Security не контролирует файловую и сетевую активность (в том числе и вредоносную), а также обращения этих программ к системному реестру.
Чтобы сформировать список доверенных программ через Kaspersky Security Center, выполните следующие действия:
- Откройте Консоль администрирования Kaspersky Security Center.
- В папке Управляемые устройства дерева консоли откройте папку с названием группы администрирования, в состав которой входят нужные защищенные виртуальные машины.
- В рабочей области выберите закладку Политики .
- В списке политик выберите политику для Легкого агента для Windows и откройте окно Свойства: двойным щелчком мыши.
- В окне свойств политики для Легкого агента для Windows в списке слева выберите раздел Основные параметры защиты .
- В правой части окна в блоке Исключения и доверенная зона нажмите на кнопку Настройка . Откроется окно Доверенная зона .
- Выберите закладку Доверенные программы . На закладке отображается список добавленных доверенных программ, сгруппированных по категориям.
- Если вы хотите добавить в список доверенных программ новую программу, не входящую ни в одну из предустановленных категорий, выполните следующие действия:
- Нажмите на кнопку Добавить и в контекстном меню выберите пункт Категорию .
- В открывшемся окне Категория в поле Имя категории введите имя новой категории доверенных программ и нажмите на кнопку ОК .
- исключать из проверки весь трафик или только зашифрованный трафик;
- исключать из проверки трафик, передаваемый для этой программы с любых или только с указанных IP-адресов;
- исключать из проверки трафик, передаваемый для этой программы с любых или только с указанных портов.
Вы можете изменять эти параметры щелчком мыши по ссылке.
Если в окне Исключения для программы не выбран ни один из видов активности программы, то происходит включение доверенной программы в проверку. Доверенная программа не удаляется из списка доверенных программ, но флажок для нее снят.
Добавленная доверенная программа появится в списке доверенных программ.
Чтобы сформировать список доверенных программ в локальном интерфейсе, выполните следующие действия:
- На защищенной виртуальной машине откройте окно настройки параметров программы.
- В левой части выберите блок Антивирусная защита . В правой части окна отобразятся параметры антивирусной защиты. Если параметры в локальном интерфейсе недоступны, это означает, что для всех защищенных виртуальных машин группы администрирования используются значения параметров, заданные политикой.
- В правой части окна в блоке Исключения и доверенная зона нажмите на кнопку Настройка . Откроется окно Доверенная зона .
- Выберите закладку Доверенные программы . На закладке отображается список добавленных доверенных программ, сгруппированных по категориям.
- Если вы хотите добавить в список доверенных программ новую программу, не входящую ни в одну из предустановленных категорий, выполните следующие действия:
- Нажмите на кнопку Добавить и в контекстном меню выберите пункт Категорию .
- В открывшемся окне Категория в поле Имя категории введите имя новой категории доверенных программ и нажмите на кнопку ОК .
- Выберите пункт Программы , если хотите найти программу в списке программ, установленных на виртуальной машине. Откроется окно Выбор программы .
- Выберите пункт Обзор , если хотите указать путь к исполняемому файлу нужной программы. Откроется окно Выбор файла .
- исключать из проверки весь трафик или только зашифрованный трафик;
- исключать из проверки трафик, передаваемый для этой программы с любых или только с указанных IP-адресов;
- исключать из проверки трафик, передаваемый для этой программы с любых или только с указанных портов.
Вы можете изменять эти параметры щелчком мыши по ссылке.
Если в окне Исключения для программы не выбран ни один из видов активности программы, то происходит включение доверенной программы в проверку. Доверенная программа не удаляется из списка доверенных программ, но флажок для нее снят.
Обновление корневых сертификатов в Windows

12.01.2022

itpro

Windows 10, Windows 11, Windows 7, Windows Server 2019, Групповые политики

комментария 32
По умолчанию, все операционные системы семейства Windows автоматически получают и обновляют корневые сертификаты с сайта Microsoft. Компания MSFT в рамках программы корневых сертификатов Microsoft Trusted Root Certificate Program, ведет и публикует в своем онлайн хранилище сертификаты для клиентов и устройств Windows. Если проверяемый сертификат в своей цепочке сертификации относится к корневому CA, который участвует в этой программе, Windows автоматически скачает с узла Microsoft Update и добавит такой корневой сертификат в доверенные на вашем компьютере.
Windows запрашивает обновление списка корневых сертификатов (certificate trust lists — CTL) один раз в неделю. Если в Windows отсутствует прямой доступ к каталогу Windows Update, то система не сможет обновить корневые сертификаты, соответственно у пользователя могут быть проблемы с открытием сайтов (SSL сертификаты которых подписаны недоверенными CA, см. статью об ошибке в Chrome Этот сайт не может обеспечить безопасное соединение), либо с установкой запуском подписанных приложений или скриптов.
В этой статье попробуем разобраться, как в Windows вручную обновить список корневых сертификатов в TrustedRootCA в изолированных сетях, или компьютерах/серверах без прямого подключения к Интернету.
Примечание. Если ваши компьютеры выходят в Интернет через прокси-сервер, для автоматического обновления корневых сертификатов Microsoft рекомендует открыть прямой доступ (bypass) к веб-узлам Microsoft. Но это не всегда возможно/применимо.
Управление корневыми сертификатами в Windows 10 и 11
Как посмотреть список корневых сертификатов на устройстве Windows?
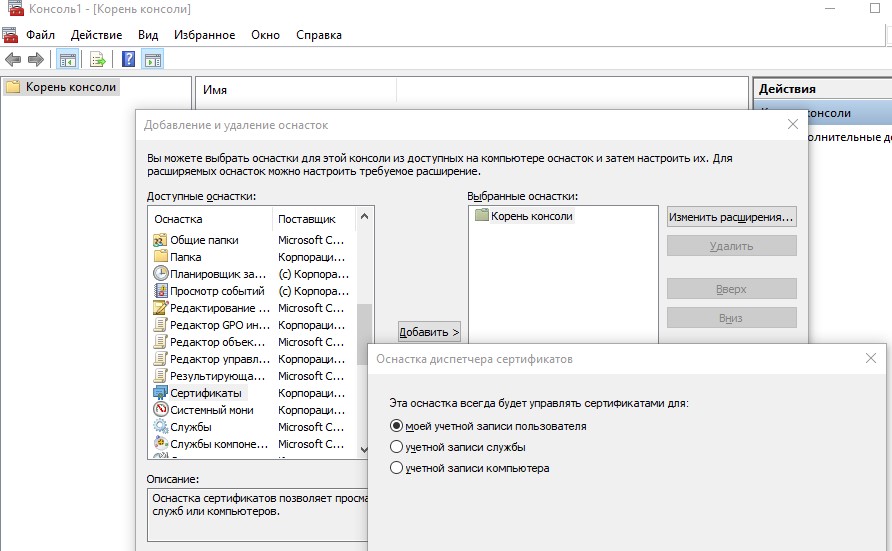
- Чтобы открыть хранилище корневых сертификатов компьютера в Windows /Windows Server, запустите консоль mmc.exe ;
- Нажмите Файл (File) ->Добавить или удалить оснастку (Add/Remove Snap-in), в списке оснасток выберите Сертификаты (Certificates) ->Добавить (Add);
- В диалоговом окне выберите что вы хотите управлять сертификатами учетной записи компьютера (Computer account);
- Далее -> Ok -> Ok;
- Разверните Certificates (Сертификаты) ->Trusted Root Certification Authorities Store (Доверенные корневые сертификаты). В этом списке содержится список доверенных корневых сертификатов вашего компьютера.
Вы можете вывести список доверенных корневых сертификатов на вашем компьютере со сроками их действия с помощью PowerShell:
Get-Childitem cert:\LocalMachine\root |format-list
Можно вывести список истекших сертификатов, или которые истекут в ближайшие 30 дней:
Get-ChildItem cert:\LocalMachine\root| Where |select NotAfter, Subject
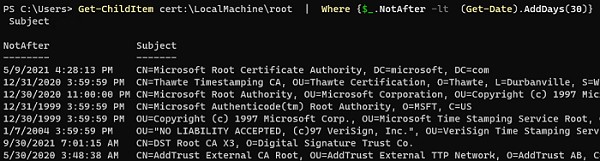
В целях безопасности рекомендует периодически проверять хранилище доверенных сертификатов на наличие поддельных сертификатов с помощью утилиты Sigcheck. Утилита позволяет сравнить список сертификатов, установленных на компьютере со списком корневых сертификатов на сайте Microsoft (можно скачать офлайн файл с актуальными сертификатами authrootstl.cab).
Вы можете вручную перенести файл корневого сертификата с одного компьютера на другой с помощью функцию Экспорта/Импорта.
- Вы можете экспортировать любой сертификат .CER в файл, щелкнув по нему и выбрав “Все задачи” -> “Экспорт”;
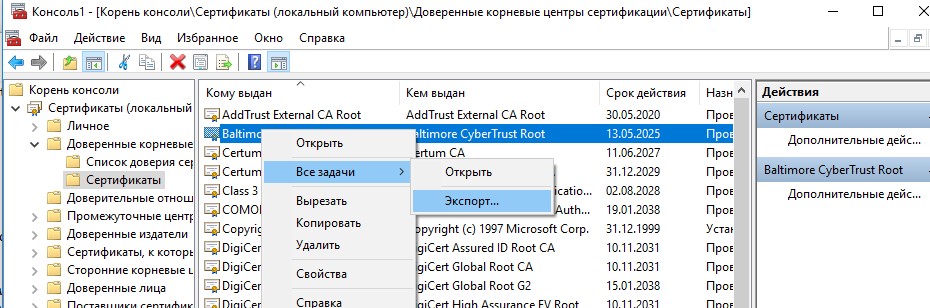
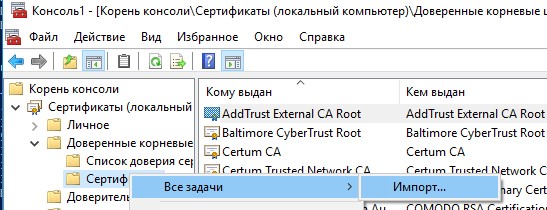
- Затем с помощью команды Импорт можно импортировать этот сертификат на другом компьютере.
Включить/отключить автоматическое обновление корневых сертификатов в Windows
Как мы уже упомянули, Windows по умолчанию сама обновляет корневые сертификаты. Вы можете включить или отключить обновление сертификатов в Windows через GPO или реестр.
Откройте локальный редактор групповой политики (gpedit.msc) и перейдите в раздел Computer Configuration -> Administrative Templates -> System -> Internet Communication Management -> Internet Communication.
Параметр Turn off Automatic Root Certificates Update в этом разделе позволяет отключить автоматическое обновление корневых сертификатов через сайт Windows Update. По умолчанию это политика не настроена и Windows всегда пытается автоматически обновлять корневые сертификаты.
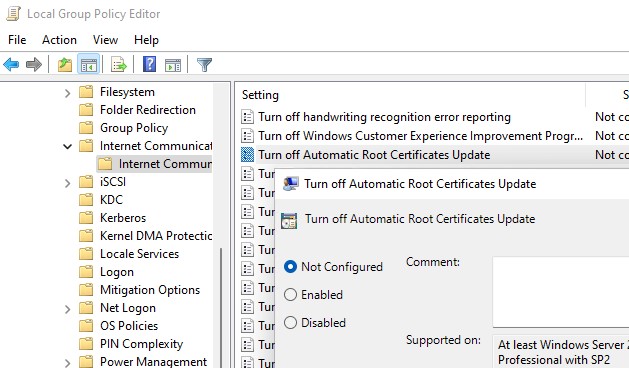
Если эта политика не настроена, а сертификаты не обновляются автоматически, проверьте не включен ли вручную параметр реестра, отвечающий за эту настройку. Проверьте значение параметра реестра с помощью PowerShell:
Get-ItemProperty -Path ‘HKLM:\Software\Policies\Microsoft\SystemCertificates\AuthRoot’ -Name DisableRootAutoUpdate
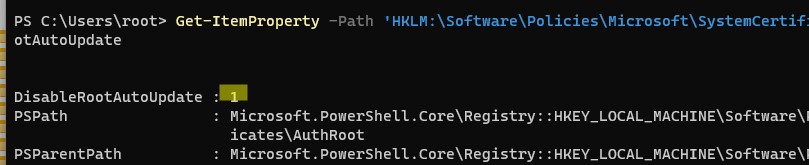
Если команда вернет, что значение ключа DisableRootAutoUpdate=1 , значит на вашем компьютере отключено обновление корневых сертификатов. Чтобы включить его, измените значение параметра на 0.
Ручное обновление корневых сертификатов в Windows 10 и 11
Утилита управления и работы с сертификатами Certutil (появилась в Windows 10, для Windows 7 доступна в виде отдельного обновления), позволяет скачать с узлов Windows Update и сохранить в SST файл актуальный список корневых сертификатов.
Для генерации SST файла, на компьютере Windows 10/11 с доступом в Интернет, выполните с правами администратора команду:
certutil.exe -generateSSTFromWU c:\PS\roots.sst
Updated SST file. CertUtil: -generateSSTFromWU command completed successfully.

В результате в целевом каталоге появится файл SST, содержащий актуальный список сертификатов. Дважды щелкните по нему для открытия. Данный файл представляет собой контейнер, содержащий доверенные корневые сертификаты.
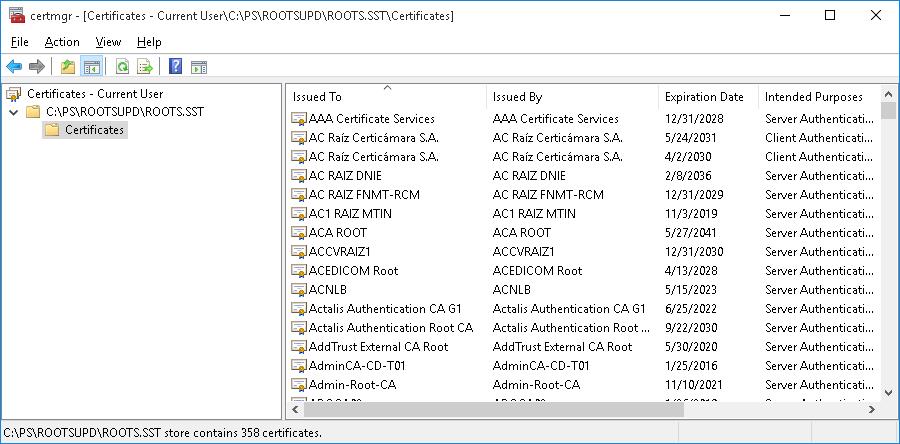
В указанном каталоге появится файл SST, содержащий актуальный список сертификатов. Данный файл представляет собой контейнер, содержащий доверенные корневые сертификаты. Дважды щелкните по нему.
В открывшейся mmc консоли вы можете экспортировать любой из полученных сертификатов. В моем случае, список сертификатов содержал 436 элементов. Естественно, экспортировать сертификаты и устанавливать по одному не рационально.
Совет. Для генерации индивидуальных файлов сертификатов можно использовать команду certutil -syncWithWU . Полученные таким образом сертификаты можно распространить на клиентов с помощью GPO.
Для установки всех сертификатов из SST файла и добавления их в список корневых сертификатов компьютера можно воспользоваться командами PowerShell:
$sstStore = ( Get-ChildItem -Path C:\ps\rootsupd\roots.sst )
$sstStore | Import-Certificate -CertStoreLocation Cert:\LocalMachine\RootЗапустите оснастку certmgr.msc и убедитесь, что все сертификаты были добавлены в хранилище Trusted Root Certification Authority. В нашем примере на Windows 11 количество корневых сертификатов увеличилось с 34 до 438.
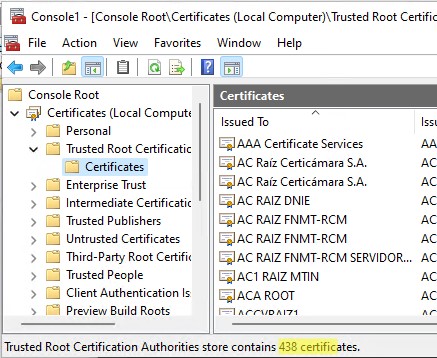
Чистая копия Windows после установки содержит в корневом хранилище лишь небольшое количество сертификатов. Если компьютер подключен к интернету, остальные корневые сертификаты будут устанавливаться автоматически (по требованию), если ваше устройство попытается получить доступ к HTTPS сайту/SSL сертификату, в чей цепочке доверия есть отпечаток из CTL Microsoft. Поэтому как правило, нет необходимости добавлять в свое локальное хранилище сразу все сертификаты, доверенные Microsoft.
Список корневых сертификатов в формате STL
Есть еще один способ получения списка сертификатов с сайта Microsoft. Для этого нужно скачать файл http://ctldl.windowsupdate.com/msdownload/update/v3/static/trustedr/en/authrootstl.cab (обновляется дважды в месяц).С помощью любого архиватора (или проводника Windows) распакуйте содержимое архива authrootstl.cab. Он содержит один файл authroot.stl.

Файл authroot.stl представляет собой контейнер со списком отпечатков (thumbprint) доверенных сертификатов Microsoft в формате Certification Trust List.
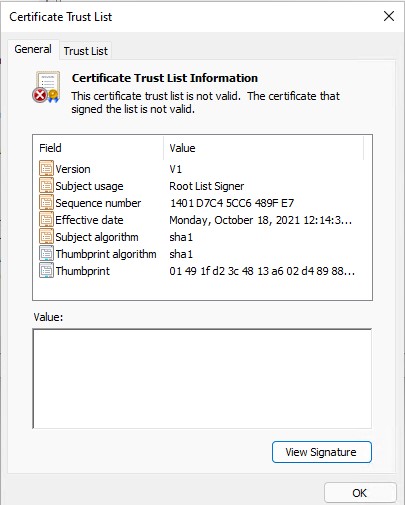
Данный файл можно установить в системе с помощью утилиты certutil:
certutil -enterprise -f -v -AddStore «Root» «C:\PS\authroot.stl»
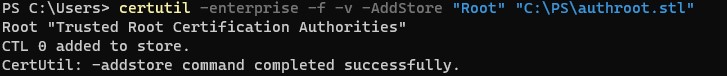
Root "Trusted Root Certification Authorities" CTL 0 added to store. CertUtil: -addstore command completed successfully.
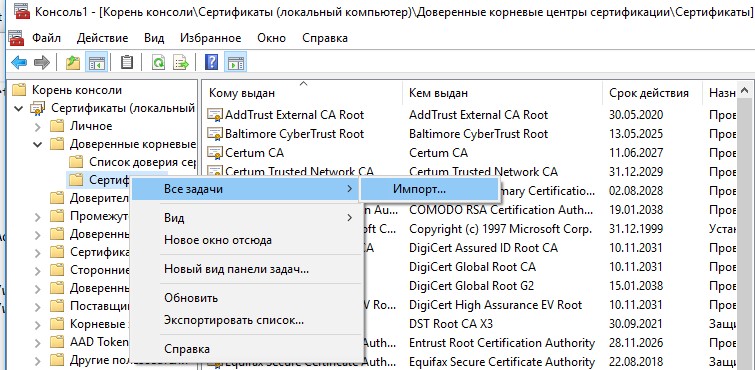
Также вы можете импортировать сертификаты из консоли управления сертификатами (Trust Root CertificationAuthorities –>Certificates -> All Tasks > Import). Укажите путь к вашему STL файлу сертификатами.
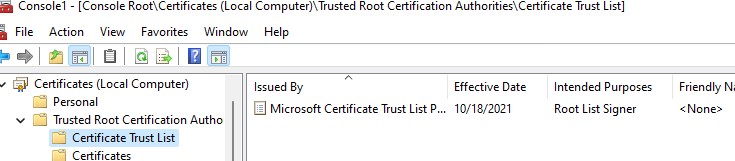
После выполнения команды, в консоли управления сертификатами ( certmgr.msc ) в контейнере Trusted Root Certification Authorities (Доверенные корневые сертификаты) появится новый раздел с именем Certificate Trust List (Список доверия сертификатов).
Аналогичным образом можно скачать и установить список с отозванными сертификатами, которые были исключены из программы Root Certificate Program. для этого, скачайте файл disallowedcertstl.cab (http://ctldl.windowsupdate.com/msdownload/update/v3/static/trustedr/en/disallowedcertstl.cab), распакуйте его и добавьте в раздел Untrusted Certificates командой:
certutil -enterprise -f -v -AddStore disallowed «C:\PS\disallowedcert.stl «
Обновление корневых сертификатов в Windows с помощью GPO в изолированных средах
Если у вас возникла задача регулярного обновления корневых сертификатов в изолированном от Интернета домене Active Directory, есть несколько более сложная схема обновления локальных хранилищ сертификатов на компьютерах домена с помощью групповых политик. В изолированных сетях Windows вы можете настроить обновление корневых сертификатов на компьютерах пользователей несколькими способами.
Первый способ предполагает, что вы регулярно вручную скачиваете и копируете в вашу изолированную сеть файл с корневыми сертификатами, полученный так:
certutil.exe –generateSSTFromWU roots.sst
Затем сертификаты из данного файла можно установить через SCCM или PowerShell логон скрипт в GPO:
$sstStore = ( Get-ChildItem -Path \\dc01\SYSVOL\winitpro.ru\rootcert\roots.sst )
$sstStore | Import-Certificate -CertStoreLocation Cert:\LocalMachine\RootВторой способ предполагает получение актуальных корневых сертификатов с помощью команды:
Certutil -syncWithWU -f \\dc01\SYSVOL\winitpro.ru\rootcert\
В указанном сетевом каталоге появится ряд файлов корневых сертификатов (CRT) и в том числе файлы (authrootstl.cab, disallowedcertstl.cab, disallowedcert.sst, thumbprint.crt).
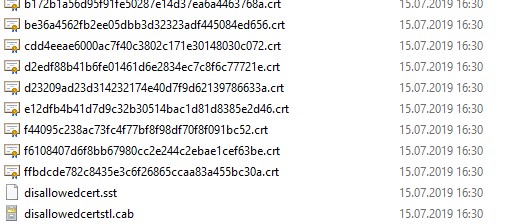
Затем с помощью GPP нужно изменить значение параметра реестра RootDirURL в ветке HKLM\Software\Microsoft\SystemCertificates\AuthRoot\AutoUpdate. Этот параметр должен указывать на сетевую папку, из которой клиентам нужно получать новые корневые сертификаты. Перейдите в секцию редактора GPO Computer Configuration -> Preferences -> Windows Settings -> Registry. И создайте новый параметр реестра со значениями:
Action: Update
Hive: HKLM
Key path: Software\Microsoft\SystemCertificates\AuthRoot\AutoUpdate
Value name: RootDirURL
Type: REG_SZ
Value data: file://\\dc01\SYSVOL\winitpro.ru\rootcert\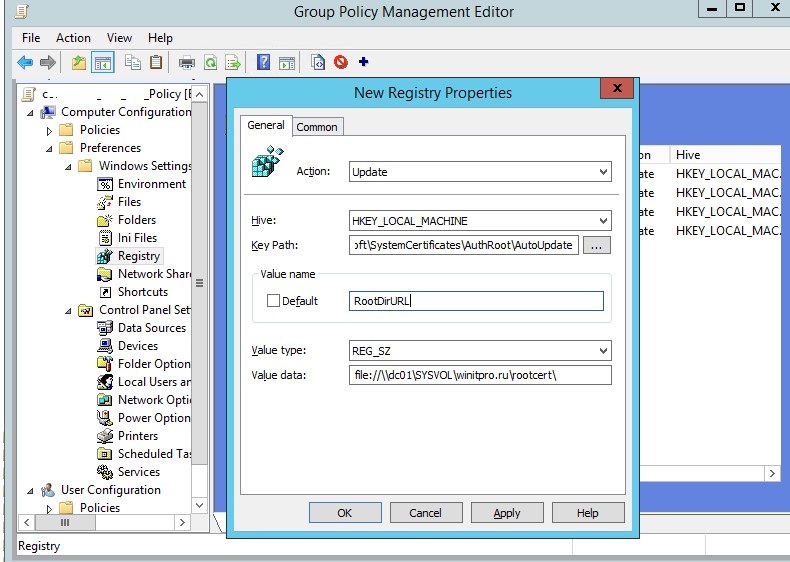
Осталось назначить эту политику на компьютеры и после обновления настроек GPO на клиенте проверить появление новых корневых сертификатов в хранилище.
Политика Turn off Automatic Root Certificates Update в разделе Computer Configuration -> Administrative Templates -> System -> Internet Communication Management -> Internet Communication settings должна быть выключена или не настроена.
Обновление корневых сертификатов в Windows 7
Несмотря на то, что Windows 7 уже снята с поддержки, есть много пользователей и компаний, в которых она еще используется.
После установки чистой Windows 7 из образа вы может столкнуться, что многие современные программы и инструменты на ней не работают из-за того, что они подписаны с помощью новых сертификатов. В частности, были жалобы, что в Windows 7 64 без обновления сертификатов не удается установить .Net Framework 4.8. или
vs_Community.exe с ошибкой:
installer manifest failed signature validation
После этого вы можете использовать утилиту certutil для генерации SST файла с сертификатами (на этом или на другом компьютере):
certutil.exe -generateSSTFromWU c:\ps\roots.sst
Теперь можно импортировать сертификаты в доверенные:
MMC -> add snap-in -> certificates -> computer account > local computer. Перейдите в раздел Trusted root certification authority, выберите All Tasks -> Import, найдите ваш SST файл (в типе файлов выберите Microsoft Serialized Certificate Store — *.sst) -> Open -> Place all certificates in the following store -> Trusted Root Certification Authorities
Утилита rootsupd.exe для обновления сертификатов в Windows XP
В Windows XP для обновления корневых сертификатов использовалась утилита rootsupd.exe. В этой утилита содержится список корневых и отозванных сертификатов, зашитых в которой регулярно обновлялся. Сама утилита распространялась в виде отдельного обновления KB931125 (Update for Root Certificates).
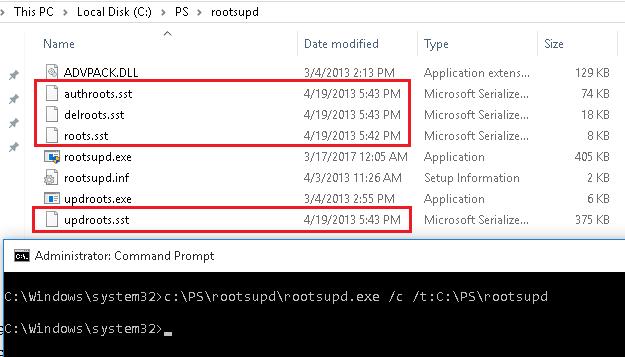
- Скачайте утилиту rootsupd.exe, перейдя по ссылке (по состоянию на 15.07.2019 ссылка не работает, возможно в Microsoft решили убрать ее из общего доступа. На данный момент вы можете скачать утилиту с сайта kaspersky.com — http://media.kaspersky.com/utilities/CorporateUtilities/rootsupd.zip);
- Для установки корневых сертификатов Windows, достаточно запустить файл rootsupd.exe. Но мы попробуем более внимательно рассмотреть его содержимое, распаковав его с помощью команды: rootsupd.exe /c /t:C:\PS\rootsupd
- Сертификаты содержатся в SST файлах: authroots.sst, delroot.sst и т.п. Для удаления/установки сертификатов можно воспользоваться командами:
updroots.exe authroots.sst
updroots.exe -d delroots.sst
Но, как вы видите, дата создания этих файлов 4 апреля 2013 (почти за год до окончания официальной поддержки Windows XP). Таким образом, с этого времени утилита не обновлялась и не может быть использована для установки актуальных сертификатов. Однако нам чуть позже понадобится файл updroots.exe.
Была информация, что утилиту updroots.exe нежелательно использовать в современных билдах Windows 10 1803+, т.к. она может сломать корневой сертификат Microsoft Root Certificate Authority.
В этой статье мы рассмотрели несколько способов обновления корневых сертификатов на компьютерах Windows, изолированных от Интернета.
 Предыдущая статья Следующая статья

Как добавить файл в исключения?
Если вы полностью уверены в безопасности файла, который поступает вам из сторонних ресурсов, но антивирусная система их блокирует то в таком случае у вас есть возможность добавить файл в список исключений, это позволит исключить файлы из сканирования антивирусной системой. В этой статье мы покажем действия, с помощью которых можно добавить файл в исключения.
Для корпоративных продуктов:
Ниже приведен пример того, как следует добавлять исключения в Cloud Console:
1. Перейдите в политику, которая применена на устройстве, где необходимо добавить исключение.
2. В политике перейдите в раздел «Защита от вредоносного программного обеспечения», подраздел «Настройки» и добавьте исключение в таблицу (пример на скриншоте):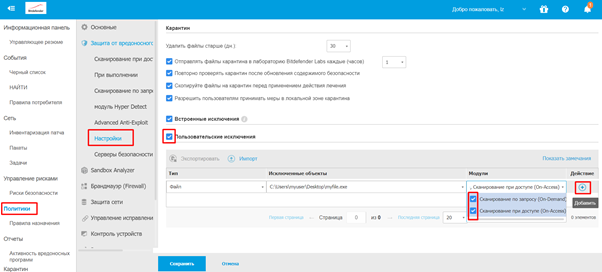
Кроме файла, в исключения можно добавить папку, расширение, процесс, имя угрозы и т.д. Для исключений файла/процесса обязательно вводить полный путь к файлу.
Внимание! Исключения не распространяются на контекстное сканирование. Если файл уже попал в карантин, его можно восстановить и добавить в исключения от туда:

Для домашних антивирусов:
1. Откройте интерфейс Bitdefender и выберите раздел «Защита» в меню слева.
2. На панели АНТИВИРУС выберите в настройках «Управление исключениями».
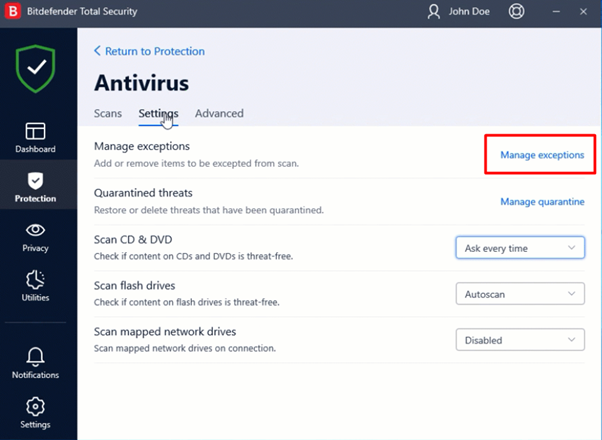
3. Нажмите ДОБАВИТЬ ИСКЛЮЧЕНИЕ.
4. Перетащите файл/папку, которые вы хотите исключить, в строку поиска в разделе «Параметры исключений». Или нажмите на лупу, чтобы найти и выбрать файл/папку, которые вы хотите исключить.


6. Убедитесь, что все эти флажки установлены:
• Сканирование при доступе (защита в реальном времени от вредоносных программ. Bitdefender автоматически сканирует все файлы и электронные письма, к которым осуществляется доступ).
• Сканирование по требованию (ручное сканирование, выполняемое пользователем).
• Встроенные скрипты (возможность сканировать различные приложения на предмет скриптов, которые могут нанести вред вашему устройству).Исключения антивируса
Если вы всё настроили корректно, включили конфигурацию «Полный контроль» на рабочих станциях пользователей, но у вас не работает перехват почты или не открываются web-сайты, то весьма вероятно, мешает этому либо антивирус, либо какое-то приложение, которое может перехватывать трафик и изменять его таким образом, что он не попадает в мониторинг агента Staffcop.
Чтобы заранее избежать указанных проблем, мы рекомендуем вам добавить Универсальный способ исключения путей и исполняемых файлов в антивирусных программах для рабочих процессов и исполняемых файлов агента Staffcop.
Либо можно воспользоваться приведенныи ссылками для настройки исключений для конкретного антивируса.
- Kaspersky Endpoint Security 10
- Kaspersky Small Office Security
- ESET NOD32 Smart security
- ESET NOD32 Endpoint 5.x
- ESET Security Managment Center 7
- Avast Free Antivirus
- Symantec Endpoint Protection
- 360 Total Security
- Универсальный способ исключения путей и исполняемых файлов
Kaspersky Endpoint Security 10
Внесите изменения в настройки Kaspersky Endpoint Security 10, как представлено ниже:
- Доверенные программы


- Исключения из проверки

Kaspersky Small Office Security
В Kaspersky Small Office Security это делается с помощью пункта меню Настройки — Дополнительно — Сеть:

В зависимости от версии программы пути к нужной настройке могут различаться.
ESET NOD32 Smart security
Есть несколько способов вернуть работоспособность для совместной работы Staffcop-агента и Eset Nod32.
Первый способ

- Откройте программу, нажав значок Eset Nod в правой части панели задач Windows.
- Перейдите в раздел Настройка.
- Перейдите в раздел Защита Интернета → Расширенные параметры.
- Откажитесь от проверки HTTPS (опция Включить проверку протокола HTTPS).
Второй способ
Является более правильным, т.к. заставляет и антивирус и Staffcop-агент работать совместно и без конфликтов.
Суть заключается, в том, чтобы добавить корневой сертификат агента Staffcop в антивирусную программу.
Скачать корневой сертификат для драйверной-версии:
Сертификаты нужно скопировать на машину у которой есть доступ к центральному серверу администрирования настройками антивируса или на локальную машину если нужно импортировать сертификат единовременно на локальную машину.
Затем вам надо следовать указаниям из этой статьи пункт 2 (Статья на Русском), чтобы импортировать сертификат, вам нужен раздел — Список известных сертификатов (List of known certificates).
Конкретно вот эту картинку вам нужно принять как руководство к импорту сертификата:

После импорта сертификата лучше перезапустить как службу Staffcop-агента, так и сам браузер.
Чтобы перезапустить агента, надо открыть консоль Windows От имени администратора и выполнить следующее:
c:\Windows\SysWOW64\TimeControlSvc\vmnetdrv64.exe stop c:\Windows\SysWOW64\TimeControlSvc\vmnetdrv64.exe start
И проверить работу сайтов в браузере снова.
В зависимости от версии программы пути к нужной настройке могут различаться.
ESET NOD32 Endpoint 5.x
Если планируется установить агента на рабочую станцию пользователя, то вначале нужно отключить защиту антивируса, чтобы он не удалил агента до момента его установки.

Для того, что бы вручную добавить исключения нужно кликнуть правой кнопкой по иконке антивируса в трее и выбрать пункт — «Открыть ESET Endpoint Security». Далее, нажать кнопку F5.

И в меню «Компьютер — Защита от вирусов и шпионских программ — Исключения» добавить в список следующие исключения:

c:\windows\auxiliaryservice.exe c:\Windows\System32\TimeControlSvc\dpinst_32.exe c:\Windows\System32\TimeControlSvc\vmnetdrv32.exe c:\Windows\System32\TimeControlSvc\vmnetdrv64.exe c:\Windows\System32\TimeControlSvc\sysprotect.exe c:\Windows\System32\TimeControlSvc\Proxy\NtControlSvc.exe c:\Windows\System32\TimeControlSvc\Proxy\PCController.exe c:\Windows\System32\TimeControlSvc\Proxy\ProxyConfigurator.exe c:\Windows\System32\TimeControlSvc\Proxy\RegisterLSP.exe c:\Windows\System32\TimeControlSvc\Proxy\RegisterLSP64.exe c:\Windows\System32\TimeControlSvc\Proxy\RunHiddenConsole.exe c:\Windows\SysWOW64\TimeControlSvc\dpinst_64.exe c:\Windows\SysWOW64\TimeControlSvc\vmnetdrv32.exe c:\Windows\SysWOW64\TimeControlSvc\vmnetdrv64.exe c:\Windows\SysWOW64\TimeControlSvc\sysprotect64.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\NtControlSvc.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\PCController.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\ProxyConfigurator.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP64.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\RunHiddenConsole.exe C:\Windows\SysWOW64\TimeControlSvc\*.* C:\Windows\System32\TimeControlSvc\*.* C:\windows\installer\* c:\Windows\SysWOW64\TimeControlSvc c:\Windows\System32\config\systemprofile\AppData\Roaming\TimeSvc3 c:\Windows\SysWOW64\TimeControlSvc c:\Windows\System32\config\systemprofile\AppData\Roaming\TimeSvc3\ c:\Windows\Winexesvc.exe c:\Windows\agent.msi C:\Windows\SysWOW64\TimeControlSvc\Drivers\FileMonitorDriver\CaptureFileMonitor64.cat C:\Windows\SysWOW64\TimeControlSvc\Drivers\FileMonitorDriver\CaptureFileMonitor64.sys C:\Windows\SysWOW64\TimeControlSvc\Drivers\FileMonitorDriver\FileMonitorInstallation64.inf C:\Windows\SysWOW64\TimeControlSvc\ProcObsrv.sys C:\Windows\SysWOW64\TimeControlSvc\ProcObsrv64.sys C:\Windows\System32\drivers\ProcObsrv64.sys C:\Windows\System32\drivers\CaptureFileMonitor64.sys
Для устранения конфликта c антивирусом при установке агента на рабочую станцию пользователя, вы должны отключить антивирус. Или запускать утилиту удалённой установки на рабочей станции где антивирус не запущен.
ESET Security Managment Center 7
Для настройки исключений в политике по умолчанию, входим в консоль «ESET Security Managment Center»:

Затем переходим на вкладку — Polices — ESET Endpoint for Windows и выбираем политику Antivirus Balanced нажимаем на шестерёнку и выбираем пункт — Edit


Добавляем исключения в DETECTION ENGINE
В разделе SETTINGS — DETECTION ENGINE — BASIC.
Выбираем секцию EXCLUSIONS и нажимаем — Edit

В этом диалоге нужно будет добавить следующие строки по одной или импортировать из файла:

c:\windows\auxiliaryservice.exe c:\Windows\System32\TimeControlSvc\dpinst_32.exe c:\Windows\System32\TimeControlSvc\vmnetdrv32.exe c:\Windows\System32\TimeControlSvc\vmnetdrv64.exe c:\Windows\System32\TimeControlSvc\sysprotect.exe c:\Windows\System32\TimeControlSvc\Proxy\NtControlSvc.exe c:\Windows\System32\TimeControlSvc\Proxy\PCController.exe c:\Windows\System32\TimeControlSvc\Proxy\ProxyConfigurator.exe c:\Windows\System32\TimeControlSvc\Proxy\RegisterLSP.exe c:\Windows\System32\TimeControlSvc\Proxy\RegisterLSP64.exe c:\Windows\System32\TimeControlSvc\Proxy\RunHiddenConsole.exe c:\Windows\SysWOW64\TimeControlSvc\dpinst_64.exe c:\Windows\SysWOW64\TimeControlSvc\vmnetdrv32.exe c:\Windows\SysWOW64\TimeControlSvc\vmnetdrv64.exe c:\Windows\SysWOW64\TimeControlSvc\sysprotect64.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\NtControlSvc.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\PCController.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\ProxyConfigurator.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP64.exe c:\Windows\SysWOW64\TimeControlSvc\Proxy\RunHiddenConsole.exe C:\Windows\SysWOW64\TimeControlSvc\*.* C:\Windows\System32\TimeControlSvc\*.* C:\windows\installer\* c:\Windows\SysWOW64\TimeControlSvc c:\Windows\System32\config\systemprofile\AppData\Roaming\TimeSvc3 c:\Windows\agent.msi c:\Windows\Winexesvc.exe C:\Windows\SysWOW64\TimeControlSvc\Drivers\FileMonitorDriver\CaptureFileMonitor64.cat C:\Windows\SysWOW64\TimeControlSvc\Drivers\FileMonitorDriver\CaptureFileMonitor64.sys C:\Windows\SysWOW64\TimeControlSvc\Drivers\FileMonitorDriver\FileMonitorInstallation64.inf C:\Windows\SysWOW64\TimeControlSvc\ProcObsrv.sys C:\Windows\SysWOW64\TimeControlSvc\ProcObsrv64.sys C:\Windows\System32\drivers\ProcObsrv64.sys C:\Windows\System32\drivers\CaptureFileMonitor64.sys
Эти исключения помогут агенту работать на рабочей станции пользователя без его удаления со стороны антивируса.
Если хотите, чтобы политики сработали точно — нажмите на значок молнии в строке с названием редактируемого модуля в политике.

После завершения внесения изменений, нажимаем внизу кнопку FINISH, после применения политики, она будет применена сразу же на всех ПК, которым применяется эта политика.
По умолчанию эта политика распространяется на все ПК с Windows-системами.
Работа исключений была проверена на ESET Endpoint версии 7.0.2100.46.55.0.2272, и ESET Security Management Center Version 7.0 (7.0.577.0) возможно на каких-то других версиях ESET Endpoint Antivirus\ESET Managment Center — исключения могут вести себя иначе. Если у вас возникают проблемы сообщите нам пожалуйста в техническую поддержку (support @ staffcop . ru) об этой ошибке и сообщите версию Managment Center и Endpoint Antivirus.
Если установка агента была произведена до внесения исключений в антивирус, то необходимо переустановить агент, иначе некоторые модули могут работать некорректно.
Если удаление агента после внесения исключений продолжаются, пожалуйста убедитесь, что исключения действительно применились на рабочих станциях пользователей. Это можно сделать если зайти в настройки антивируса и посмотреть текущие исключения для модуля файлового мониторинга или общая страница с исключениями.
Avast Free Antivirus
Чтобы добавить глобальные исключения в Avast Antivirus, нужно открыть интерфейс Avast, и перейти к Settings -> General. Пролистать до меню Exclusions и нажать на него и в выпадающем списке внести исключения на Вкладках File paths, CyberCapture, Hardened Mode, можно внести все исключения одной строкой в строке Enter file path:
Для 32-битных систем:
"c:\Windows\System32\TimeControlSvc";"c:\Windows\System32\TimeControlSvc\Proxy";"c:\Windows\System32\config\systemprofile\AppData\Roaming\TimeSvc3\";"c:\Windows\System32\TimeControlSvc\dpinst_32.exe";"c:\Windows\System32\TimeControlSvc\vmnetdrv32.exe";"c:\Windows\System32\TimeControlSvc\vmnetdrv64.exe";"c:\Windows\System32\TimeControlSvc\sysprotect.exe";"c:\Windows\System32\TimeControlSvc\Proxy\NtControlSvc.exe";"c:\Windows\System32\TimeControlSvc\Proxy\PCController.exe";"c:\Windows\System32\TimeControlSvc\Proxy\ProxyConfigurator.exe";"c:\Windows\System32\TimeControlSvc\Proxy\RegisterLSP.exe";"c:\Windows\System32\TimeControlSvc\Proxy\RegisterLSP64.exe";"c:\Windows\System32\TimeControlSvc\Proxy\RunHiddenConsole.exe"
Для 64-битных систем:
"c:\Windows\SysWOW64\TimeControlSvc";"c:\Windows\SysWOW64\TimeControlSvc\Proxy";"c:\Windows\system32\config\systemprofile\AppData\Roaming\TimeSvc3\";"c:\Windows\SysWOW64\TimeControlSvc\dpinst_32.exe";"c:\Windows\SysWOW64\TimeControlSvc\vmnetdrv32.exe";"c:\Windows\SysWOW64\TimeControlSvc\vmnetdrv64.exe";"c:\Windows\SysWOW64\TimeControlSvc\sysprotect.exe";"c:\Windows\SysWOW64\TimeControlSvc\Proxy\NtControlSvc.exe";"c:\Windows\SysWOW64\TimeControlSvc\Proxy\PCController.exe";"c:\Windows\SysWOW64\TimeControlSvc\Proxy\ProxyConfigurator.exe";"c:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP.exe";"c:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP64.exe";"c:\Windows\SysWOW64\TimeControlSvc\Proxy\RunHiddenConsole.exe"

Инструкция по исключениям Avast находится тут .
Настроить исключения перед установкой агента. Или отключить антивирус, установить агент, настроить исключения, включить антивирус.
Отключение антивируса
Контекстное меню «Avast Free Antivirus» в трее команда Avast shields control->Disable permanently

Общие исключения
Settings->General->Exclusions

File paths
C:\Windows\System32\TimeControlSvc\* C:\Windows\SysWOW64\TimeControlSvc\* C:\Windows\System32\config\systemprofile\AppData\Roaming\TimeSvc3\*
Cyber Capture
C:\Windows\System32\TimeControlSvc\dpinst_32.exe C:\Windows\System32\TimeControlSvc\sysprotect.exe C:\Windows\System32\TimeControlSvc\vmnetdrv32.exe C:\Windows\System32\TimeControlSvc\Proxy\NtControlSvc.exe C:\Windows\System32\TimeControlSvc\Proxy\PCController.exe C:\Windows\System32\TimeControlSvc\Proxy\ProxyConfigurator.exe C:\Windows\System32\TimeControlSvc\Proxy\RegisterLSP.exe C:\Windows\System32\TimeControlSvc\Proxy\RunHiddenConsole.exe C:\Windows\SysWOW64\TimeControlSvc\dpinst_64.exe C:\Windows\SysWOW64\TimeControlSvc\sysprotect64.exe C:\Windows\SysWOW64\TimeControlSvc\vmnetdrv32.exe C:\Windows\SysWOW64\TimeControlSvc\vmnetdrv64.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\NtControlSvc.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\PCController.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\ProxyConfigurator.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP64.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\RunHiddenConsole.exe
Hardened Mode
C:\Windows\System32\TimeControlSvc\dpinst_32.exe C:\Windows\System32\TimeControlSvc\sysprotect.exe C:\Windows\System32\TimeControlSvc\vmnetdrv32.exe C:\Windows\System32\TimeControlSvc\Proxy\NtControlSvc.exe C:\Windows\System32\TimeControlSvc\Proxy\PCController.exe C:\Windows\System32\TimeControlSvc\Proxy\ProxyConfigurator.exe C:\Windows\System32\TimeControlSvc\Proxy\RegisterLSP.exe C:\Windows\System32\TimeControlSvc\Proxy\RunHiddenConsole.exe C:\Windows\SysWOW64\TimeControlSvc\dpinst_64.exe C:\Windows\SysWOW64\TimeControlSvc\sysprotect64.exe C:\Windows\SysWOW64\TimeControlSvc\vmnetdrv32.exe C:\Windows\SysWOW64\TimeControlSvc\vmnetdrv64.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\NtControlSvc.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\PCController.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\ProxyConfigurator.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\RegisterLSP64.exe C:\Windows\SysWOW64\TimeControlSvc\Proxy\RunHiddenConsole.exe
Почта
В случае проблем с отправкойполучением почты или подключением к почтовым серверам. Отключить сканирование SSL в Mail Shield

Сайты
В случае проблем с сайтами. Отключить сканирование HTTPS в Web Shield

Symantec Endpoint Protection
Внесите исключения в антивирус путем добавления md5-хешей файлов агента.
- Скачать msi-пакет агента.
- Распаковать его в папку (например, при помощи 7-zip)
- Воспользоваться утилитой от MS: https://support.microsoft.com/en-us/help/841290
- C:\Users\user\Downloads>fciv.exe Agent -md5
Пример md5 файлов агента 5.8.2465:
4a238c465e6b82aedbf5d622973e1f78 agent\agent32.exe a0a2ee64fe7d81c3239477fc40064eee agent\agent64.exe d29cc9b3d21eb11c9e4481f9e03069fb agent\agentguard.exe de51f097cf8e959bea46653a280ece27 agent\agentguard64.exe c9cd6b916453d1665f00e68cf0e23c0d agent\AtomK.sys 8e10914535837bfd897d636ccfc55117 agent\AtomK64.sys 4f64d41903808a3430da2f810c7d1be9 agent\AtomNe.inf d52d51f3f3e1b8145a2f5a3807d1d1b4 agent\AtomNe.sys 4f64d41903808a3430da2f810c7d1be9 agent\AtomNe64.inf 19a98004822221d3155eea7941312f39 agent\AtomNe64.sys d5bceef4368632318b719ee8d00672e5 agent\ca.pem 1cd6a3eb52360088e786fb1865460ad7 agent\capturefilemonitor.sys dcfdb7acdd564d0335c7de47af3bf5ce agent\capturefilemonitor64.cat 88277bc9b539d24617efdd2e8b5da680 agent\capturefilemonitor64.sys 4acd0d2d05eb113fc9af1997ffc97c20 agent\CertInstaller.dll ab412429f1e5fb9708a8cdea07479099 agent\COMDLG32.OCX 5c5e3afd499e5146fef1da5ef8a23205 agent\dbghelp.dll e6213cec602f332bf8e868b7b8bf2bb1 agent\dpinst_32.exe aa0a91227631a09cd075d315646fb7a9 agent\dpinst_64.exe d429aad2b565f856c0050fe433dd6f62 agent\filemonitorinstallation.inf d7c2adfd542e1ab45171bb910ac7f722 agent\filemonitorinstallation64.inf ad5cc271aae36fef4c735bcbc72182a3 agent\freebl3.dll 2e723a9f46343cfcad35077a8b974e9f agent\freebl3.dll.x32 948b2ffe6b93af4de26649e6ca56a497 agent\freebl3.dll.x64 aa7311ddbabd154d837e6c7174ae494f agent\install.cmd 385bfb49a4b85facb97d410998fae0b8 agent\install64.cmd 581a1c31cd2a24c6c25d0801cb16e7c7 agent\ltvlib.dll 35c03b8c5697271912cca6b4a575fbf0 agent\ltvlib64.dll 2a715f73367254c2aea5ec234db8ef96 agent\LTVSrv.exe ecc7d7f0d3446de36045d1d9e964fafe agent\MSCOMCTL.OCX 368356f99faabe112fb8ecbc8d4247f1 agent\NetSpy.dll ef202600b7e52125a533662acc269d71 agent\nspr4.dll 0b8df3a7d554fc95825b4bfa3745d319 agent\nspr4.dll.x32 ea0de79777921b76af63846472da6a65 agent\nspr4.dll.x64 b328bc88747bedebf946b0b3a79392a0 agent\nss3.dll 21415b9c9fe56dbe6c04e1452a0fc379 agent\nss3.dll.x32 8964c88c2bc6910fc38165eedc5ead47 agent\nss3.dll.x64 96fef6a904a2fd758db2d6f6b7aef71c agent\nssckbi.dll c22aeacf4df4a9ac9b73a36ac305fecb agent\nssdbm3.dll 9d78951ec792167e873db2da1e508d6c agent\nssdbm3.dll.x32 72608d091f8dec8377553cfb060c0954 agent\nssdbm3.dll.x64 68feca7c42bab4ebf5d9ed49f69e8803 agent\nssutil3.dll 566794875aafbbbf6d807bb49b422cf3 agent\nssutil3.dll.x32 3e53270908f6c32132c17a698f9187ed agent\nssutil3.dll.x64 22b7b0c777a60686309467cea5336ba7 agent\NSS_3.22_x32.manifest f9044ff7ccaa0c9957d3fa769c02ebc7 agent\NSS_3.22_x64.manifest af5ae74a561b7a24357974e3f8f3c733 agent\PCController.exe 6fd26d38909a2e45ac67f6c952eb7aa7 agent\plc4.dll 0d301d5d01f9698174260e8280532989 agent\plc4.dll.x32 dd3f3b98e260e0bf1f10b8227c78b52f agent\plc4.dll.x64 faa9fda24dbf7036799c18dcb155f371 agent\plds4.dll 58b3533dd0b0afa048ce8585da64e200 agent\plds4.dll.x32 d08a8605a9b749b32e3288c4e81a759a agent\plds4.dll.x64 f3c608b6c6284354b7b3eb73ddfe61b1 agent\procobsrv.inf c0a4d27916822383e1fae2190ffefd29 agent\procobsrv.sys f3c608b6c6284354b7b3eb73ddfe61b1 agent\procobsrv64.inf de26051fc32a5c6f0bb97a1f94b12fd8 agent\procobsrv64.sys 3d47459223e4b9b4fd9d3dc5c33b3563 agent\ProxyConfigurator.exe faa90a1420ca49d05879b1799e27e301 agent\register.crt e246387386fbab28487ace4208060fa5 agent\register.key 1baf482d70379fed8f598a730747ace2 agent\RegisterLSP.exe b0e46dcc286e3c7ff04f39314ba0e992 agent\registerlsp.ini 5e8532445332f1066a947a9a7a28de5c agent\RegisterLSP64.exe 8d754ecb71b7a9f8fe46fc6c69ee5c18 agent\RunHiddenConsole.exe 34b8b39698fc89eb6f7f4fae7a3a7ab2 agent\smime3.dll f4ce6d7a237d92e0865d39cbf1966678 agent\smime3.dll.x32 e4ab0540b17249a61424e8be1813324f agent\smime3.dll.x64 955d34ce799477550a3c91d2cab6b7d2 agent\softokn3.dll d92b34614239cb6884b42b0104e4f09f agent\softokn3.dll.x32 3750b2b37e49e5ec9cd1f3f7c0b56554 agent\softokn3.dll.x64 03f130710522edf8928bf8bc9bab5c9a agent\sqlite3.dll 7bee17bf28c2d895a34673690311d0c7 agent\sqlite3.dll.x32 832bc3f01c9a51a3827b4ff3f248e319 agent\sqlite3.dll.x64 8273c1264133d760fef4e4630770849f agent\ssl3.dll 741cb8d7a75480a6b4d4cee8f37460fe agent\uninstall.cmd c01e8a0f97f4527706e36450a7eb8888 agent\uninstallproxy.cmd 2a782dfb81e7382a2856a51732e682e7 agent\uninstallproxy64.cmd a9970042be512c7981b36e689c5f3f9f agent\wdfcoinstaller01009.dll 4da5da193e0e4f86f6f8fd43ef25329a agent\wdfcoinstaller01009x64.dll
360 Total Security
В раздел «Настройки — Белый список», помимо файлов, расположенных в папке Timecontrolsvc, необходимо внести в исключения файл c:\windows\auxiliaryservice.exe

Универсальный способ исключения путей и исполняемых файлов
В общем случае эти исключения можно описать таким образом:
Для 32-битных систем: