nRF Connect — управление чужими Bluetooth устройствами.
В данной статье, мы расскажем о мощном и универсальном инструменте сканирования и исследования Bluetooth сигналов. А именно, о приложении, которое называется «nRF Connect for Mobile».
- Если у вас есть что дополнить или опровергнуть, то напишите нам @ITTelle .
Утилита позволяет устанавливать соединения с труднодоступными Bluetooth устройствами и работать с ними. Например, с помощью nRF Connect вы сможете подключиться к уже соединенной с другим устройством Bluetooth колонке и без проблем управлять ею. А так же, приложение поможет найти Bluetooth сигнал, который не могут обнаружить системные настройки.
В приложении доступны множества инструкций от разработчиков, которые позволят правильно работать со всеми возможными настройками.
nRF Connect for Mobile требуется разрешение на доступ к Bluetooth и GPS сигналу.
Полный список возможностей
- Сканирование устройств Bluetooth с низким энергопотреблением.
- Показывает график RSSI.
- Подключается к любому подключаемому устройству Bluetooth Low Energy.
- Обнаруживает и анализирует услуги и характеристики.
- Позволяет читать или редактировать характеристики.
- Позволяет включать или отключать уведомления и индикации.
- Регистрирует события и вызовы методов
- Поддерживает профиль обновления прошивки устройства, который позволяет пользователю загружать новое приложение по беспроводной сети (DFU OTA) из файла HEX или Zip.
- Анализирует значения большинства известных характеристик.
- Конфигурация сервера GATT.
- Показывает список сопряженных устройств.
- Одновременное сканирование и поддержка нескольких подключений.
- Полная поддержка маяков Eddystone и iBeacon.
- Поддерживает профиль обновления прошивки устройства (DFU).
Перехват сигнала
Для того чтобы подключиться и управлять уже работающим Bluetooth устройством, нужно:
- Перейти во вкладку «SCANNER» и найти нужный сигнал Bluetooth.
- Нажать на три точки напротив устройства и выбрать пункт «BOND».
- После чего, во вкладке «BONDED» пробуем нажать на «Connect».
Так же возможно придётся зайти в настройки смартфона, и найти там редко используемые устройства и оттуда произвести подключение. В таком случае, инструкция может отличаться.
Установка
nRF Connect for Mobile распространяется бесплатно, по этому его можно без проблем скачать с магазина приложений Google Play .
Так же, можете заглянуть на официальный сайт производителя , в котором сможете найти ссылку на скачивание приложения для iOS устройств и дополнительную документацию на GitHub.
Тред приложения на 4PDA , в котором вы сможете найти дополнительную информацию, старые и модифицированные версии.
С любовью и уважением, от телеграмм канала @CYBERengine.
HackWare.ru
Этичный хакинг и тестирование на проникновение, информационная безопасность
Что такое Bluetooth Low Energy (BLE) и как его взламывают
Чтобы вы не ушли пока читаете скучную теорию — в этой статье я буду взламывать свою зубную щётку…
Bluetooth, как мы знаем, является одной из самых популярных и широко используемых беспроводных технологий в современном мире. В связи с быстрым ростом IoT, ускоряющим развитие технологии Bluetooth, Специальная группа по интересам Bluetooth (Bluetooth Special Interest Group (SIG)) предпринимает постоянные усилия по увеличению скорости передачи с максимальным акцентом на маяки, развлечения, сферу здравоохранения и фитнес.
Примечание: IoT — «Интернет вещей», термин относится к совокупности разнообразных устройств, обычно более простых, чем персональный компьютер, которые подключены к Интернету.
Bluetooth Low Energy (BLE) является частью спецификации Bluetooth 4.0, которая также включает протоколы классического Bluetooth и протокол высокоскоростного Bluetooth (Classic Bluetooth and Bluetooth High Speed Protocols). По сравнению с классическим Bluetooth, BLE предназначен для использования меньшей мощности при сохранении аналогичного диапазона связи. BLE — это технология, которая всегда отключена и передаёт только короткие объёмы данных, когда это необходимо. Это значительно снижает энергопотребление, что делает его идеальным для использования в случаях, когда требуется постоянное долговременное соединение с низкой скоростью передачи данных. BLE идеально подходит для пульта дистанционного управления телевизором, но не для беспроводного устройства потоковой передачи мультимедиа, которому для передачи требуется большой объем данных.
Bluetooth Low Energy встроен во многие гаджеты, которые мы используем сегодня. От смартфонов, умных телевизоров, передовых технологий, таких как медицинское оборудование, до базовых устройств, таких как наши кофемашины, — все используют BLE.
Изначально Nokia разработала BLE для собственного проекта под названием «WIBREE», который впоследствии был передан Bluetooth SIG. BLE был задуман с акцентом на лучшую скорость сопряжения и энергоэффективность.
Что выделяет BLE?
- Обеспечивает многоплатформенную связь: может легко общаться через большое количество устройств, работающих на Android, iOS, Linux, Windows Phone, Windows 8 и OS X
- Лучшая скорость сопряжения
- Помогает поддерживать связь в течение более длительных периодов времени
- Значительно ниже затраты на внедрение
- Энергоэффективный
На бумаге BLE выглядит хорошо, а как на практике?
Это хороший вопрос с точки зрения безопасности. Дело в том, что BLE — это просто протокол. Изготовители должны безопасно внедрить BLE в своё устройство. Известно, что даже самый сильный криптографический протокол не будет работать, если генератор случайных чисел не является «достаточно случайным». То же самое относится и к BLE. Таким образом, можно сказать, что безопасность BLE лежит в руках его исполнителей.
В то время как все устройства Bluetooth с низким энергопотреблением были разработаны с основной целью улучшения взаимодействия с пользователем, безопасность заняла последнее место во время процесса?
Давайте посмотрим на три основные уязвимости, которым BLE могут подвергать своих пользователей:
- Подслушивание: как следует из названия, подслушивание относится к стороннему устройству, прослушивающему данные, которыми обмениваются два сопряжённых устройства. Соединение между двумя сопряжёнными устройствами означает цепочку доверия. Цепь разрывается при удалении одного из устройств. Злоумышленник может использовать номер устройства для доступа к другим Bluetooth-устройствам. Даже если ключи шифрования/расшифровки должны были быть удалены, атакующий может офлайн брутфорсить ПИН, используя Bluetooth Sniffer (на основе идентификатора устройства). Как только PIN-код будет получен, устройство может быть легко взломано.
- Атаки «человек посередине» (MITM). Атаки «человек посередине» включают стороннее устройство, имитирующее законное устройство, обманывая два легитимных устройства, заставляя их поверить в то, что они связаны друг с другом, когда на самом деле законные устройства подключены к имитатору (посреднику). Этот тип атаки позволяет злоумышленнику/имитатору получить доступ ко всем данным, которыми обмениваются устройства, а также манипулировать данными, удаляя или изменяя их, прежде чем они достигнут соответствующего устройства.
- Отказ в обслуживании и Fuzzing атака. Поскольку большинство беспроводных устройств в наши дни работают на встроенных аккумуляторных батареях, эти устройства подвержены риску атак типа «отказ в обслуживании» (DoS). DoS-атаки подвергают систему частым сбоям, приводящим к полному истощению её батареи. Fuzzing атаки также приводят к сбою систем, поскольку злоумышленник может отправлять искажённые или нестандартные данные на радиомодуль устройства Bluetooth и проверять его реакцию, что в конечном итоге может сбить с толку устройство.
Итак, резюмируя, по своей задумке BLE это упрощённая версия Bluetooth, которая всегда не меняет каналы (частоты), что облегчает сниффинг и атаку человек-посередине. BLE не имеет встроенного протокола обеспечения безопасности. Реализация безопасности BLE возложена на производителей конечных устройств, которые не всегда подходят к этому добросовестно. По этой причине многие BLE устройства можно легко обнаружить практически в любое время их работы. При этом зачастую они не содержат каких-либо механизмов для ограничения чтения и даже записи на них, то есть открыты для подключения и модификации кому угодно.
Основные понятия в BLE
В BLE есть два основных понятия.
- GAP — Generic Access Profile (общий профиль доступа)
- GATT — Generic Attribute Protocol (протокол общих атрибутов)
Общий профиль доступа (GAP)
Он ответственен за подключение и распространения информации о наличии устройства BLE. GAP отвечает за видимость устройства во внешнем мире, а также играет важную роль в определении того, как устройство взаимодействует с другими устройствами.
Следующие две концепции являются неотъемлемой частью GAP:
Периферийные устройства. Это небольшие устройства с низким энергопотреблением, которые могут подключаться к сложным, более мощным центральным устройствам. Монитор сердечного ритма является примером периферийного устройства.
Центральные устройства: в основном это мобильные телефоны или гаджеты с увеличенной памятью и вычислительной мощностью.
Advertising process (обеспечение видимости устройства)
Процесс обнаружения устройств заключается в том, что Периферийное устройство в заданные интервалы отправляет в округу данные о своём существовании. Если эти данные получит Центральное устройство, то оно отправит запрос на сканирование. В ответ Периферийное устройство пришлёт данные результата сканирования.
Периферийное устройство будет отправлять «рекламные» данные каждые 2 секунды. Если центральное устройство готово прослушать рекламные пакеты, оно ответит запросом сканирования. В ответ на этот запрос периферийное устройство отправит данные ответа сканирования. Таким образом, центральное и периферийное устройства узнают друг о друге и связывается друг с другом.
Протокол общих атрибутов (GATT)
Используя общий протокол данных, известный как протокол атрибутов, GATT определяет, как два устройства BLE обмениваются данными друг с другом, используя понятия — сервис (service) и характеристика (characteristic). Этот протокол сохраняет все сервисы и характеристики в справочной таблице с использованием 16-битных идентификаторов, как указано в Bluetooth SIG. Важно отметить, что GATT инициируется только после того, как Advertising процесс, регулируемый GAP, завершён.
Две основные концепции, которые образуют GATT
- Сервисы (service)
- Характеристики (characteristic)
Сервисы
Сервисы можно представить просто как шкаф, в котором может быть много ящиков, которые в свою очередь называются характеристиками. Сервис может иметь много характеристик. Каждый сервис уникален сам по себе с универсально уникальным идентификатором (UUID), который может быть размером 16 бит для официальных адаптированных сервисов или 128 бит для пользовательских сервисов.
Характеристики
Характеристики являются наиболее фундаментальным понятием в рамках транзакции GATT. Характеристики содержат одну точку данных и схожи с сервисами, каждая характеристика имеет уникальный идентификатор или UUID, который отличается от другой характеристики.
Вот спецификации SIG для характеристик и сервисов для устройств BLE. Любое устройство BLE, которое официально приняло UUID от SIG, должно использовать идентификатор, указанный ими в своих приложениях.
Например, официальный UUID мощности передачи (TX power) в соответствии с мандатом SIG равен 0x1804.
Чтобы было наглядно, посмотрите на этот пример сервисов и характеристик конкретного устройства:
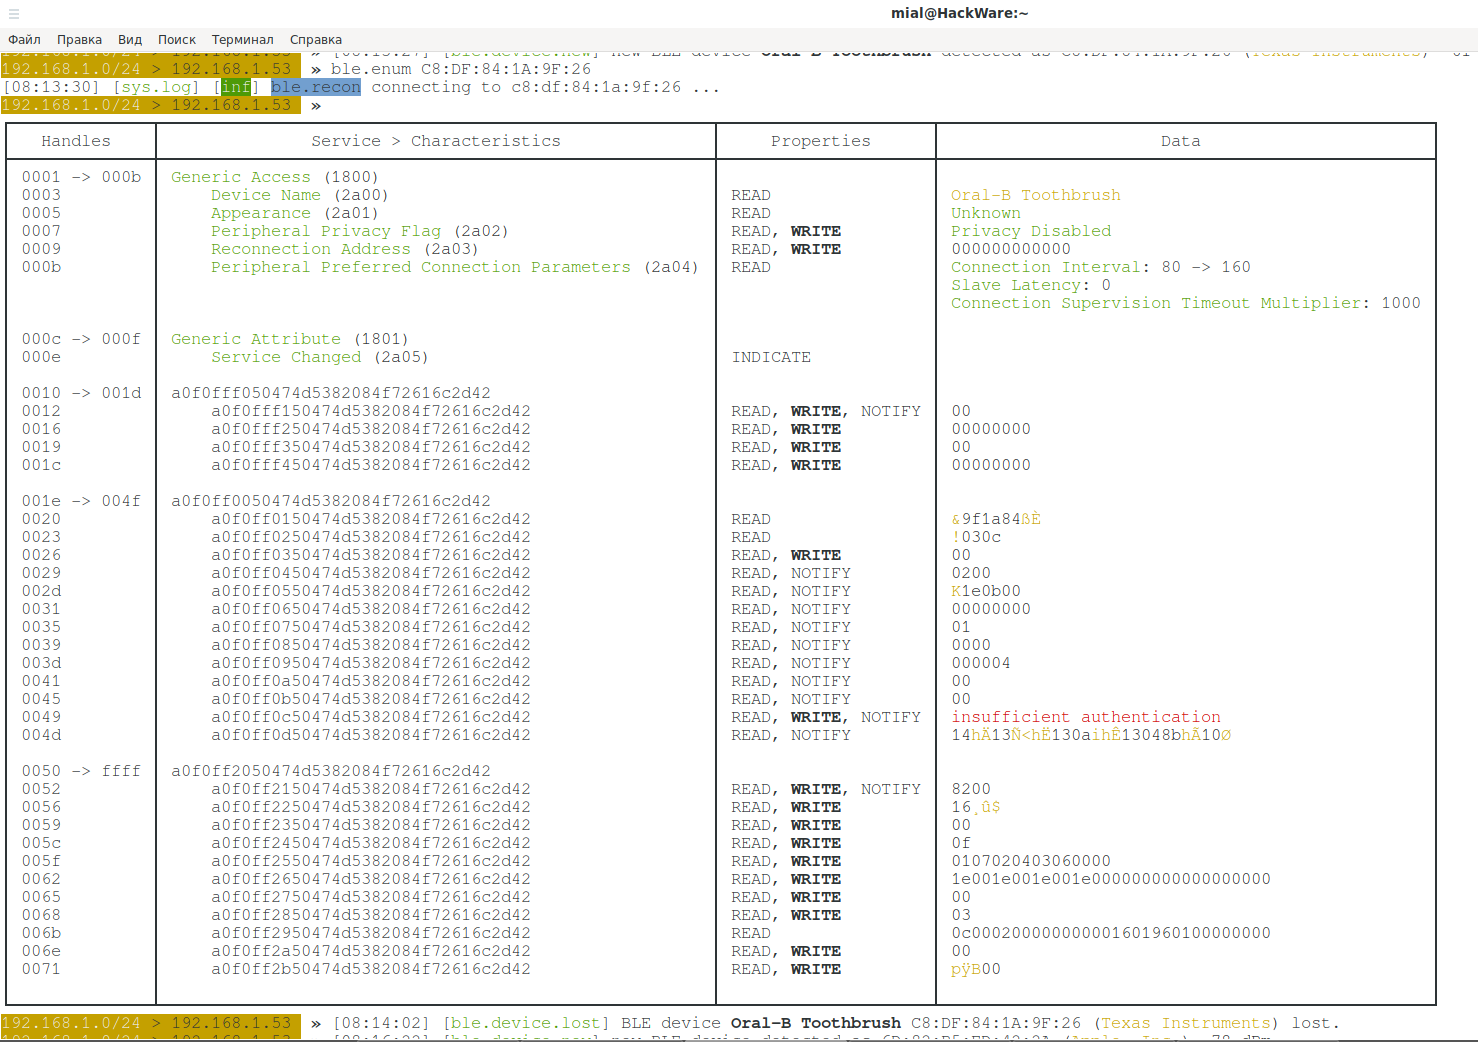
В нём «Generic Access (1800)» — это 16-битный сервис. Внутри этого сервиса, следующие 16-битные характеристики:
Device Name (2a00) Appearance (2a01) Peripheral Privacy Flag (2a02) Reconnection Address (2a03) Peripheral Preferred Connection Parameters (2a04)
Ещё один 16-битный сервис это «Generic Attribute (1801)», он содержит только одну 16-битную характеристику: Service Changed (2a05).
Далее идут три 128-битные сервиса, первый из них «a0f0fff050474d5382084f72616c2d42», содержит четыре 128-битных характеристики:
a0f0fff150474d5382084f72616c2d42 a0f0fff250474d5382084f72616c2d42 a0f0fff350474d5382084f72616c2d42 a0f0fff450474d5382084f72616c2d42
Имеется проблема в идентификации сервисов и характеристик. Для 16-битных сервисов и характеристик всё просто, ссылки на их значения даны выше. Что касается 128-битных сервисов и характеристик, то они у каждого производителя могут быть свои. То есть нужно приложит некоторые усилия, чтобы, к примеру, сопоставить что-то вроде d0611e78-bbb4-4591-a5f8-487910ae4366 с чем-то вроде Apple Continuity Service. Для сопоставления можно использовать как минимум два подхода:
- анализ приложения для управления устройством (многие устройства имеют программы под Android)
- фаззинг — ввод различных данных и наблюдение за устройством, что в нём поменялось
Как взломать Bluetooth Low Energy
Суть процесса взлома Bluetooth Low Energy можно описать следующими стадиями:
- Обнаружение устройства
- Считывание его сервисов и характеристик
- Обнаружение среди характеристик те, которые можно перезаписать
- Определение, за что отвечают характеристики
- Изменить значения характеристик
Четвёртый этап является творческим и самым сложным. Иногда роль характеристик можно найти в документации разработчиков для данного устройства. Иногда приходится перебирать значения и смотреть, что поменялось в устройстве. Самый сложный вариант — это обратная инженерия перехваченного Bluetooth трафика или приложения для управление устройством.
Я покажу пример изменения BLE параметров на устройстве с помощью bettercap.
sudo bettercap
Вводим команду для включения модуля по обнаружению BLE устройств:
ble.recon on
При обнаружении новых устройств и при потере видимости устройств будут выводиться примерно следующие сообщения:
192.168.1.0/24 > 192.168.1.53 » [06:46:17] [ble.device.lost] BLE device Oral-B Toothbrush C8:DF:84:1A:9F:26 (Texas Instruments) lost. 192.168.1.0/24 > 192.168.1.53 » [06:49:29] [ble.device.new] new BLE device JBL Flip 3 detected as B8:D5:0B:E2:21:88 (Sunitec Enterprise Co.,Ltd) -77 dBm. 192.168.1.0/24 > 192.168.1.53 » [06:50:02] [ble.device.lost] BLE device JBL Flip 3 B8:D5:0B:E2:21:88 (Sunitec Enterprise Co.,Ltd) lost. 192.168.1.0/24 > 192.168.1.53 » [06:50:35] [ble.device.new] new BLE device detected as 7C:F1:1F:E7:B1:C1 (Apple, Inc.) -82 dBm. 192.168.1.0/24 > 192.168.1.53 » [06:51:07] [ble.device.lost] BLE device 7C:F1:1F:E7:B1:C1 (Apple, Inc.) lost. 192.168.1.0/24 > 192.168.1.53 » [06:57:55] [ble.device.new] new BLE device Oral-B Toothbrush detected as C8:DF:84:1A:9F:26 (Texas Instruments) -64 dBm.

Чтобы вывести устройства, которые в данный момент в пределах досягаемости, выполните команду:
ble.show
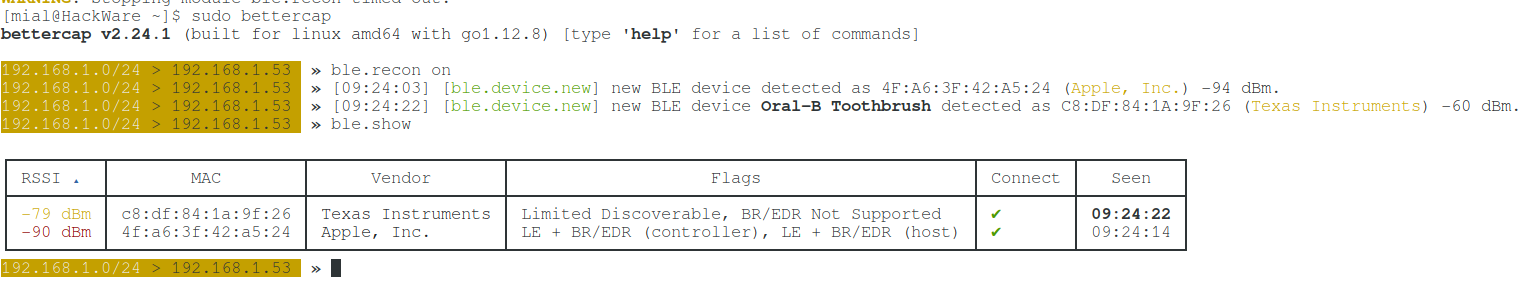
Для показа характеристик конкретного устройства, запустите команду следующего вида, где вместо MAC укажите MAC-адрес устройства:
ble.enum MAC
К примеру, меня интересует устройство C8:DF:84:1A:9F:26:
ble.enum C8:DF:84:1A:9F:26
В столбце Properties вы увидите свойства данной характеристики, они могут быть:
- READ (чтение)
- WRITE (запись) — то есть возможно изменение данной характеристики
- NOTIFY (уведомление)
- INDICATE (индикатор)
В колонке Data присутствует текущее значение характеристики, либо дополнительная информация, например:
insufficient authentication (недостаточная аутентификация)
Для записи данных HEX_DATA в BLE устройство с указанным MAC адресом, в характеристику с идентификатором UUID:
ble.write MAC UUID HEX_DATA
ble.write C8:DF:84:1A:9F:26 a0f0ff2350474d5382084f72616c2d42 11

Чтобы знать, что именно записывать, нужно понимать, за что отвечают характеристики. Вот пример значений для моего устройства — это электрическая зубная щётка Oral-B Genius 9000 (кстати, рекомендую). Значение характеристик я нашёл в Интернете.
Сервис a0f0fff050474d5382084f72616c2d42 a0f0fff150474d5382084f72616c2d42 (Command) — команда свойства read, write, notify значение 00 | '' a0f0fff250474d5382084f72616c2d42 (Data) — данные свойства read, write значение 00000000 | '' a0f0fff350474d5382084f72616c2d42 (Auth) — аудентификация свойства read, write значение 00 | '' a0f0fff450474d5382084f72616c2d42 (Secret) — пароль свойства read, write значение 00000000 | '' Сервис a0f0ff0050474d5382084f72616c2d42 a0f0ff0150474d5382084f72616c2d42 (Handle ID) — идентификатор щётки свойства read значение 00000000 | '' a0f0ff0250474d5382084f72616c2d42 (Handle Type) — тип щётки свойства read значение 01 | '' a0f0ff0350474d5382084f72616c2d42 (User Account) — аккаунт пользователя свойства read значение 01 | '' a0f0ff0450474d5382084f72616c2d42 (Device State) — состояние устройства свойства read, notify значение 0200 | '' a0f0ff0550474d5382084f72616c2d42 (Battery Level) — уровень батареи свойства read, notify значение 34 | '4' a0f0ff0650474d5382084f72616c2d42 (Button State) — состояние кнопки свойства read, notify значение 00000000 | '' a0f0ff0750474d5382084f72616c2d42 (Brushing Mode) — решим чистки свойства read, notify значение 01 | '' a0f0ff0850474d5382084f72616c2d42 (Brushing Time) — время чистки свойства read, notify значение 0000 | '' a0f0ff0950474d5382084f72616c2d42 (Quadrant) — сектор очистки свойства read, notify значение 00 | '' a0f0ff0a50474d5382084f72616c2d42 (Smiley) свойства read, notify значение 00 | '' a0f0ff0b50474d5382084f72616c2d42 (Pressure Sensor) — сенсор давления свойства read, notify значение 00 | '' a0f0ff0c50474d5382084f72616c2d42 (Cache) — кэш свойства read, write, notify значение | '' Сервис a0f0ff2050474d5382084f72616c2d42 a0f0ff2150474d5382084f72616c2d42 (Status) — статус свойства read, write, notify значение 8200 | '' a0f0ff2250474d5382084f72616c2d42 (RTC) свойства read, write значение 8d15ac21 | ' a0f0ff2350474d5382084f72616c2d42 (Timezone) — временная зона свойства read, write значение a7 | ''' a0f0ff2450474d5382084f72616c2d42 (Brushing Timer) — таймер чистки свойства read, write значение 0f | '' a0f0ff2550474d5382084f72616c2d42 (Brushing Modes) — режимы чистки свойства read, write значение 0105020403060000 | '' a0f0ff2650474d5382084f72616c2d42 (Quadrant Times) — время зон чистки свойства read, write значение 1e001e001e001e000000000000000000 | '' a0f0ff2750474d5382084f72616c2d42 (Tongue Time) — время для чистки языка свойства read, write значение 00 | '' a0f0ff2850474d5382084f72616c2d42 (Pressure) — давление свойства read, write значение 03 | '' a0f0ff2950474d5382084f72616c2d42 (Data) — данные свойства read значение 4ef1a721800002010000046478801d00 | 'Nq'!dx' a0f0ff2a50474d5382084f72616c2d42 (Flight Mode) — режим полёта свойства read, write значение 00 | ''
Исследование и взлом Bluetooth Low Energy (BLE) с телефона
Поскольку на всех современных телефонах имеется Bluetooth, то вы можете использовать приложения для работы с Bluetooth Low Energy (BLE) окружающих устройств на телефоне.
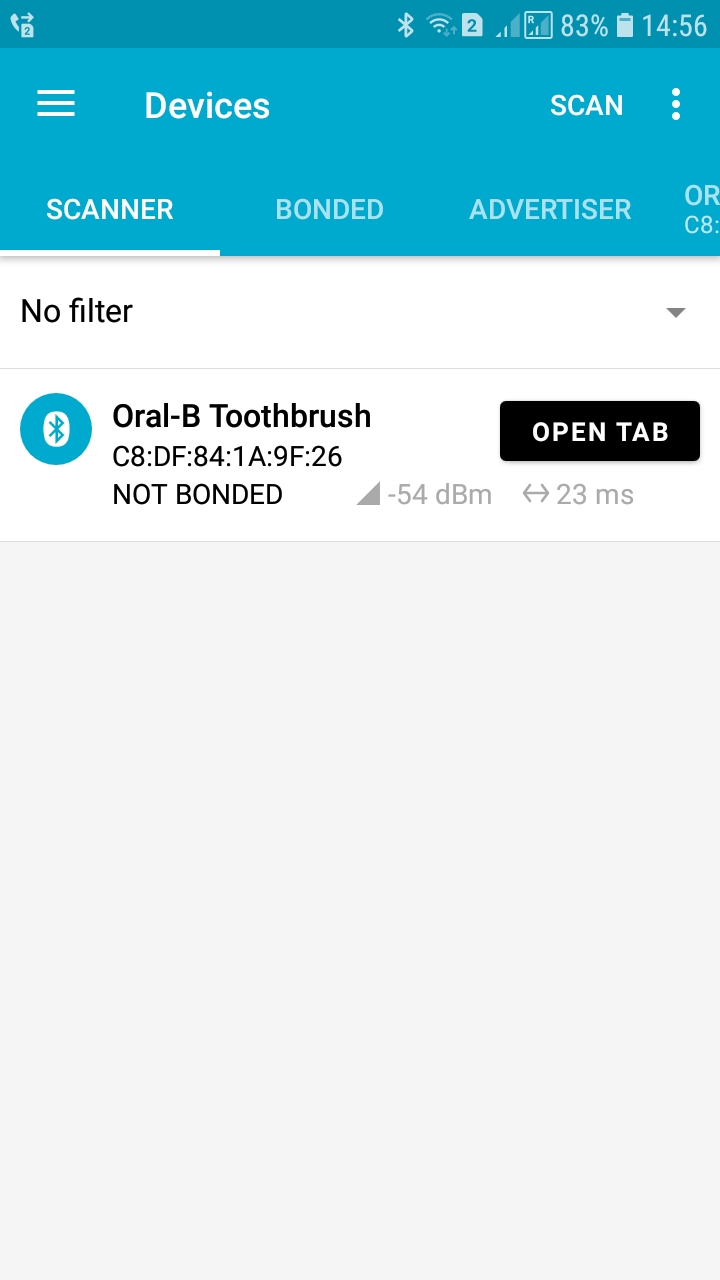
Пример такого приложения — nRF Connect — бесплатная программа программа для Android, которая умеет сканировать для поиска BLE устройств, подключаться к ним и менять значение характеристик. Программа поддерживает макросы и другие продвинутые функции.
Просмотр сервисов устройства:
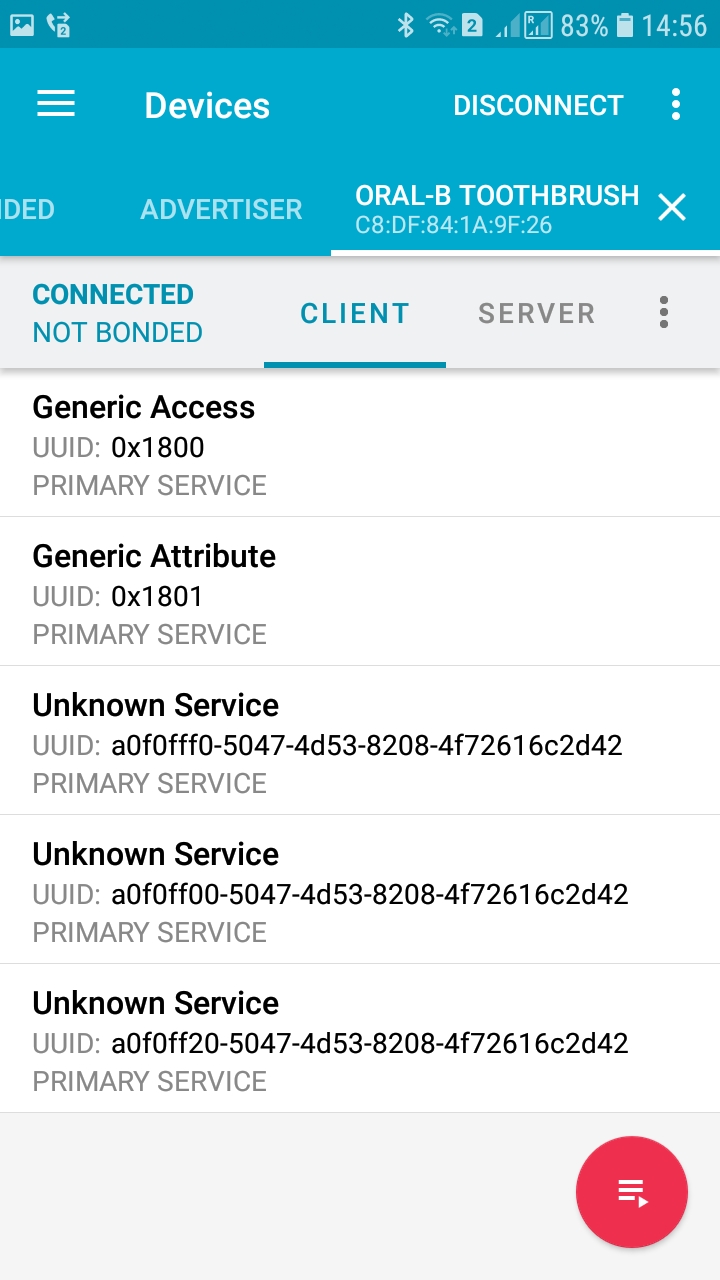
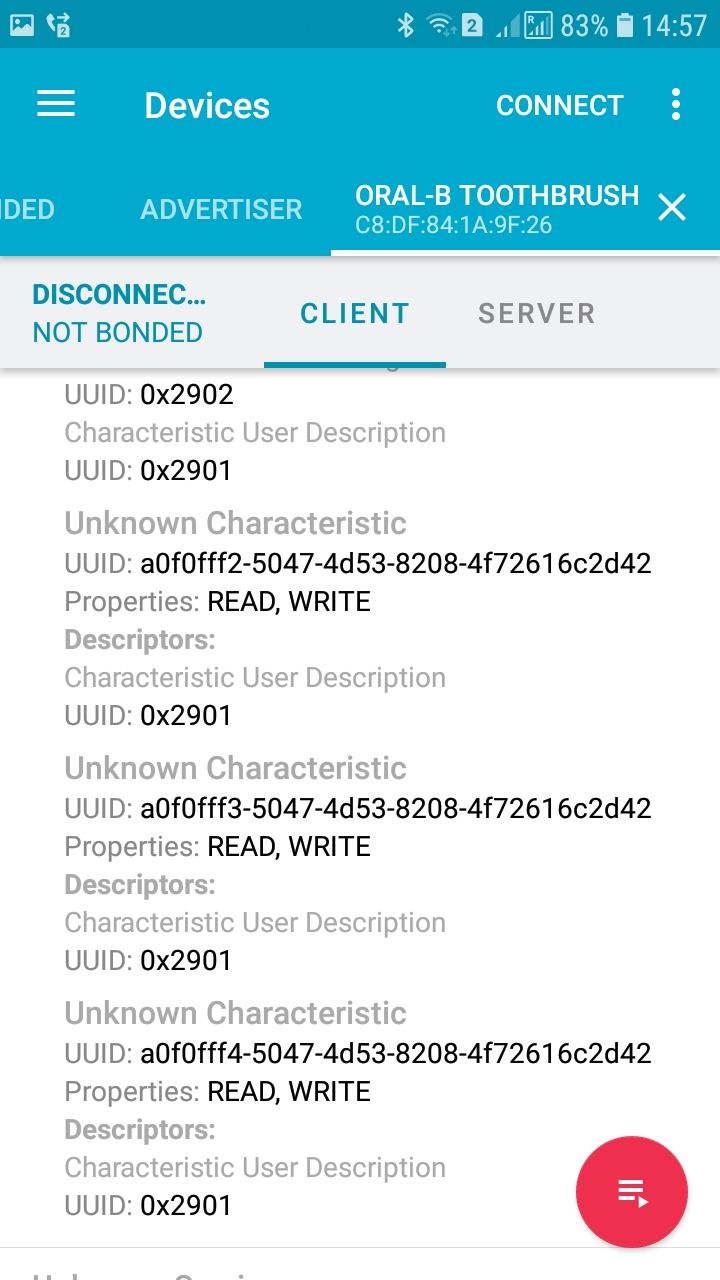
Просмотр свойств характеристик:
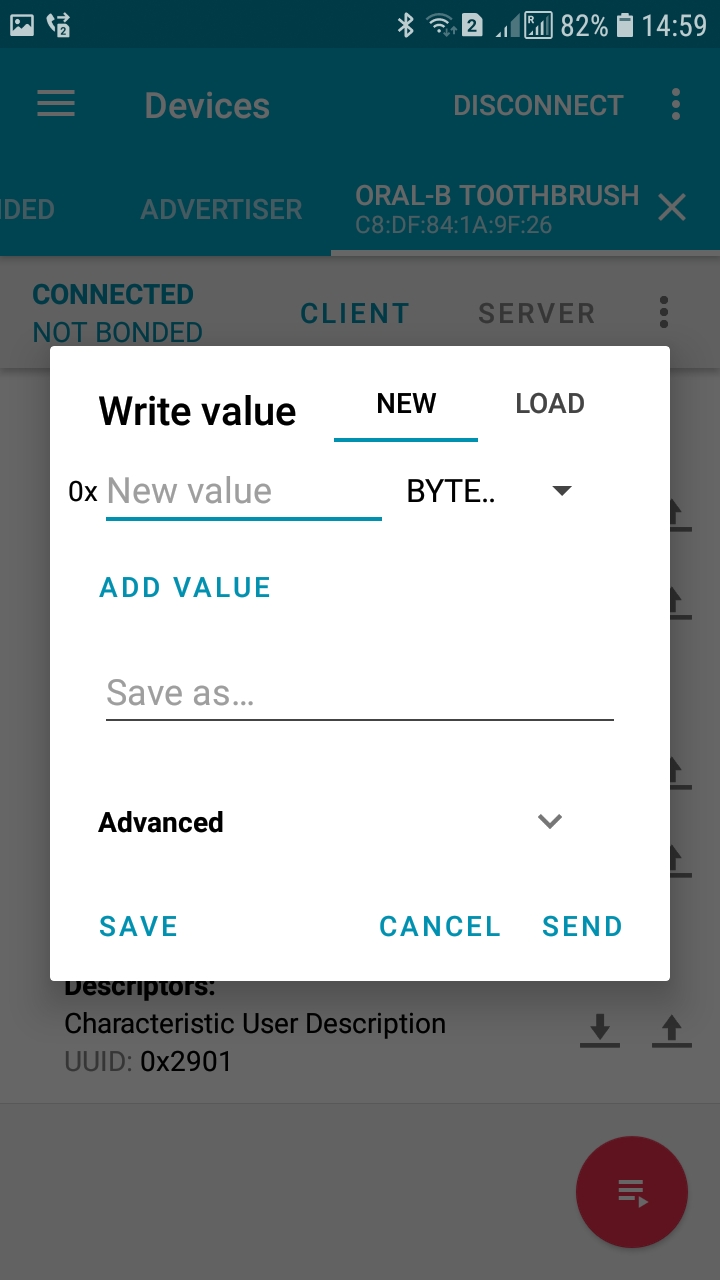
Редактирование значений характеристик:
Работа с Bluetooth Low Energy (BLE) в Linux
Конечно, в Linux можно работать с устройствами, поддерживающими BLE, напрямую, без таких программ как Bettercap.
К сожалению, этот аспект довольно запутанный. В Debian и производных программы для работы с Bluetooth Low Energy собраны в пакете bluez. В Arch Linux и производных, пакет bluez также имеется, но утилиты, которые нас интересуют, помещены в пакет bluez-utils. Но не это самая большая проблема.
После очередного обновления утилит bluez, авторы вдруг признали многие важные программы «устаревшими», а именно устаревшими объявлены:
Поразительно, но для них не было представлено полноценных замен. Путаницу добавляет отсутствие нормальной документации и даже справки по программам.
Была составлена такая таблица замены:
| Устаревший инструмент | Самая подходящая замена |
|---|---|
| gatttool | btgatt-client, D-Bus Gatt API |
| hciattach | btattach |
| hciconfig | btmgmt (и bluetoothctl?) |
| hcidump | btmon (и btsnoop) |
| hcitool | отсутствует, доступно в D-Bus Device API |
| rfcomm | отсутствует, реализовано в D-Bus Profile1 API? |
| ciptool | |
| sdptool | отсутствует, кажется, что функциональность разбросана по разным объектам D-Bus: Profile, Advertising, и массивы UUIDs в device и adapter. |
Слова «отсутствует» не вселяют уверенности. По этой причине для Debian и производных этот пакет компилируется с ключом —enable-deprecated, а на Arch Linux в дополнении к пакету bluez-utils, доступному в стандартных репозиториях, в AUR имеется пакет bluez-utils-compat, в котором тоже включены устаревшие инструменты.
В относительно свежих инструкциях, для взаимодействия с Bluetooth Low Energy используются утилиты:
Поскольку они устарели и однажды всё-таки будут удалены окончательно, рассмотрим несколько простых вариантов использования их замен для поиска BLE устройств и получения с них данных.
Если запустить программу btmgmt:
sudo btmgmt
И в ней выполнить команду:
find
То она выведет список обнаруженных устройств:
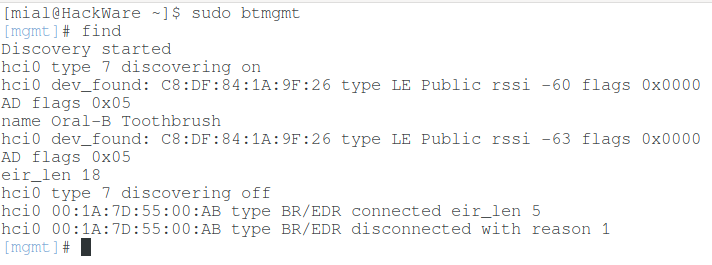
Будут выведены как BLE, так и обычные Bluetooth устройства.
sudo bluetoothctl
Также умеет искать BLE устройства, если ввести:
scan on
С помощью команды connect можно подключиться к устройству, для этого нужно указать его MAC-адрес:
connect C8:DF:84:1A:9F:26
Информация по устройству:
info C8:DF:84:1A:9F:26
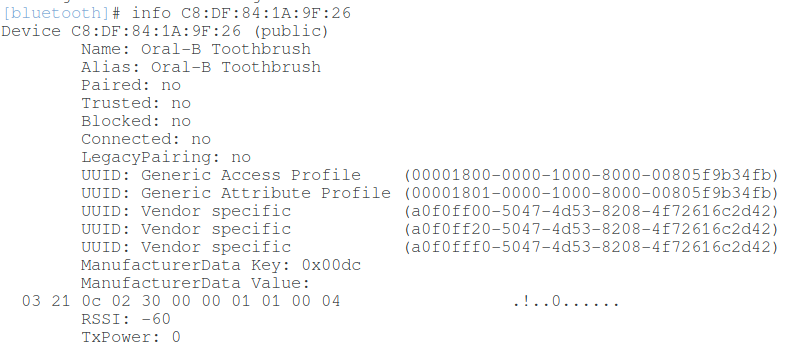
Если перейти в меню GATT:
menu gatt
То можно получить список характеристик:
list-attributes C8:DF:84:1A:9F:26
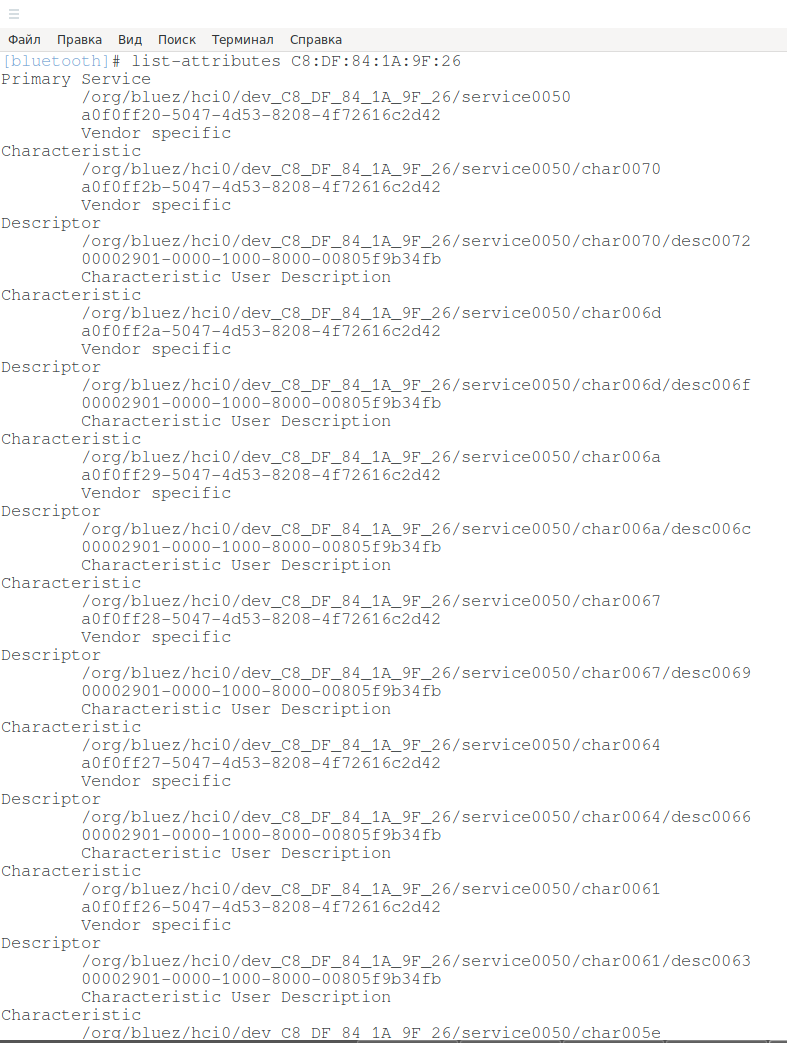
А также перезаписать характеристики устройства.
Для получения информации по отдельным характеристикам:
attribute-info 00002a05-0000-1000-8000-00805f9b34fb attribute-info a0f0ff03-5047-4d53-8208-4f72616c2d42
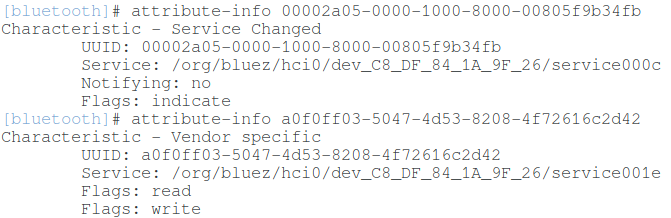
Ещё одна программа, которая выведет сразу все характеристики устройства — btgatt-client. Например, выполним подключение и посмотрим характеристики устройства с MAC C8:DF:84:1A:9F:26:
sudo btgatt-client -d C8:DF:84:1A:9F:26
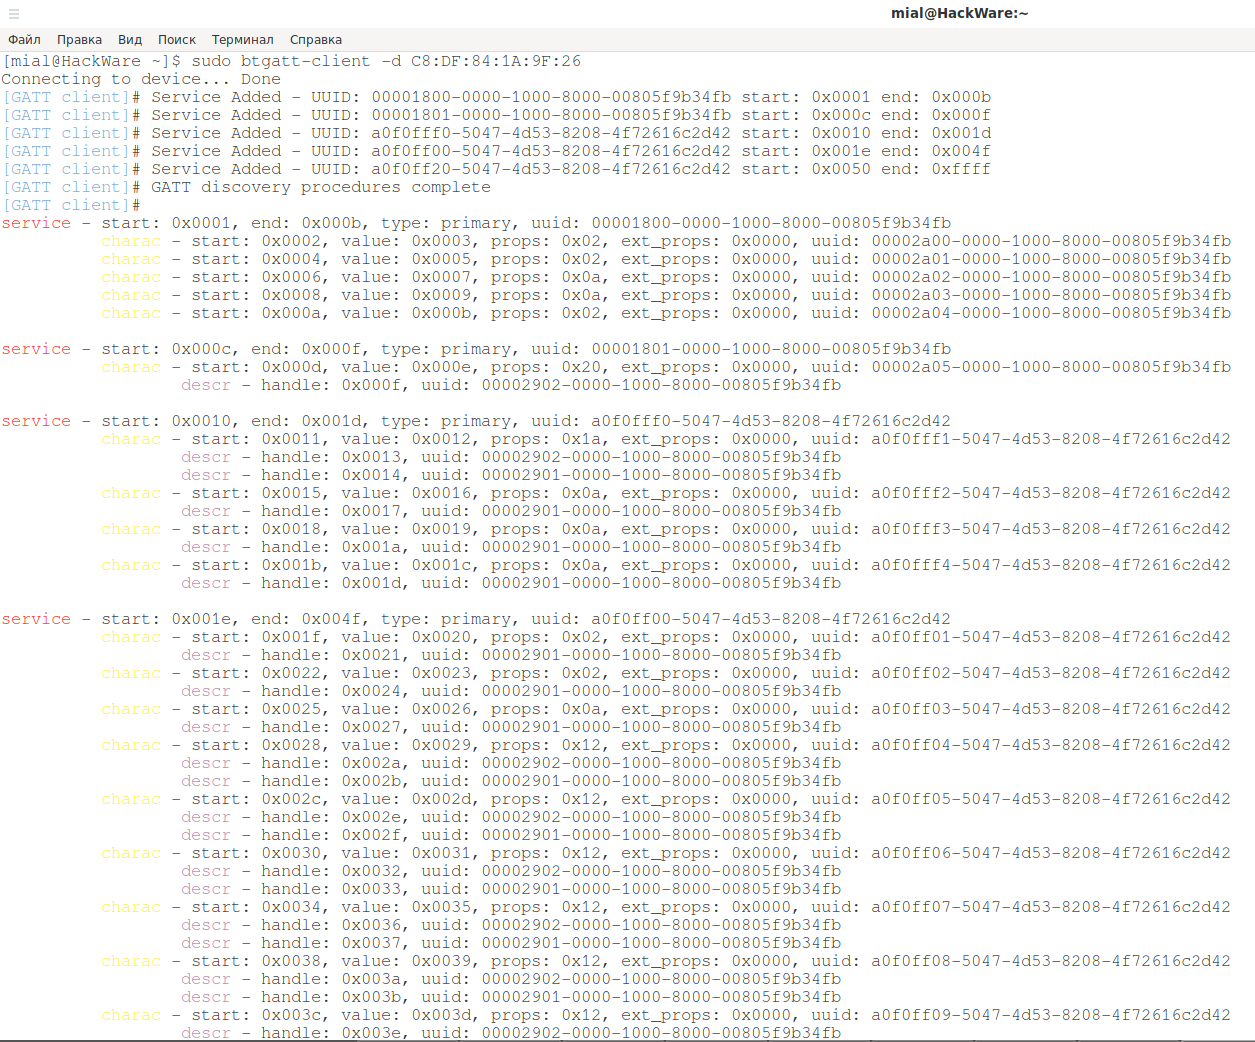
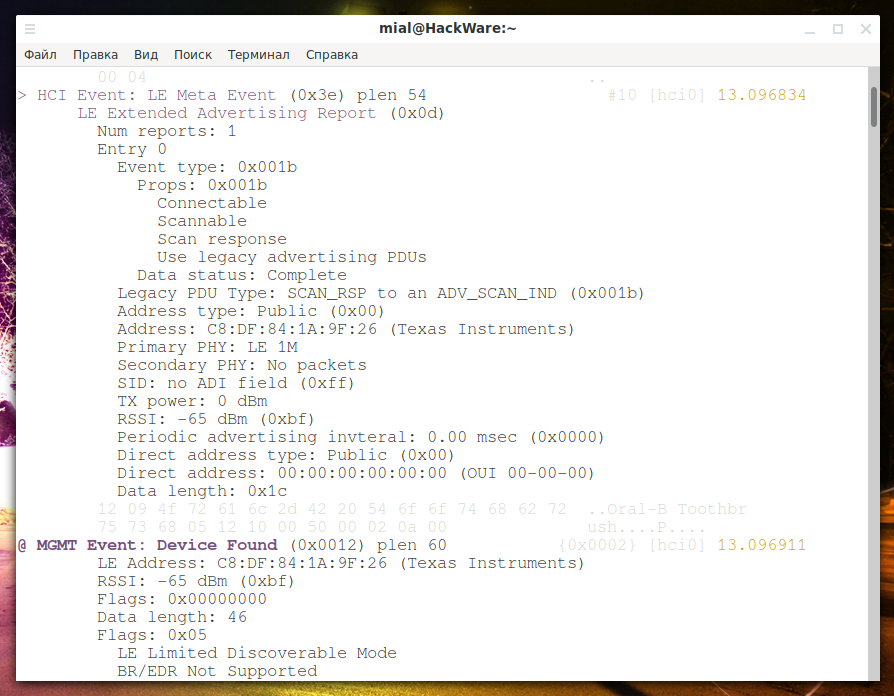
В дополнении к рассмотренным программам, в отдельной консоли можно запустить Bluetooth monitor:
sudo btmon
Как и полагается программе-монитору, она будет выводить множество информации о происходящем с Bluetooth и об обнаруженных устройствах.
Заключение
Системные утилиты Linux для работы с Bluetooth заслуживают более внимательного изучения — с их помощью можно узнать более подробную информацию о своей системе и сделать тонкую настройку Bluetooth адаптера.
Также с помощью них можно реализовать сканеры BLE и Bluetooth устройств и/или написать или приспособить фаззеры для исследования назначения характеристик BLE устройств. Поэтому вполне возможно, что в одной из следующих статей будут более подробно рассмотрены программы для работы с BLE.
Смотрите также
Список источников
- https://blog.attify.com/the-practical-guide-to-hacking-bluetooth-low-energy/ ( http://archive.fo/zfJwZ#selection-1419.0-1419.8 )
- https://www.evilsocket.net/2017/09/23/This-is-not-a-post-about-BLE-introducing-BLEAH/
- http://archive.fo/r776M
- https://wiki.archlinux.org/index.php/Bluetooth#Troubleshooting
- https://bbs.archlinux.org/viewtopic.php?id=223884
- https://www.esp-forum.de/index.php/forum/hacking-und-tear-down/101-oral-b-zahnbuerste-auslesen-bluetooth-4-1-low-ene
Связанные статьи:
- Новая версия bettercap 2.x: как установить и использовать в Kali Linux (100%)
- Автоматический захват рукопожатий и PMKID от всех точек доступа (100%)
- WiFite: программа для реализации комплексных (WPA / WPA2, WEP, WPS) автоматизированных атак на Wi-Fi в Kali Linux (58.9%)
- Автоматизированный взлом Wi-FI WEP с Besside-ng и Wesside-ng (58.9%)
- Взлом WPS с Reaver (58.9%)
- Полное руководство по John the Ripper. Ч.4: практика и примеры использования John the Ripper (RANDOM — 4.1%)
факультете информационной безопасности от GeekBrains? Комплексная годовая программа практического обучения с охватом всех основных тем, а также с дополнительными курсами в подарок. По итогам обучения выдаётся свидетельство установленного образца и сертификат. По этой ссылке специальная скидка на любые факультеты и курсы!
Как взломать чужую Bluetooth-колонку
Даркнетчик
Добрый вечер, дорогие друзья. Сегодня я вам покажу довольно простой способ подключения к чужим Bluetooth-устройствам, к примеру колонкам. С помощью него можно будет разыгрывать школьников, обрывая их (порой бесящую) музыку или сделать что-нибудь другое. Скажу сразу, метод не всегда срабатывает, однако на моей памяти несколько раз все прошло успешно.
Итак, приступим.
Сперва необходимо скачать из Google Play приложение nRF Connect.
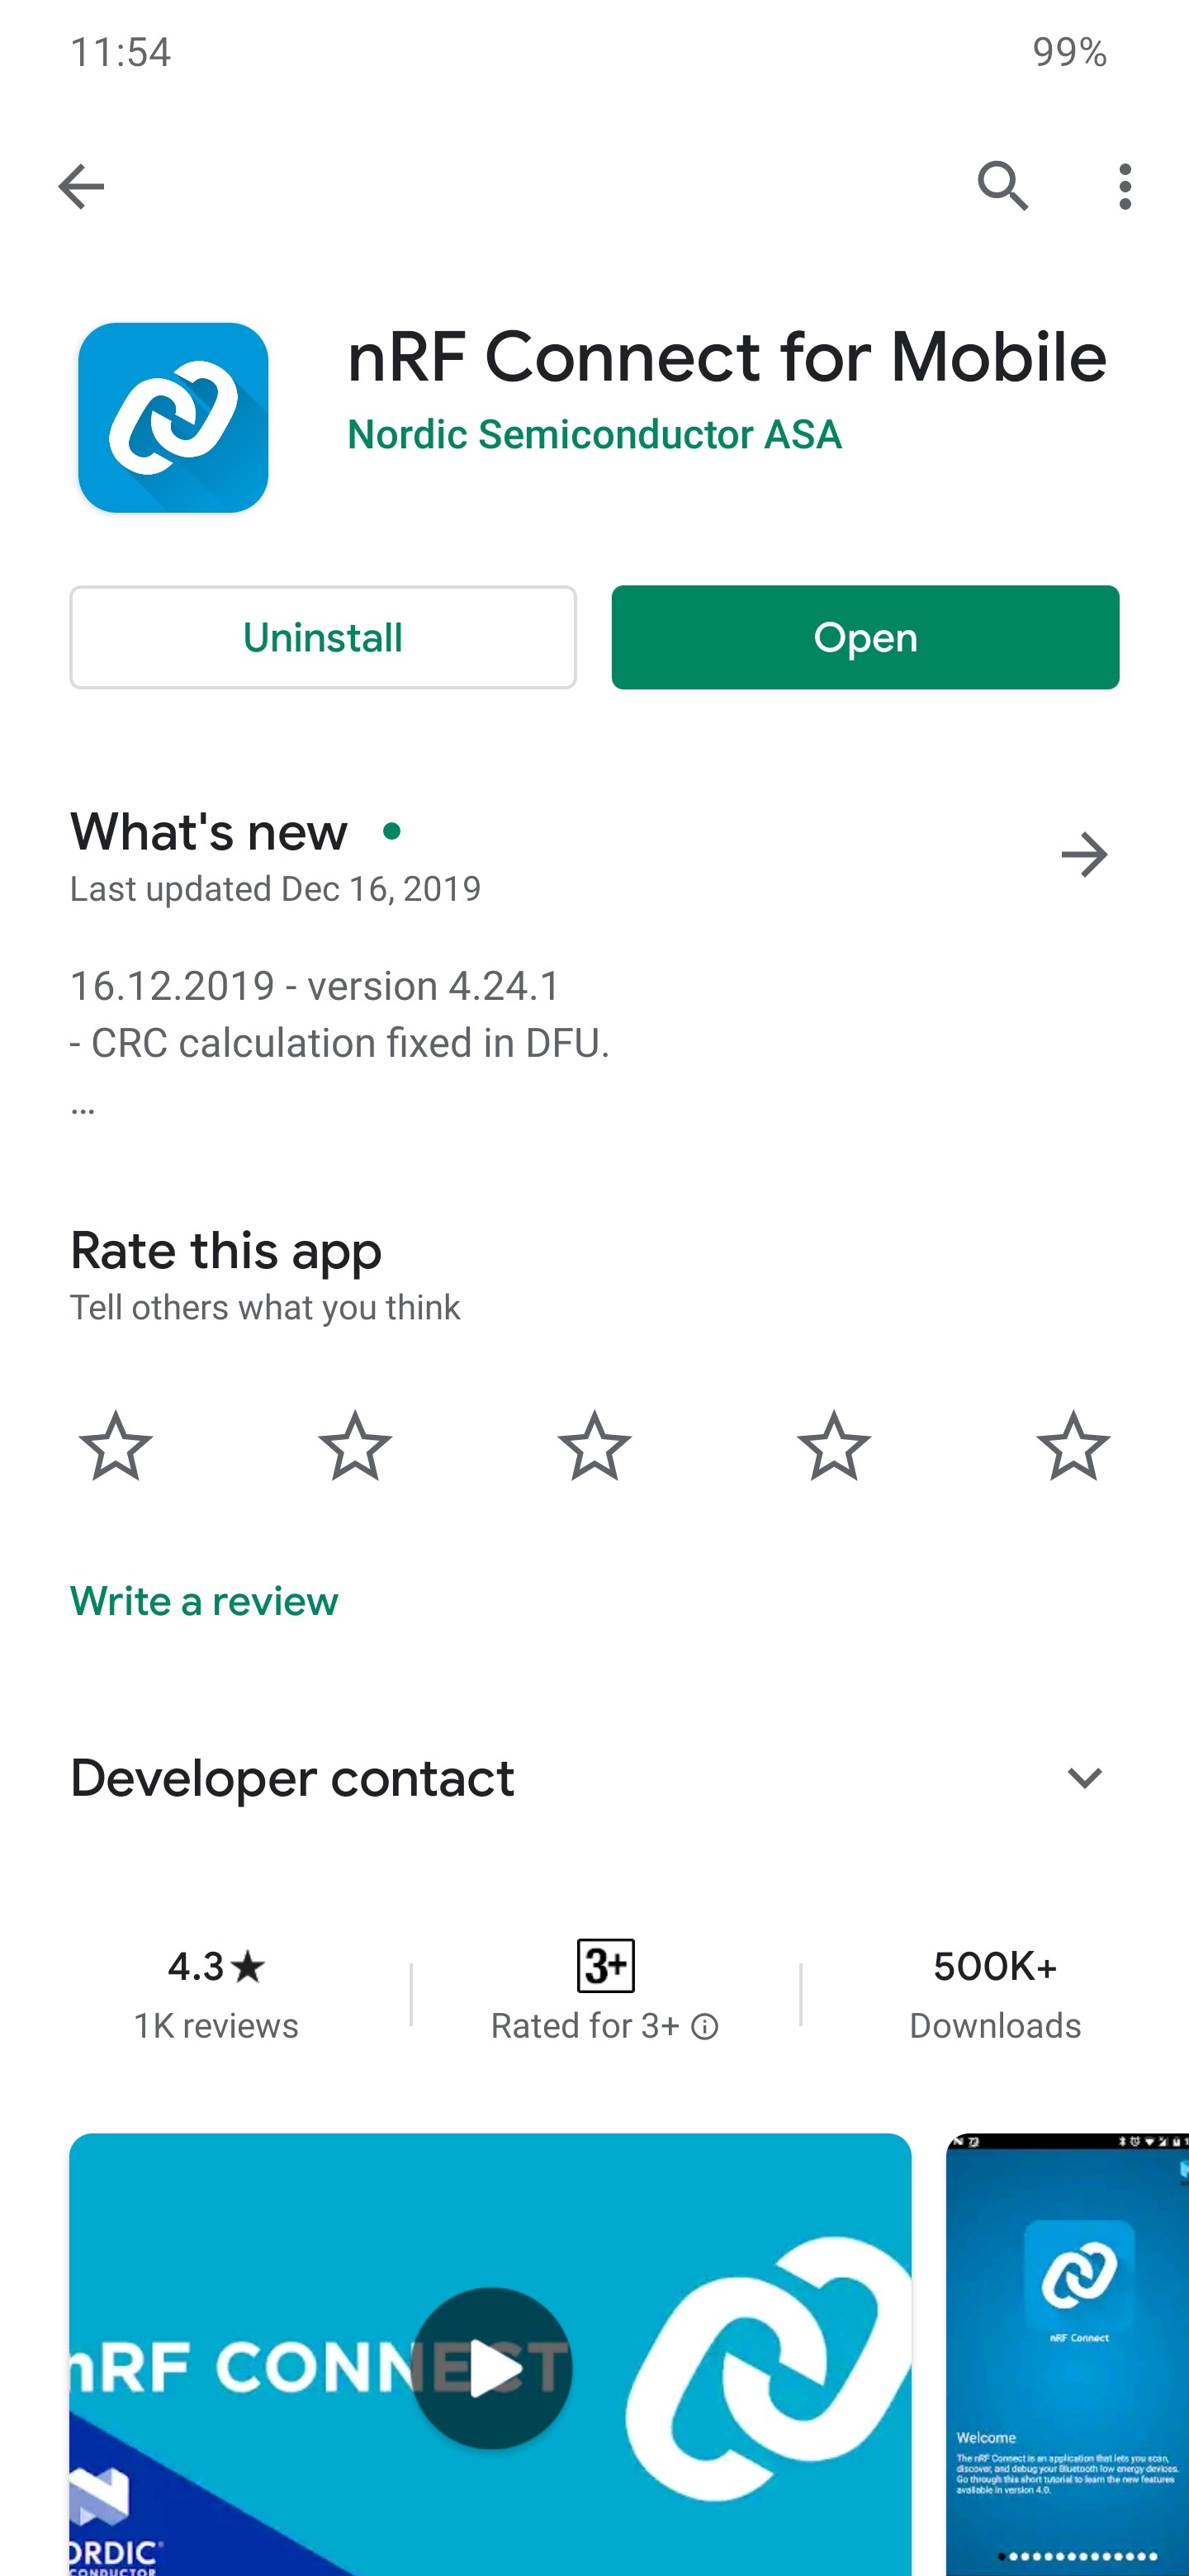
После установки открываем приложение и заходим во вкладку «Scanner»:

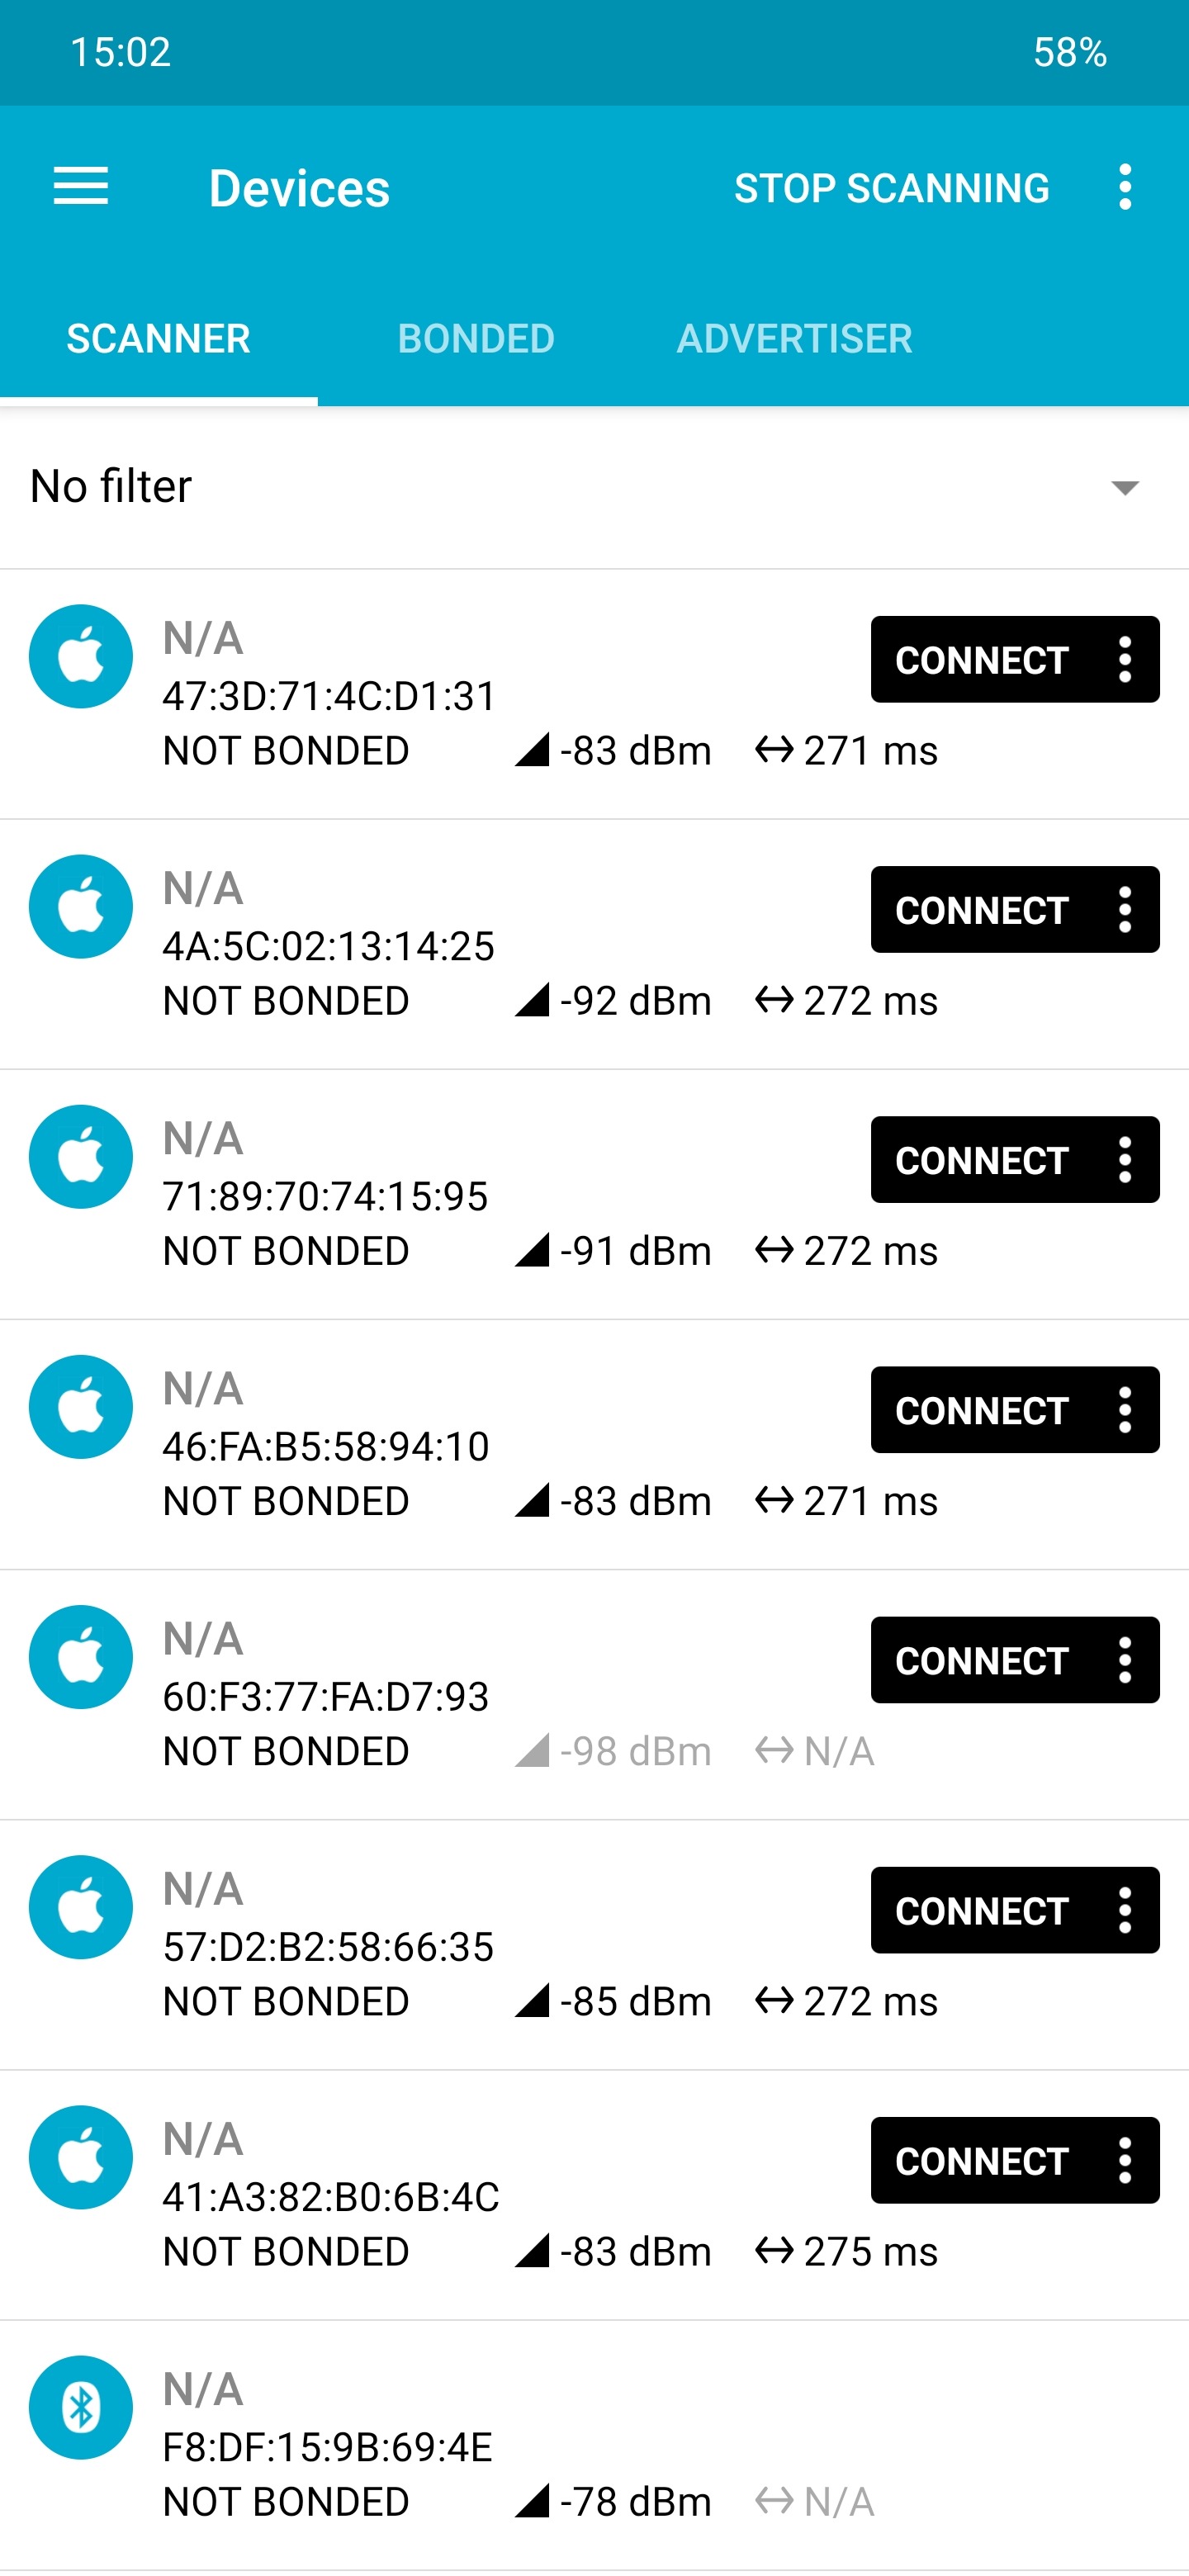
Не забудьте включить Bluetooth и определение локации. Также пока что, как видите, приложение не нашло ни одного устройства. Начинаем сканирование, нажав «Scan» в правом верхнем углу экрана. Перед нами появляется список устройств поблизости.
Как видите, мы нашли некоторое количество устройств. Здесь есть устройство Jbl Xtreme — это колонка, которую мы хотим взломать. Учтите, что название колонки так будет отображаться не всегда. Иногда придется действовать наугад. Нажимаем на три точки и ищем пункт «Bond».
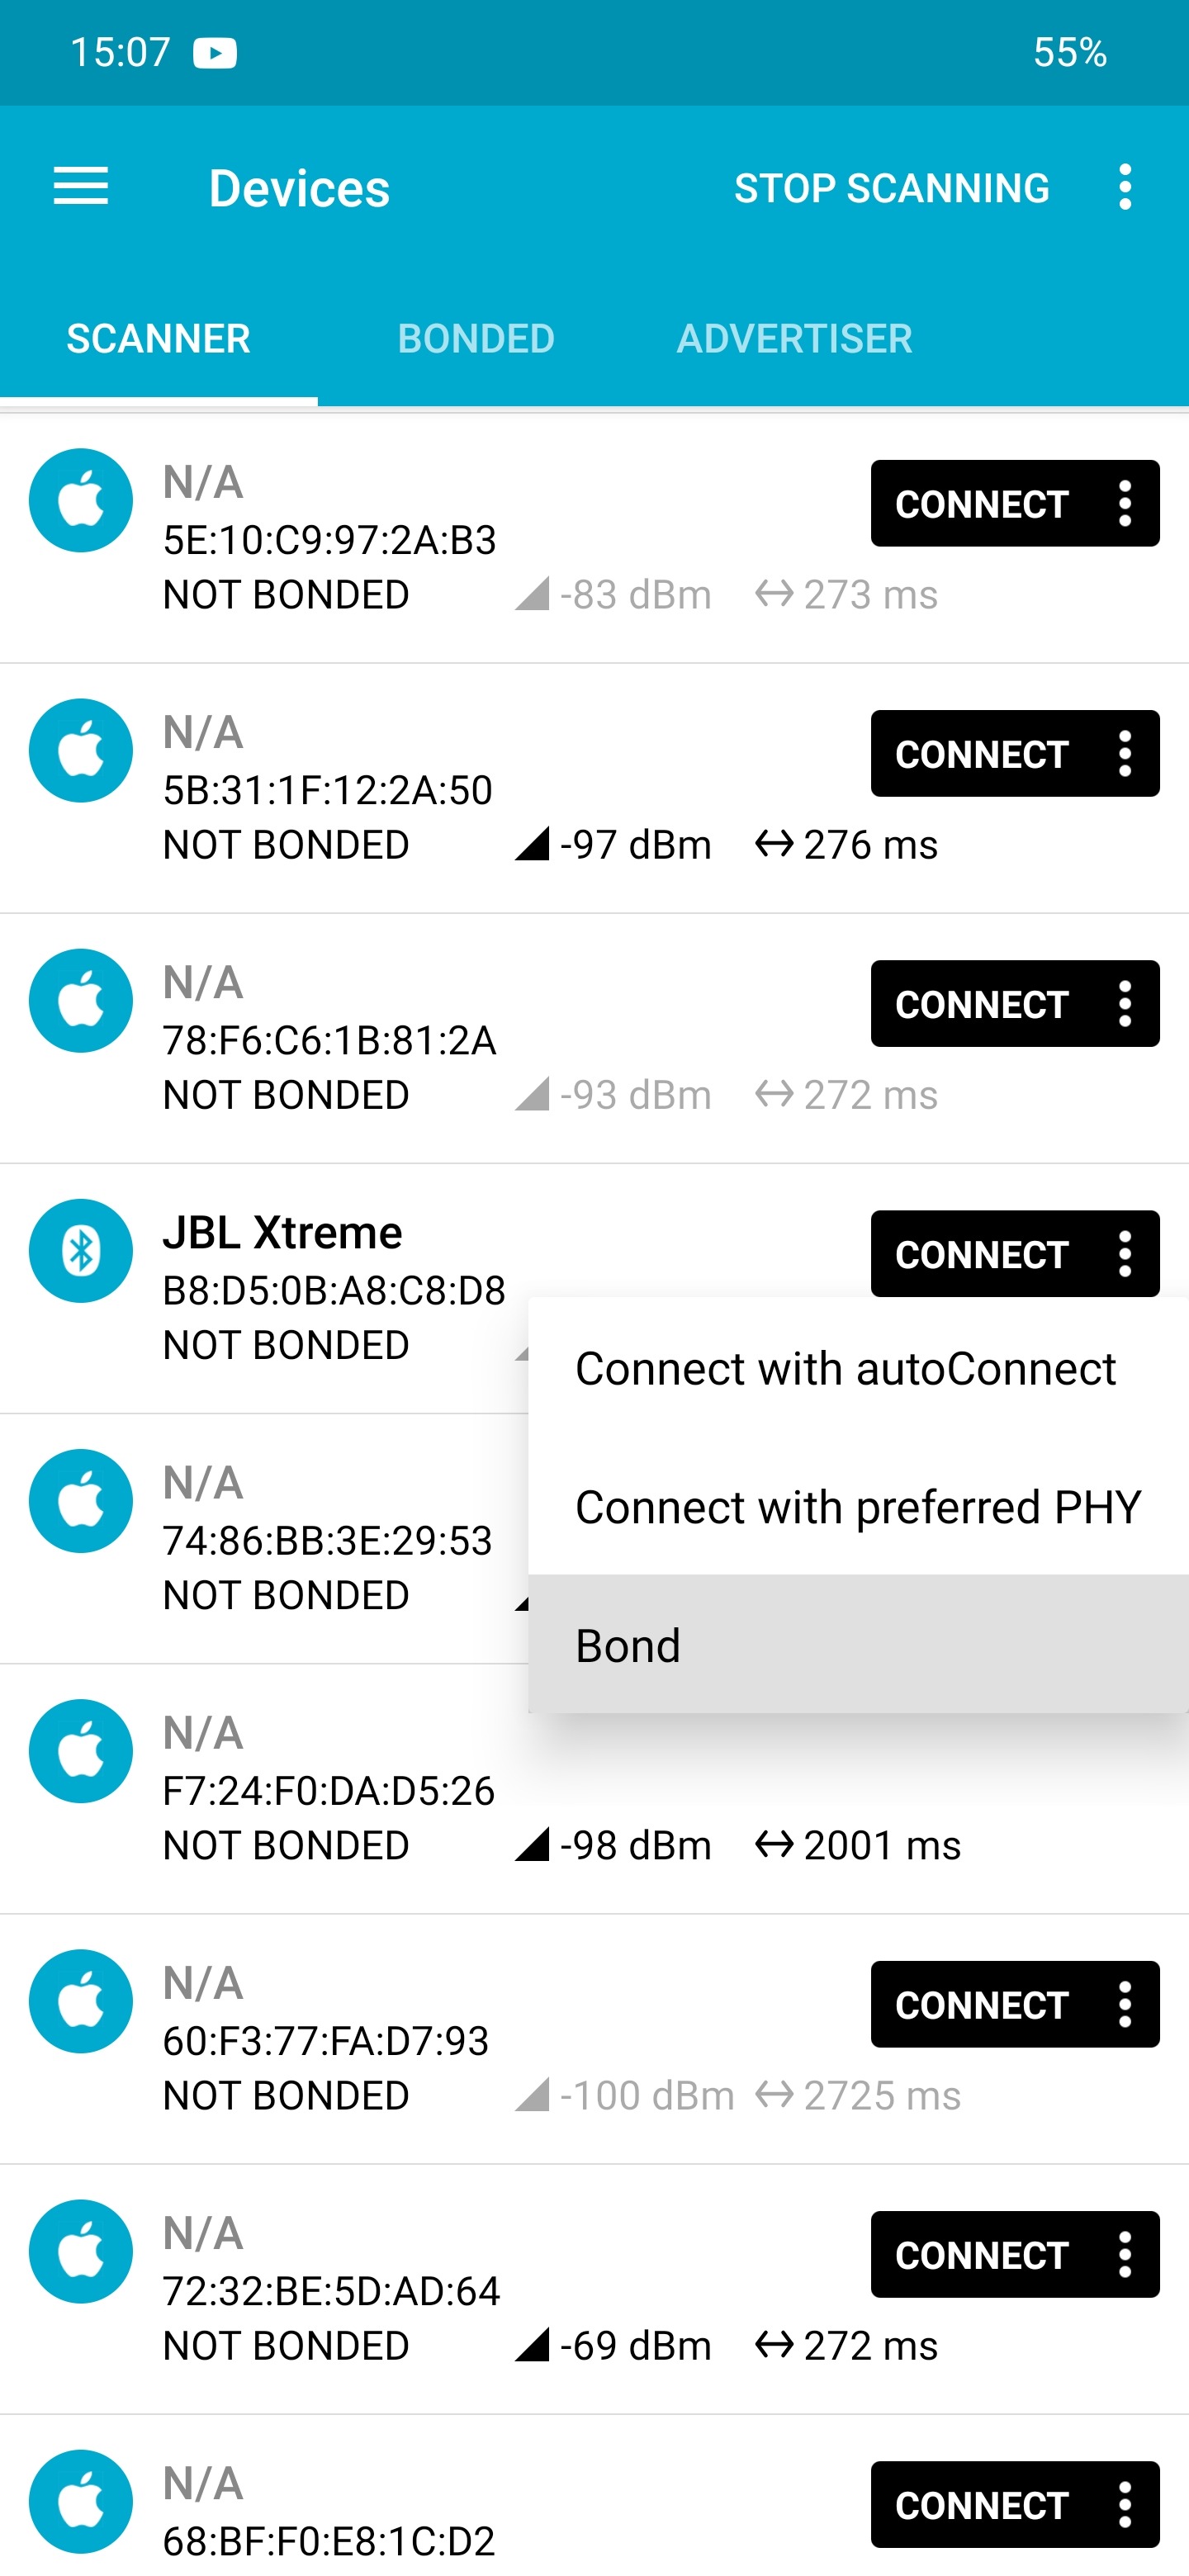
В случае успеха устройство появется во вкладке «Bonded».
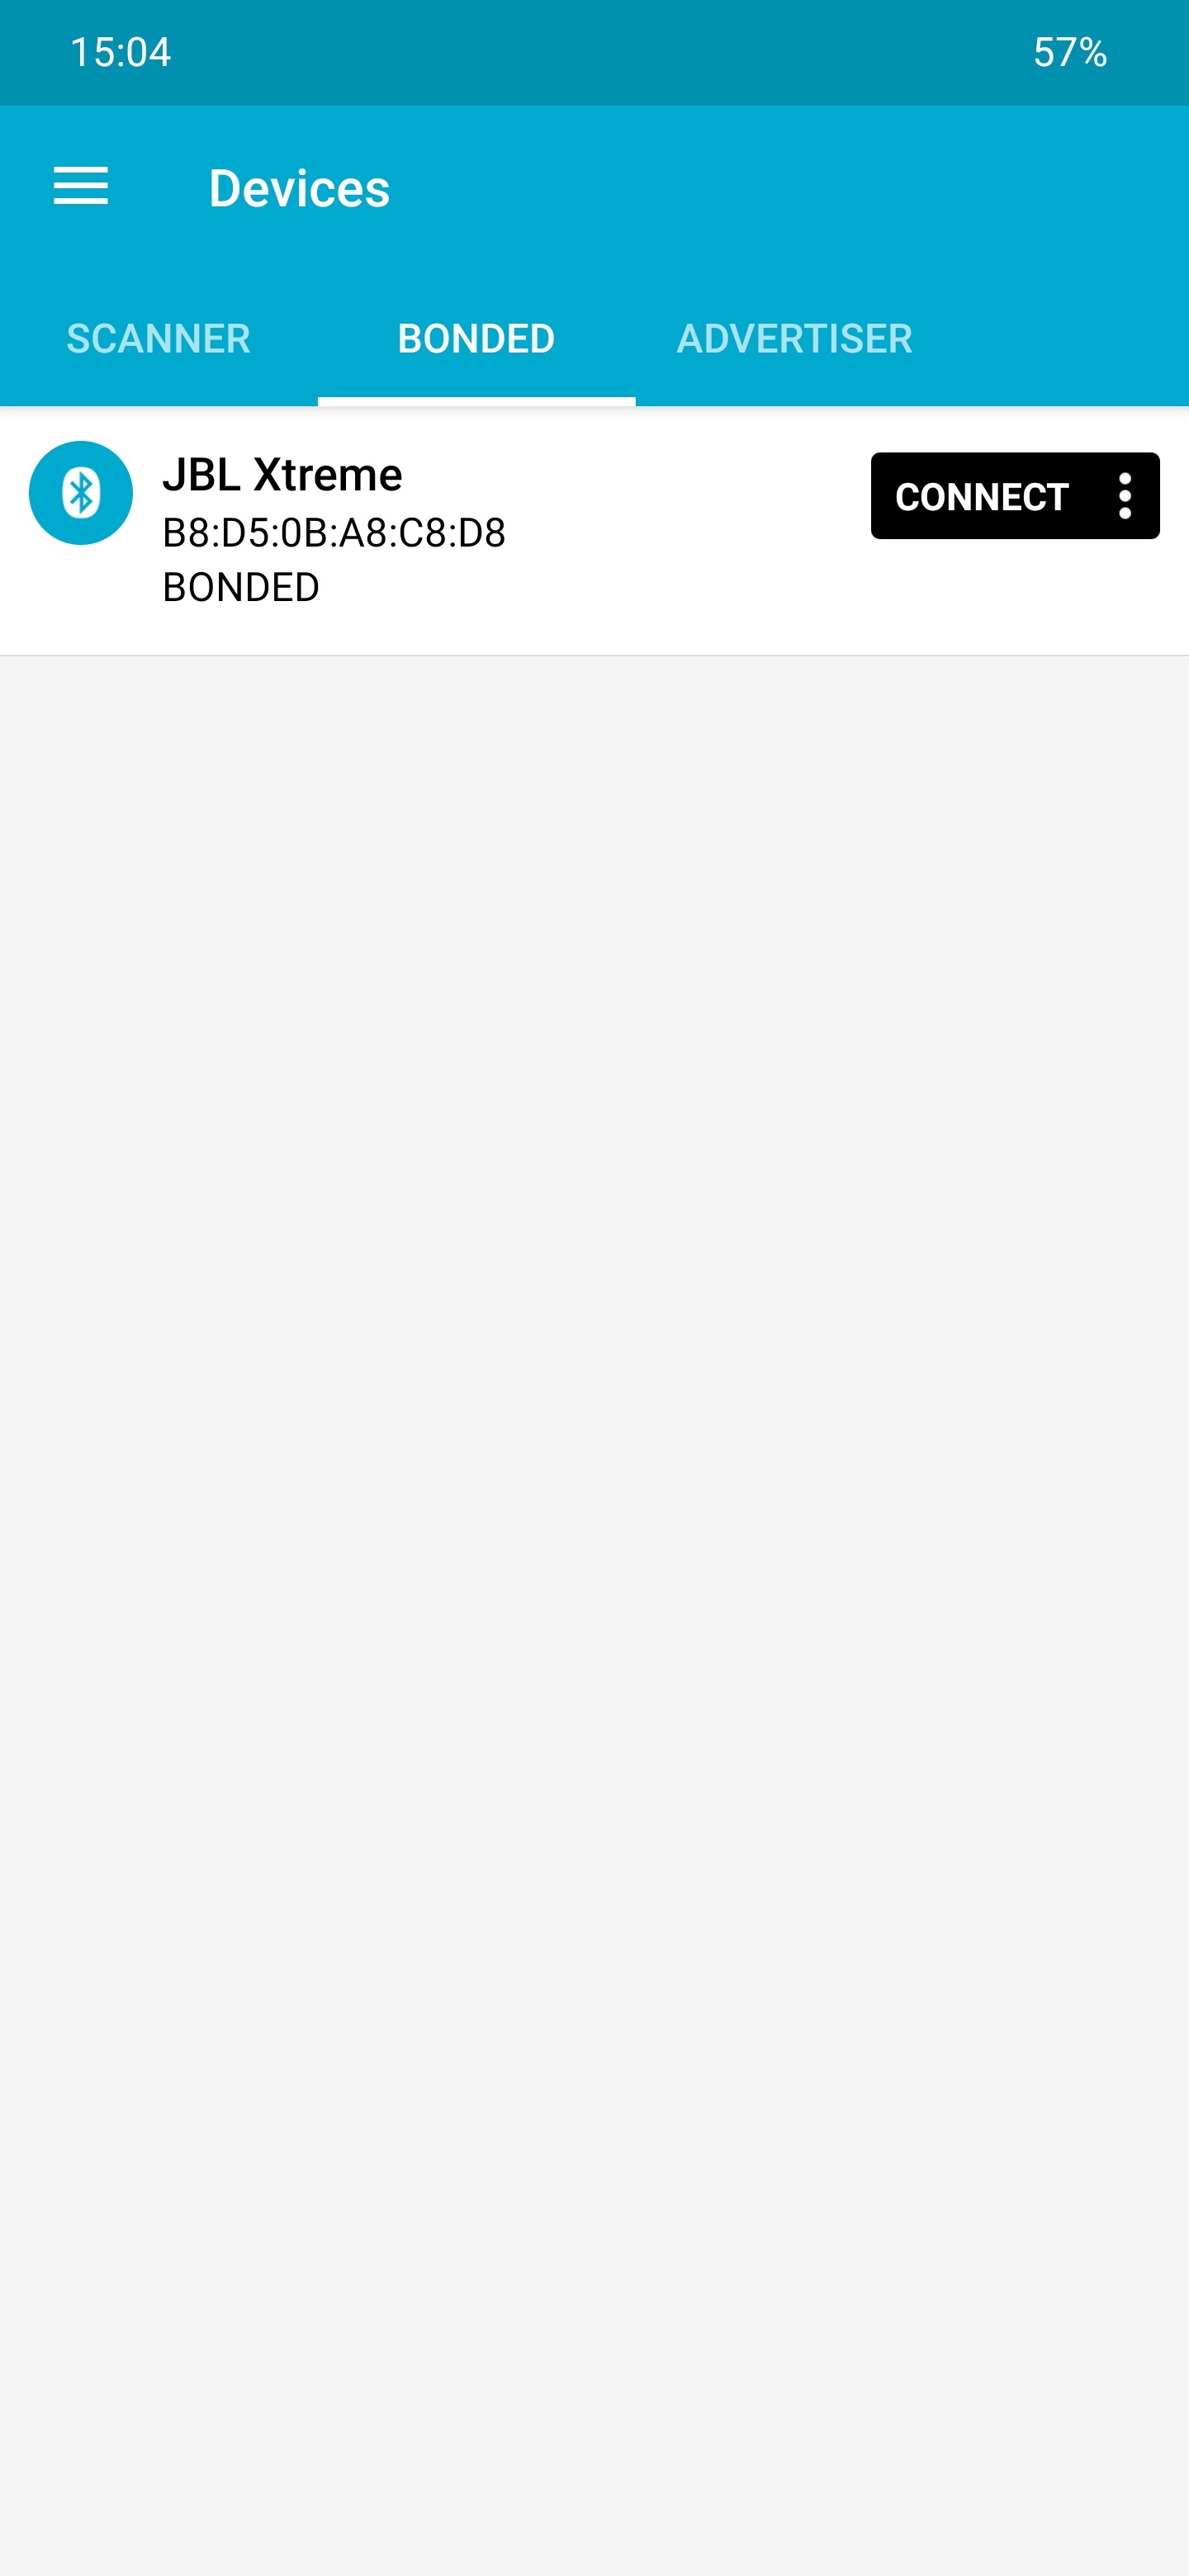
Пробуем нажать «Connect»
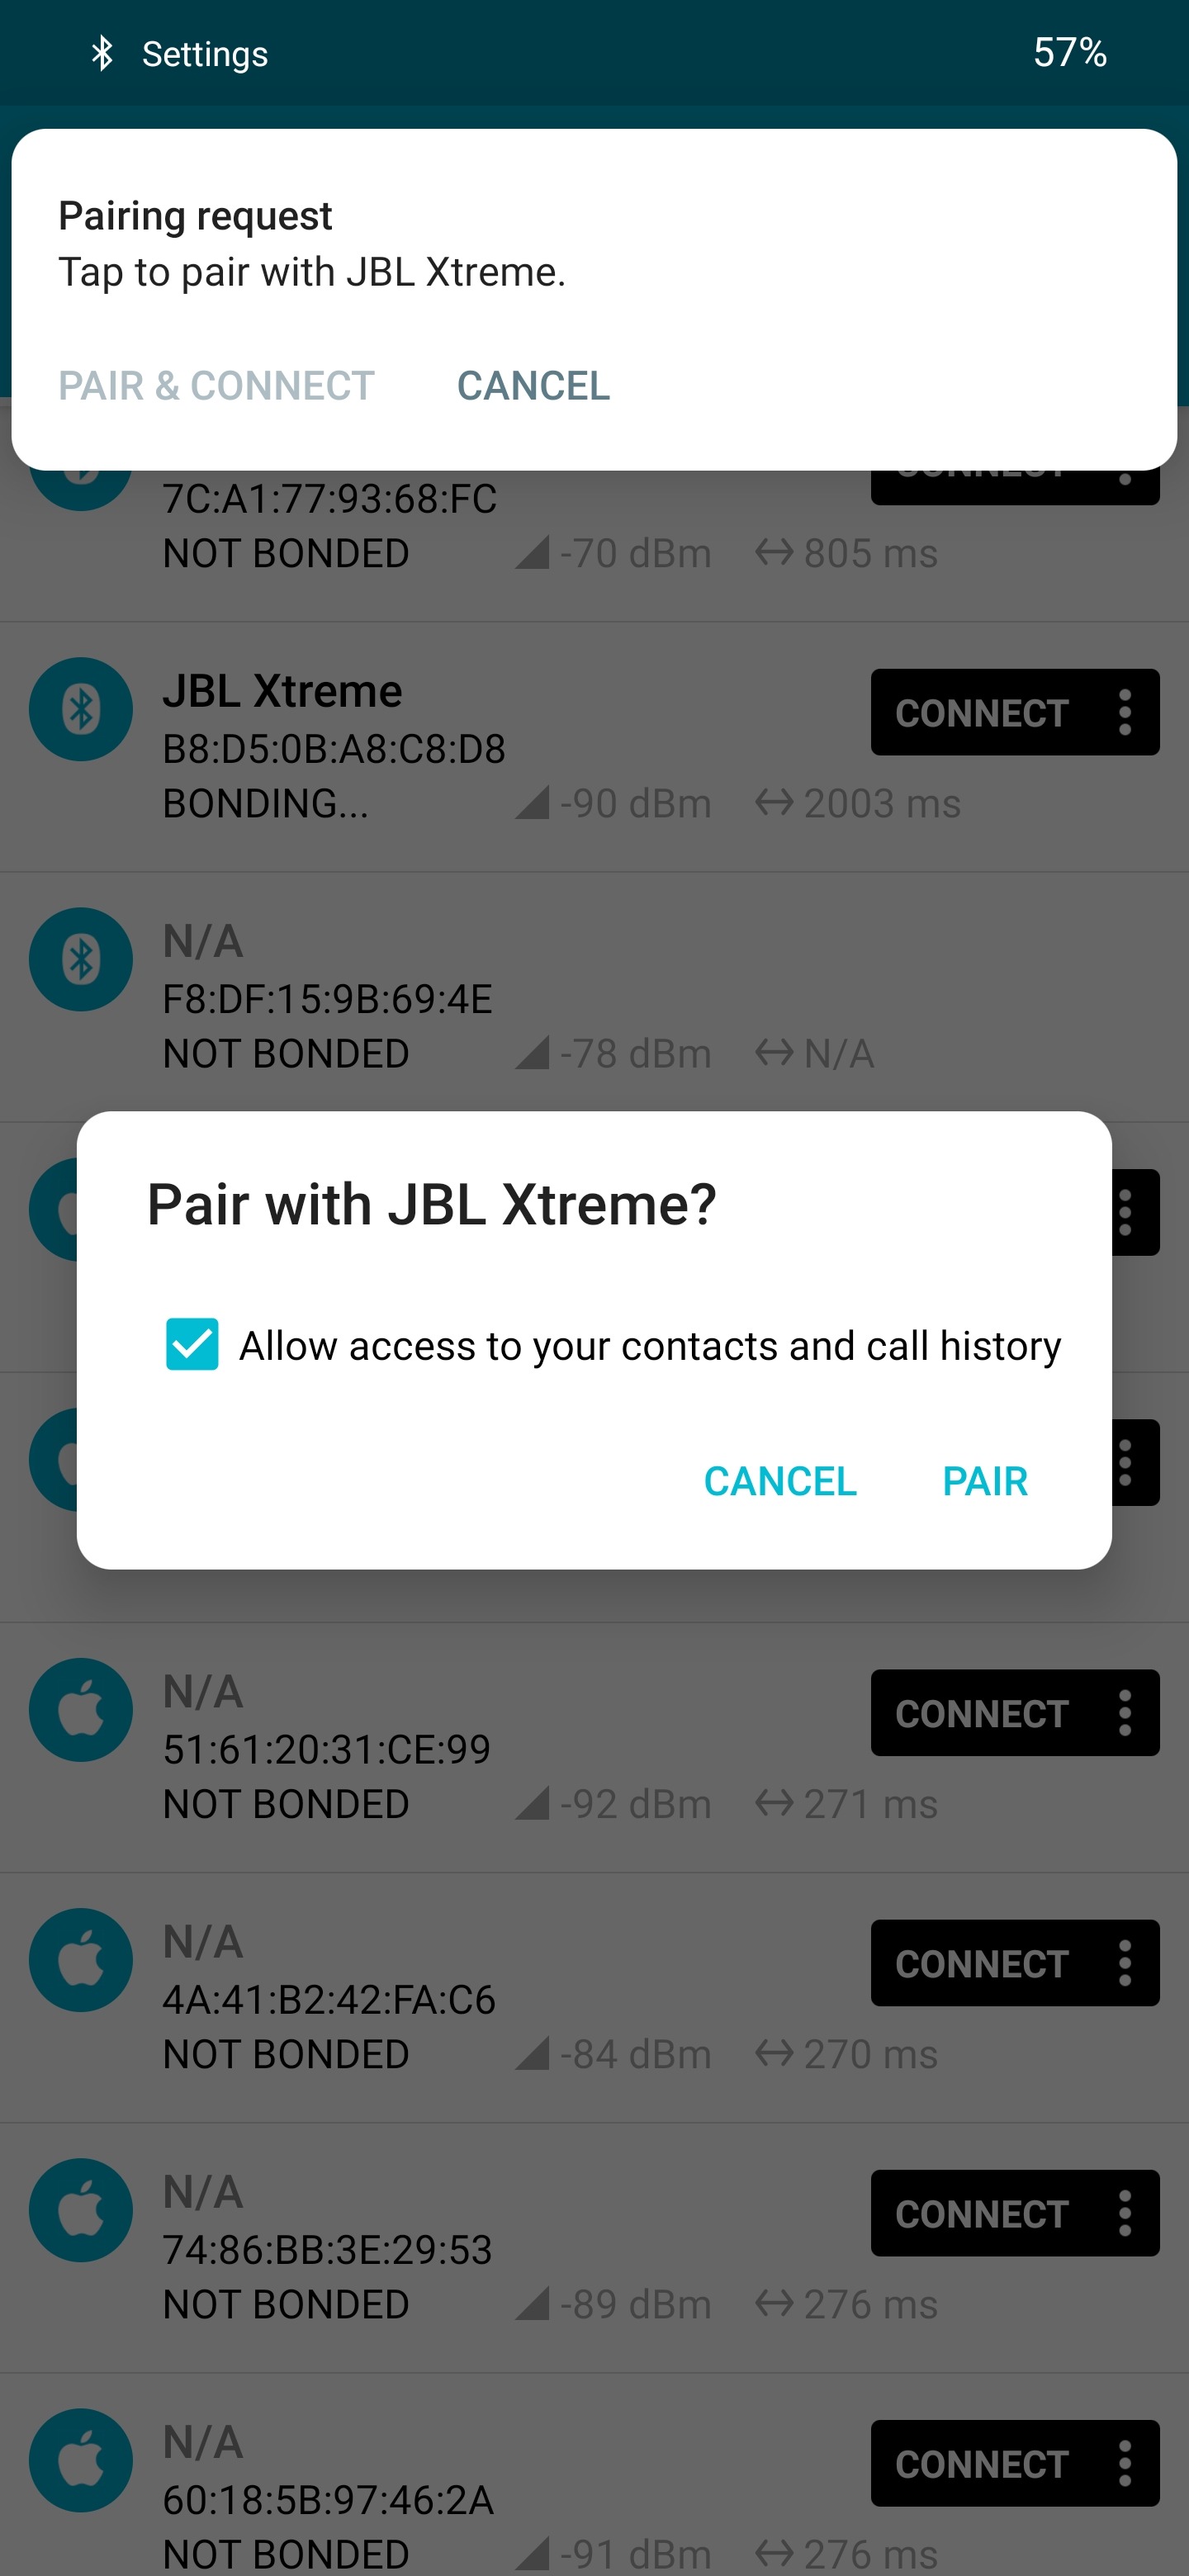
И у нас все полчилось, взлом прошел и телефон предложил подключиться.
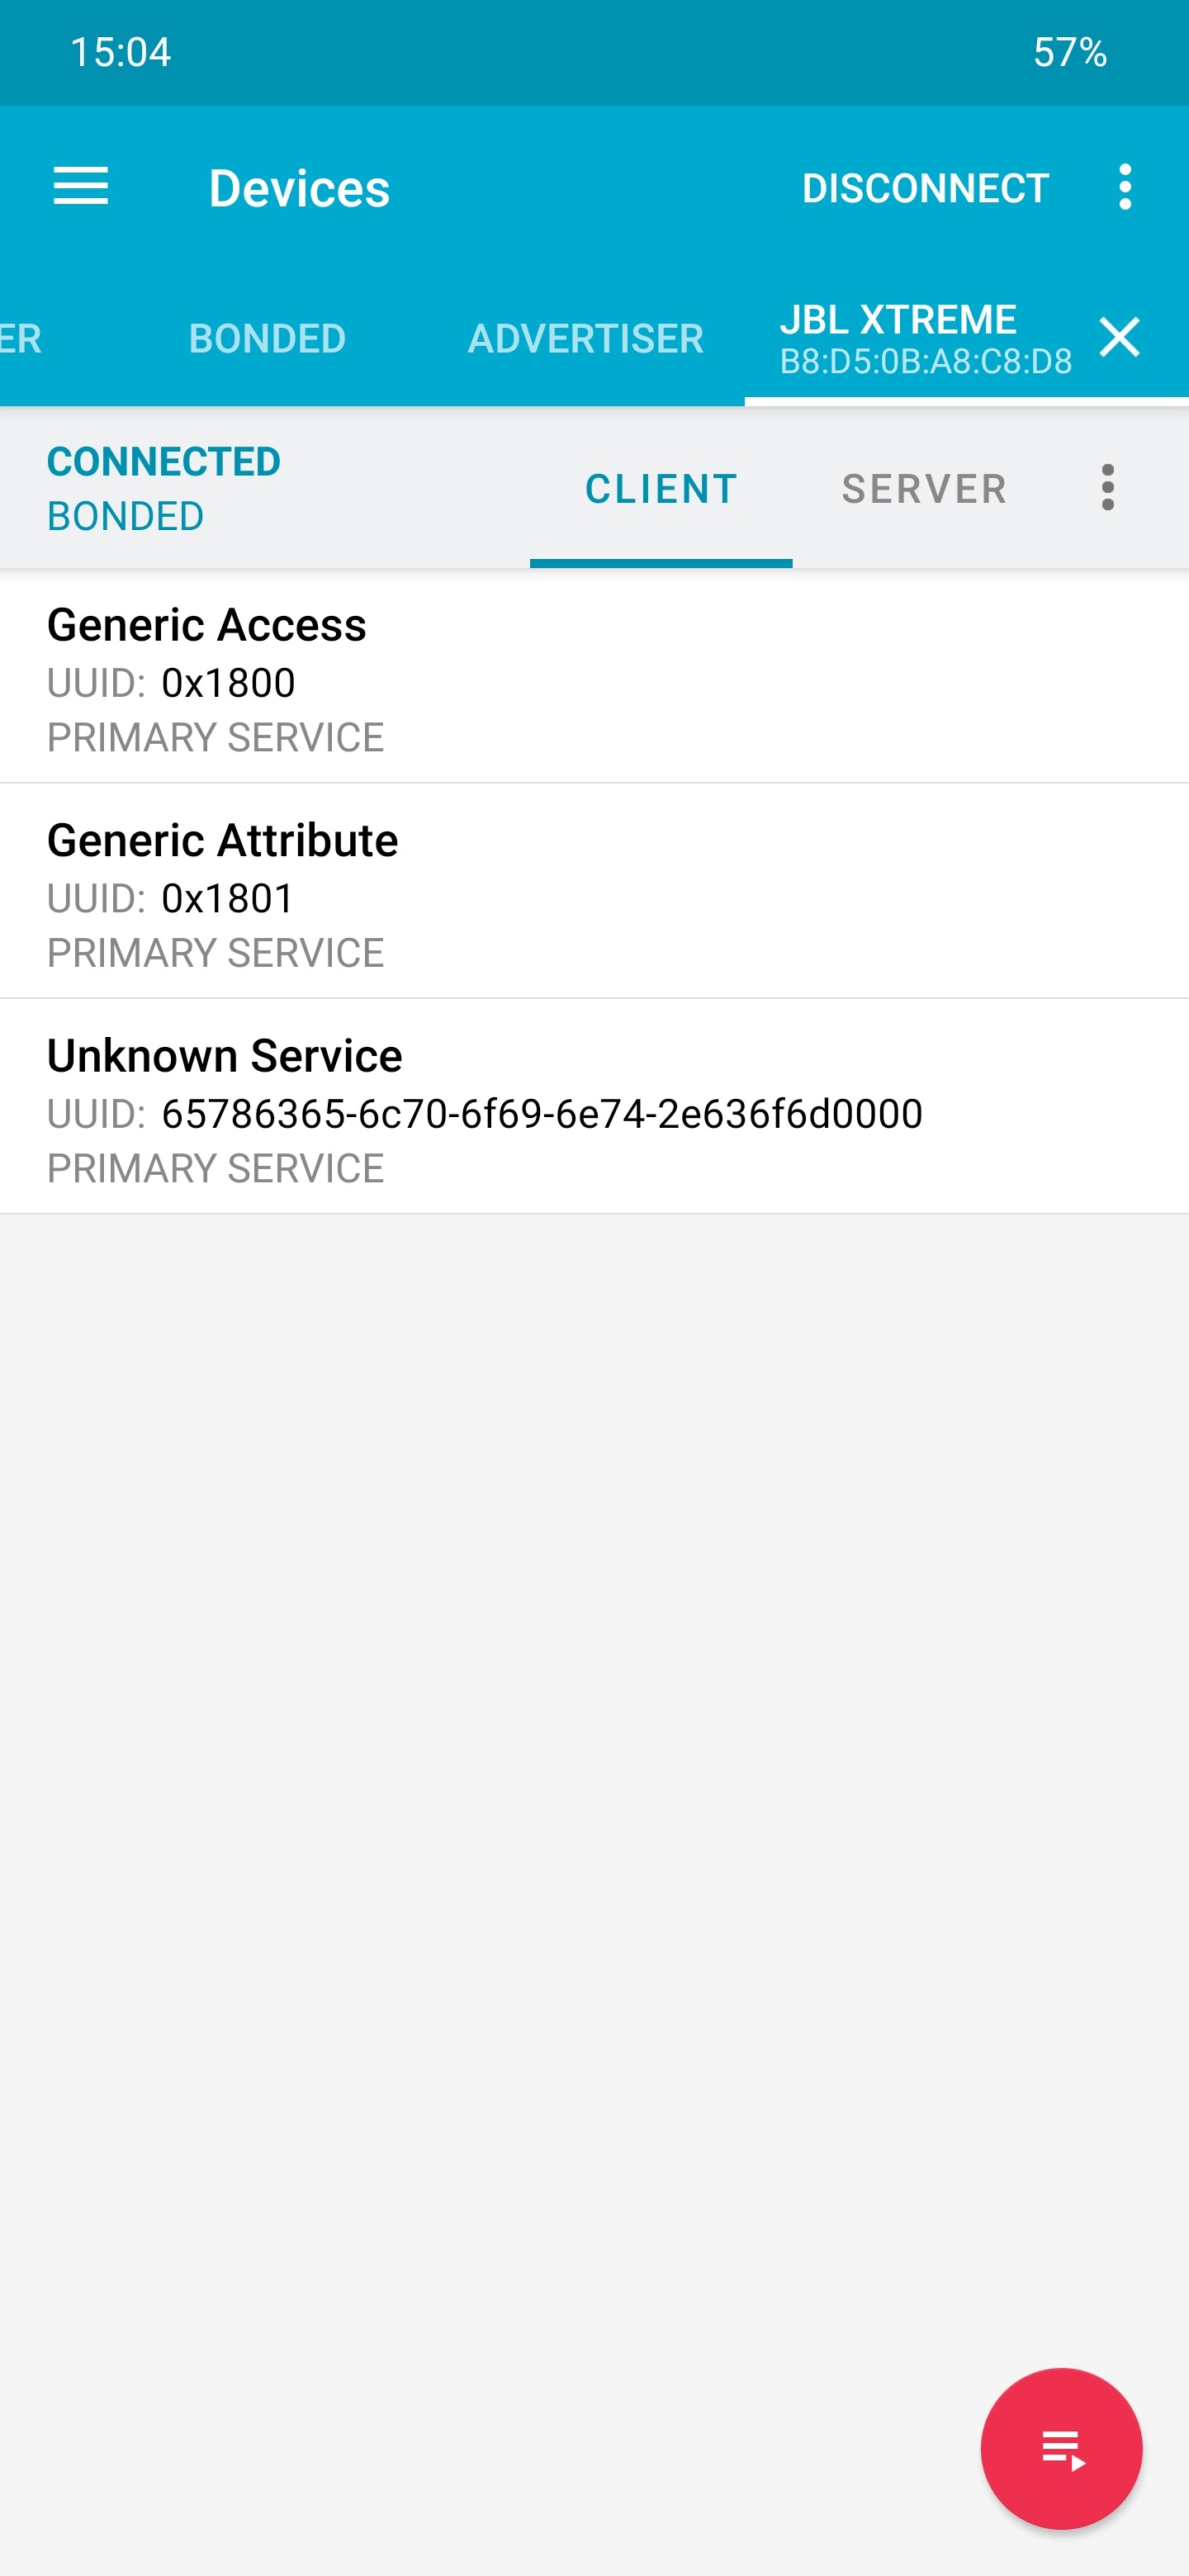
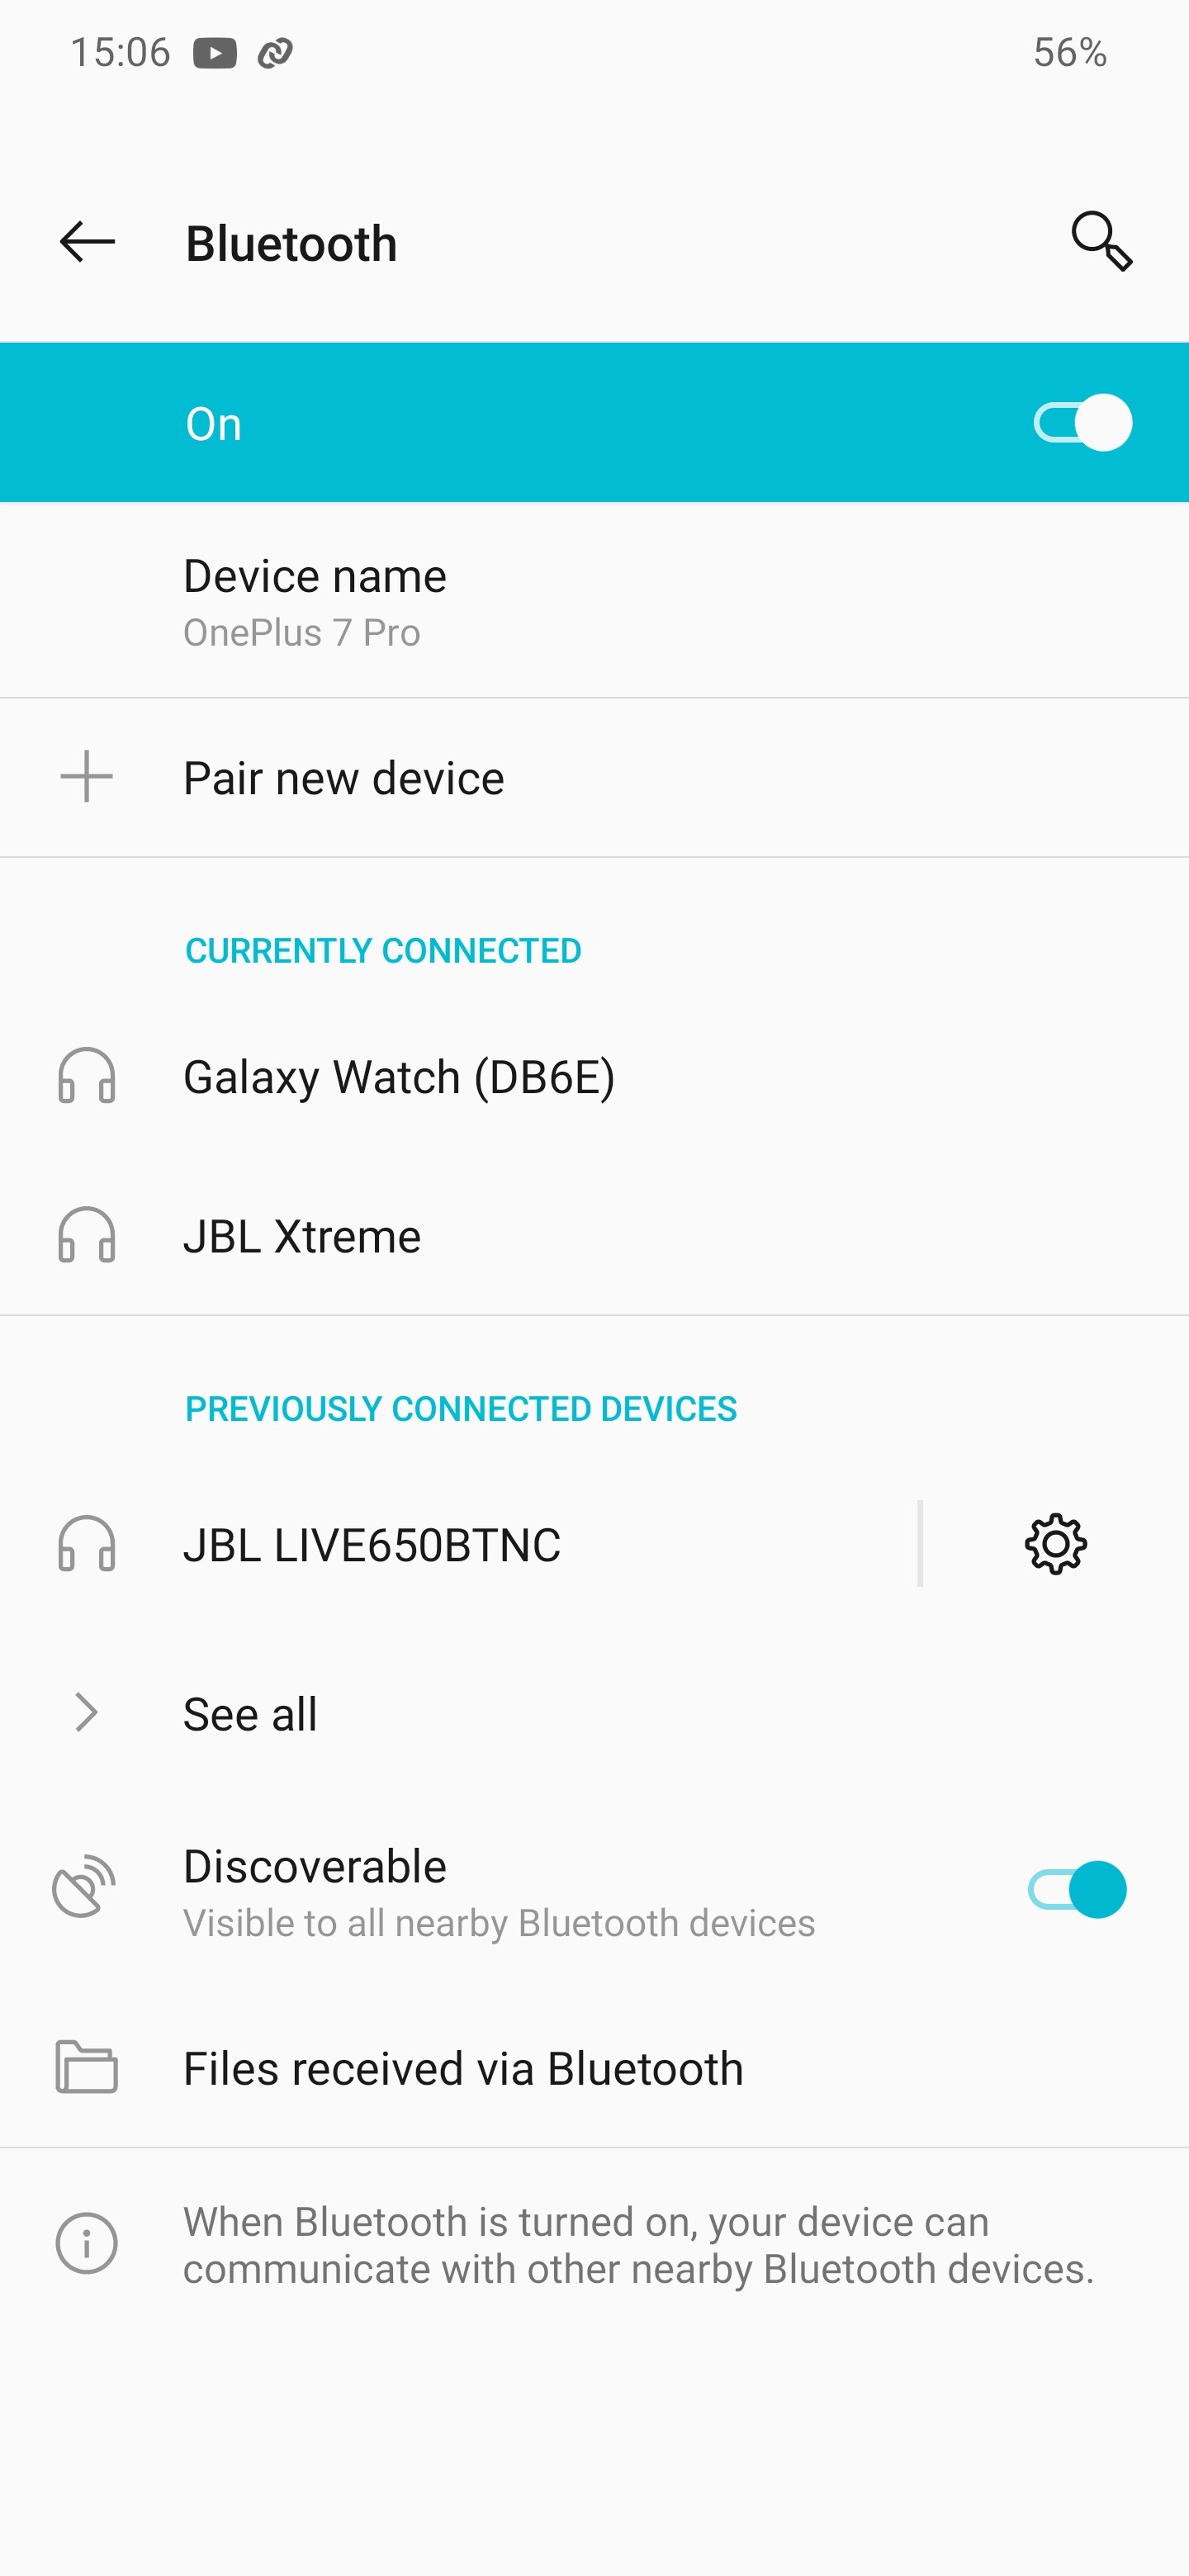
Можно включать свою музыку. Также возможно придётся зайти в настройки блютуза телефона, если у вас старая версия Андроида или плохая прошивка, и найти там Previously connected devices (Ранее подключенные устройства или что-то подобное, может отличаться на телефонах) и оттуда произвести подключение к колонке.
Вся представленная информация несёт лишь ознакомительный характер и не призывает Вас к действиям нарушающих закон!
На этом все, друзья. С вами был Даркнетчик
DDOS — Bluetooth (Или как усмирить школоту со своими колонками)
Мой друг когда работал за границей, чтобы связаться с родственниками ходил за бесплатным vi-fi к библиотеке, но к сожалению таких халявщиков как он было огромное количество (в основной массе аоабы) из-за этого скорость интернета была очень низкая. И он скачал прогу с помощу которой можно было управлять vi-fi, и просто запрещал досту всем окружающим и спокойно пользовался благами цивилизации. (Самое смешное было наблюдать за арабами которые в недоумении орали что-то на своём, резко оставшись без интернета)
Последнее редактирование: 5 Сен 2021
IvanSmirnov
Местный
Местный
IvanSmirnov
Местный
Местный
Статус Offline Регистрация 8 Сен 2021 Сообщения 16 Лайки 166
Линух это хорошо, а как это сделать под виндой?
Пакеты из первого способа лежат в открытом доступе на гитхабе (первая ссылка в гугле по названию + «гитхаб»). Дальше уже дело техники. Попробовал через терминал те же команды — не вышло.
Nyrimo
Новорег
Nyrimo
Новорег
Статус Offline Регистрация 19 Мар 2021 Сообщения 10 Лайки 10
Вроде есть ещё что-то такое и с телефонов, но явно слабее и хуже. Вроде даже помню что у бафера видел.
molodoyBig
Новорег
molodoyBig
Новорег
Статус Offline Регистрация 18 Окт 2021 Сообщения 5 Лайки 11
Я не понимаю, linux это ОС, только с какими-то спец. возможностями? Мне он вообще кажется из-за этого слишком сложным для обычного обывателя, страшно даже устанавливать.)
warkshow
Пользователь
warkshow
Пользователь
Статус Offline Регистрация 15 Апр 2021 Сообщения 50 Лайки 39
о, старые приколы подвезли
— Добавлено позже: 12 Ноя 2021 —
Я не понимаю, linux это ОС, только с какими-то спец. возможностями? Мне он вообще кажется из-за этого слишком сложным для обычного обывателя, страшно даже устанавливать.)
Просто забей и не парься, а если хочешь начать попробуй с убунты, поставь ее на виртуалку и попробуй и в ютубчике или книги почитай
Wrantis
Новорег
Wrantis
Новорег
Статус Offline Регистрация 9 Ноя 2021 Сообщения 11 Лайки 7
Как вариант ходить с маком в рюкзаке, но нужен для начала мак
Andreas_Vold
Новорег
Andreas_Vold
Новорег
Статус Offline Регистрация 29 Мар 2021 Сообщения 13 Лайки 6
Можно теперь им вместо моргена врубать стоны мужские
Или гачи ремиксы
Fenixon
Новорег
Fenixon
Новорег
Статус Offline Регистрация 15 Окт 2021 Сообщения 1 Лайки 0
Под винду реально? Пробовал кто?
ItsOlegDm
Average Plastic Memories fan
Модератор
ItsOlegDm
Average Plastic Memories fan
Модератор
Статус Offline Регистрация 27 Июн 2021 Сообщения 21 Лайки 249
Блин, начал лазить по темам увидел эту
Вот жаль что подобную фигню не получится завести через нетхантер
ибо тогда был бы телефон-глушилка, что весьма удобно
включил, вкинул в карман, и радуешься жизни
musatdan
Новорег
musatdan
Новорег
Статус Offline Регистрация 28 Сен 2021 Сообщения 2 Лайки 4
Есть ещё способ заткнуть колонки (но предупреждаю, что работает не со всеми). У меня получалось перехватить простенькие JBL с полным моим управлением и заткнуть JBL понавороченнее.
В общем, качаем с Play Маркета приложение nRF Connect.
Открываем и сканируем сетку.
Ищем нужную нам колонку и нажимаем три точки (справа от Connect). Делаем Bond и ожидаем. Если появляется статус Bonded, то с высокой долей вероятности колонка уже заткнулась и перешла под ваше управление. Можно закинуть свою музыку и поставить на паузу. Некоторые колонки после Bond просто отключаются (видимо с ошибкой воспроизведения).

Удалённый пользователь 96614
Новорег
Удалённый пользователь 96614
Новорег
Статус Offline Регистрация 22 Дек 2021 Сообщения 16 Лайки 5
Куда ни глянь, везде Kali ахах
Kali любовь
Plmnko
Пользователь
Plmnko
Пользователь
Статус Offline Регистрация 30 Ноя 2021 Сообщения 52 Лайки 30
Я так понимаю из под винды, кроме как ставить на виртуалку никак не получится, но тут вопрос, из под виртуалки проблем никаких не будет? Никто не пробовал?
musatdan
Новорег
musatdan
Новорег
Статус Offline Регистрация 28 Сен 2021 Сообщения 2 Лайки 4
Я так понимаю из под винды, кроме как ставить на виртуалку никак не получится, но тут вопрос, из под виртуалки проблем никаких не будет? Никто не пробовал?
Проблем не будет, если в дистрибутиве будут нужные драйвера. Если их нет, то придется самому прикручивать. А так из-под виртуалки вся хардварная составляющая ПК видна.
Ignat_Nikolaevich
Пользователь
Ignat_Nikolaevich
Пользователь
Статус Offline Регистрация 27 Сен 2021 Сообщения 12 Лайки 23
Если Вы как и я с трудом разбираетесь в линукс системах и ваще тяжко воспринимаете что там написано, то есть крайне полезная вещь, глушилка wi fi сигнала. Существует их разное разнообразие, на алике да и не только на нем можно подобрать именно то что вам подходит. Выглядит оно примерно так:

Главное не покупайте сразу первый попавшийся, очень часто продавцы чтобы сэкономить деньги выпускают их под разные частоты, очень часто только под одну частоту. например только на 2,4 ГГц, или только под сети 2G, очень много «левака» и как правило не на дальние расстояния.
Ищите, читайте и выбирайте! Например на 1 фото, представлен подавитель на 5 антен, скорее всего это сети 2G, 3G, 4G, 5G. Можно купить и на 6 антен и на 12, под разные частоты, которые заглушать все вокруг в радиусе 100 метров. но такие и стоят. Поэтому изучите вопрос, если не хотите просто так «ввалить» деньги.
Это крайне полезное устройство, так как оно сможет не только от малолеток с блютуз колонками помочь, но и сможет вырубить блютуз наушники соседа, которые орут. Или например подавить сигнал со скрытой камеры в номере (если она работает по WiFI), или обезвредить дрон который следит за вами например над вашим участком на даче, заглушить какие нибудь прослушивающие или gps отслеживающие устройства.
Но помните Господа, далее «мопед не мой — я просто разместил объяву»:
«Формально в РФ нет закона, который полностью запрещал бы использовать подавители сотовой связи и GPS. Но зарегистрировать устройство в государственной комиссии по радиочастотам (ГКРЧ) необходимо. Если пользоваться незарегистрированной глушилкой, можно угодить под суд по ст. 13.4 КоАП РФ. Правда, штраф для физлиц гуманный – до 500 рублей. Но и устройство конфискуют. Юрлица могут «влететь» на сумму до 10 тыс. Тоже с конфискацией глушилки.»
p.s. на алике очень часто шляпу продают, и говорят что даже на расстоянии 1 метра ничего не работает, поэтому советую доехать все же до какого то магазина и на месте выбрать, проверить и принять решение)
Slakew
Новорег
Slakew
Новорег
Статус Offline Регистрация 10 Ноя 2021 Сообщения 5 Лайки 2
Может тебе не актуально, а нас тут есть много людей, которые даже не слышали о такой фиче.
Я например, не слышал.
С знанием информатики 0, реально повторить по твоему туториалу? Или читать не стоит?
Tuxedamoon
Новорег
Tuxedamoon
Новорег
Статус Offline Регистрация 18 Янв 2022 Сообщения 1 Лайки 0
Против школяра соседского стоит попробовать
Grikym
Новорег
Grikym
Новорег
Статус Offline Регистрация 27 Мар 2021 Сообщения 20 Лайки 16
Если Вы как и я с трудом разбираетесь в линукс системах и ваще тяжко воспринимаете что там написано, то есть крайне полезная вещь, глушилка wi fi сигнала. Существует их разное разнообразие, на алике да и не только на нем можно подобрать именно то что вам подходит. Выглядит оно примерно так:
Главное не покупайте сразу первый попавшийся, очень часто продавцы чтобы сэкономить деньги выпускают их под разные частоты, очень часто только под одну частоту. например только на 2,4 ГГц, или только под сети 2G, очень много «левака» и как правило не на дальние расстояния.
Ищите, читайте и выбирайте! Например на 1 фото, представлен подавитель на 5 антен, скорее всего это сети 2G, 3G, 4G, 5G. Можно купить и на 6 антен и на 12, под разные частоты, которые заглушать все вокруг в радиусе 100 метров. но такие и стоят. Поэтому изучите вопрос, если не хотите просто так «ввалить» деньги.
Это крайне полезное устройство, так как оно сможет не только от малолеток с блютуз колонками помочь, но и сможет вырубить блютуз наушники соседа, которые орут. Или например подавить сигнал со скрытой камеры в номере (если она работает по WiFI), или обезвредить дрон который следит за вами например над вашим участком на даче, заглушить какие нибудь прослушивающие или gps отслеживающие устройства.
Но помните Господа, далее «мопед не мой — я просто разместил объяву»:
«Формально в РФ нет закона, который полностью запрещал бы использовать подавители сотовой связи и GPS. Но зарегистрировать устройство в государственной комиссии по радиочастотам (ГКРЧ) необходимо. Если пользоваться незарегистрированной глушилкой, можно угодить под суд по ст. 13.4 КоАП РФ. Правда, штраф для физлиц гуманный – до 500 рублей. Но и устройство конфискуют. Юрлица могут «влететь» на сумму до 10 тыс. Тоже с конфискацией глушилки.»
p.s. на алике очень часто шляпу продают, и говорят что даже на расстоянии 1 метра ничего не работает, поэтому советую доехать все же до какого то магазина и на месте выбрать, проверить и принять решение)