Как добавить пользователя в группу на FreeBSD
При добавлении пользователей в отдельные группы можно просто изменять различные параметры учётной записи. Для этого нужно использовать команду PW . С помощью этого редактора на основе командной строки суперпользователь root может изменять пользователей и их группы в стандартизированной форме на FreeBSD. Такие как добавление, изменение и удаление пользователей и групп.
Root доступ необходим для редактирования системных файлов и выполнения команд. Войдите как root(su) или просто припишите sudo для всех команд, которые требуют привилегий суперпользователя.
Добавить нового пользователя в группу#
Добавить нового пользователя vasya в систему и добавить этого пользователя в группу clients.
pw useradd vasya -G clients Создание нового пользователя с привилегиями sudo в CentOS 8 [Краткое руководство]
Команда sudo служит механизмом для предоставления прав администратора, которые обычно доступны только пользователю root user, для обычных пользователей. Из этого руководства вы узнаете, как создать нового пользователя с привилегиями sudo в CentOS 8 без изменения файла /etc/sudoers на вашем сервере. Если вы хотите настроить привилегии sudo для существующего пользователя CentOS, перейдите в шагу 3.
Шаг 1 — Выполнение входа на ваш сервер
Выполните вход через подключение SSH на ваш сервер как root user:
Используйте IP-адрес или имя хоста вашего сервера вместо your_server_ip_address выше.
Шаг 2 — Добавление нового пользователя в систему
Используйте команду adduser для добавления нового пользователя в вашей системе:
Обязательно замените sammy на имя пользователя, которое вы хотите использовать.
Воспользуйтесь командой passwd для обновления пароля нового пользователя:
Не забудьте заменить sammy на имя созданного вами пользователя. Вам будет предложено ввести новый пароль дважды:
OutputChanging password for user sammy. New password: Retype new password: passwd: all authentication tokens updated successfully. Шаг 3 — Добавление пользователя в группу wheel
Воспользуйтесь командой usermod для добавления пользователя в группу wheel:
И снова не забудьте заменить sammy на имя пользователя, которому вы хотите предоставить привилегии sudo . По умолчанию в CentOS все участники группы wheel имеют полный набор привилегий sudo .
Шаг 4 — Тестирование доступа к sudo
Чтобы проверить, что новые разрешения sudo доступны, сначала нужно воспользоваться командой su для переключения с пользователя root user на новую учетную запись пользователя:
Используя нового пользователя, убедитесь, что вы можете использовать sudo , добавив sudo перед командой, которую вы хотите запустить с привилегиями суперпользователя:
Например, вы можете вывести список содержимого директории /root , которое обычно доступно только для root user:
При первом использовании sudo в сеансе вам будет предложено ввести пароль учетной записи данного пользователя. Введите пароль, чтобы продолжить:
Output[sudo] password for sammy: Примечание: это не запрос пароля root! Введите пароль пользователя с привилегиями sudo, а не пароль root.
Если ваш пользователь находится в соответствующей группе и вы ввели правильный пароль, команда с sudo будет запущена с правами root.
Заключение
В этом кратком руководстве мы создали новую учетную запись пользователя, добавили ее в группу wheel и предоставили доступ к sudo . Более подробную информацию по настройке сервера CentOS 8 см. в нашем руководстве по первоначальной настройке сервера CentOS 8.
Thanks for learning with the DigitalOcean Community. Check out our offerings for compute, storage, networking, and managed databases.
Добавление и удаление пользователей в CentOS 8
Для добавления или удаления пользователей на сервере с ОС Linux необходимо выполнить следующее. В этом руководстве мы расскажем, как создавать учетные записи пользователя, назначать права sudo и удалять пользователей на сервере CentOS 8.
Предварительные требования
В этом обучающем руководстве вы вошли на сервер CentOS 8 как пользователь non-root user, но с привилегиями sudo . Если вы вошли в систему как пользователь root user, то сможете удалить часть sudo всех следующих команд, но они будут работать в любом случае.
Добавление пользователей
В этом обучающем руководстве мы будем работать, как пользователь sammy . Вы можете выбрать имя пользователя по своему усмотрению.
Для добавления нового пользователя нажмите:
Далее вам нужно присвоить вашему пользователю пароль для входа в систему. Для этого воспользуйтесь командой passwd :
Вам будет предложено ввести пароль дважды, чтобы подтвердить его. Теперь ваш новый пользователь настроен и готов к работе!
Примечание. Если ваш сервер SSH не позволяет аутентификацию по паролю, вы не сможете войти в систему,используя новое имя пользователя. Подробную информацию о настройке аутентификации SSH по ключу для нового пользователя можно найти на шаге 5 Первоначальная настройка сервера с CentOS 8.
Предоставление привилегий sudo пользователю
Если ваш новый пользователь будет выполнять команды с привилегиями root (административные), вам нужно предоставить ему доступ к привилегиям sudo .
Для этого добавьте пользователя в группу wheel (предоставляет доступ sudo всем участникам по умолчанию).
Воспользуйтесь командой usermod для добавления пользователя в группу wheel:
Теперь ваш новый пользователь сможет выполнять команды с привилегиями администратора. Для этого добавьте sudo перед командой, которую хотите выполнить в качестве администратора:
Вам будет предложено ввести пароль учетной записи пользователя (не пароль root). После указания правильного пароля команда будет выполнена с привилегиями root.
Управление пользователями с привилегиями sudo
Несмотря на то, что вы можете добавлять и удалять пользователей из группы с помощью usermod , эта команда не отображает участников группы.
Чтобы увидеть, какие пользователи входят в группу wheel (и обладают привилегиями sudo ), используйте команду lid . lid обычно используется для отображения того, в какие группы входит пользователь, но, если к команде добавить флаг -g , то можно увидеть, какие пользователи входят в группу:
Output centos(uid=1000) sammy(uid=1001) Вы сможете увидеть имена пользователей и их UID, связанные с группой. Это можно использовать для подтверждения того, что ваши предыдущие команды были успешно выполнены, и пользователю были присвоены необходимые привилегии.
Удаление пользователей
Вы можете удалить учетную запись пользователя, которая больше не требуется.
Чтобы удалить пользователя с сохранением его файлов, используйте команду userdel :
Если вы хотите удалить домашнюю директорию пользователя вместе с учетной записью, добавьте флаг -r в userdel :
Используя эту команду, можно автоматически удалить пользователя из всех групп, куда он был добавлен, включая группу wheel , если применимо. Если, в дальнейшем, вы добавите пользователя с таким же именем, он будет добавлен в группу wheel заново и получит доступ sudo .
Заключение
Вы получили знания о том, как добавлять или удалять пользователей с сервера CentOS 8. Эффективное управление позволит вам разделять пользователей на группы и наделять их правами доступа, необходимыми для решения поставленных задач.
Вы можете настроить конфигурацию вашего сервера CentOS 8 для использования с любым, необходимым вам, программным обеспечением, например, с веб-стеками LAMP или LEMP.
Thanks for learning with the DigitalOcean Community. Check out our offerings for compute, storage, networking, and managed databases.
Как добавить пользователя в группу Linux
Рассказываем о группах в системе Linux и о том, как добавить в них пользователей.
Основные группы в Linux
В операционных системах на базе Linux выделяют определенный набор групп, который является основой:
- adm — группа администратора, позволяющая его участникам читать логи в соответствующих директориях.
- cdrom — группа пользователей, которым разрешено пользоваться дисковым приводом.
- wheel — группа, участникам которой можно выполнять команду sudo, то есть выполнять действия от лица администратора-суперпользователя.
- plugdev — те пользователи, что находятся в этой группе, могут монтировать внешние накопители: флешки и жесткие диски.
- sys — это группа, участники которой имеют полный доступ к исходному коду ядра системы и данным в файлах include.
- games — игры, запущенные пользователям из этой группы, могут писать в систему настройки и прочие данные.
- list — группа пользователей, которым разрешено просматривать сообщения, которые хранятся в директории /var/mail.
- proxy — в эту группу добавляют прокси-серверы. Участникам этой группы запрещено записывать файлы на жесткий диск компьютера.
- src — пользователи, находящиеся в этой группе могут изменить любой файл в директории /usr/src.
- disk — аналог получения root-прав.
Это не все группы, существующие в Linux по умолчанию — есть и другие варианты. Более того, пользователь может создавать свои группы и выдавать им определенные права. Но сейчас не об этом. Разберемся в том, как все-таки добавить пользователя в определенную группу.
Добавляем пользователя в группу с помощью приложений
В зависимости от оболочки, по умолчанию в дистрибутиве могут быть установлены разные утилиты для управления пользователями и группами. Я расскажу о двух наиболее популярных и удобных. О том, как их установить и как ими пользоваться.
Gnome
В системных инструментах рабочего стола Gnome есть программа для работы с пользователями и группами. Покажу, как использовать ее на примере дистрибутива Ubuntu 18.04. Чтобы ее установить:
- Открываем общий список программ, установленных в вашем дистрибутиве.
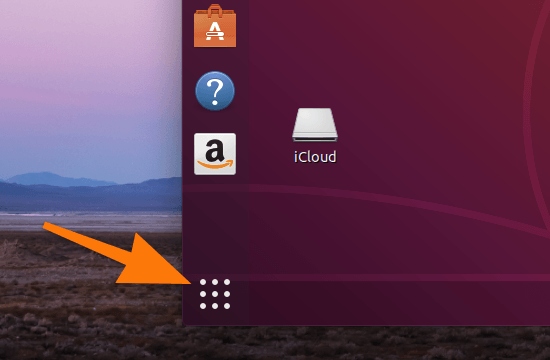
На рабочем столе есть вот такая кнопка, где расположены все загруженные в систему программы. В KDE же есть аналог меню «Пуск» из Windows с таким же списком
- Ищем среди приложений терминал и запускаем его.
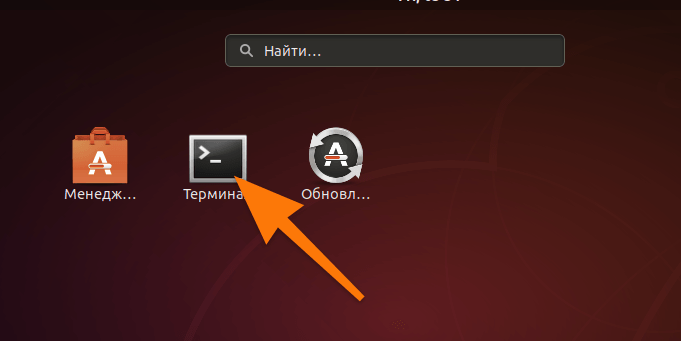
Нам нужен терминал. В Gnome он так и называется. В KDE вы можете наткнуться на другой вариант: QTerminal. Суть одна и та же
- В терминал вводим команду: sudo apt-get install -y gnome-system-tools.
Такая команда сработает только в дистрибутивах, где используется пакетный менеджер apt. Это касается Ubuntu и других производных от Debian (нужно уточнять). В Fedora, например, вместо apt-get нужно писать yum, а в Arch Linux — pacman -s.
- Затем вводим пароль администратора.
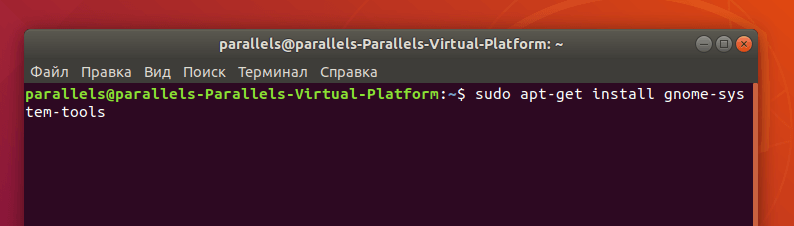
Пока будете вводить пароль, помните, что он не отображается, и его нужно набирать вслепую
- После окончания установки заходим в список приложений, ищем там программу «Пользователи» и запускаем ее.
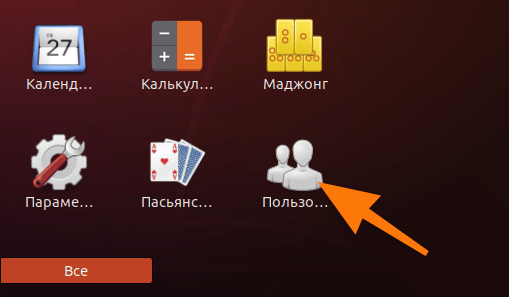
В списке программ должна появиться вот такая программа
- В появившемся интерфейсе нажимаем на кнопку «Управление группами».
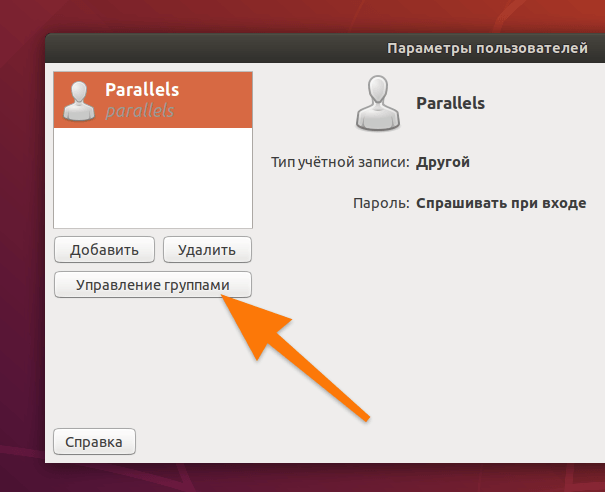
Выбирать конкретного пользователя перед этим не нужно
- В открывшемся списке выделяем группу, в которую хотим добавить пользователя и нажимаем на кнопку «Свойства».
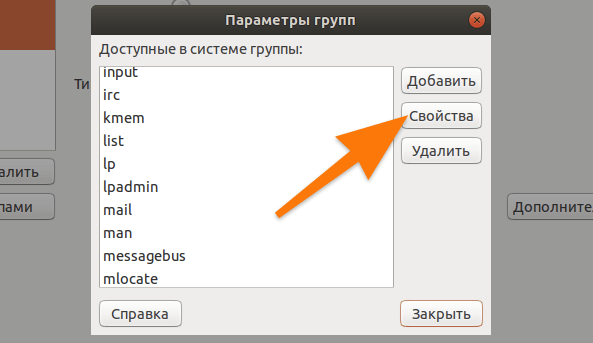
Нужная нам кнопка расположена в боковой панели справа
- Потом ставим галочки напротив пользователей, которых хотим добавить в группы, в блоке настроек «Члены группы».
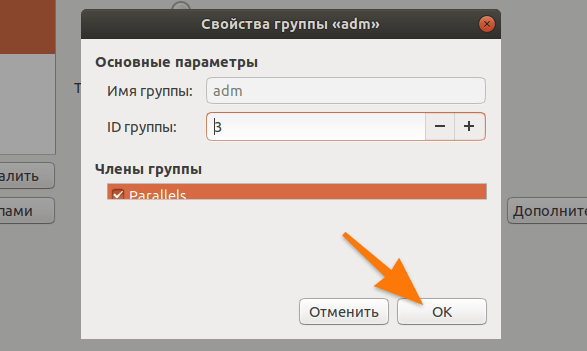
У меня тут есть небольшой изъян с отображением. По идее этот список должен выглядеть более наглядно
- На этом все.
LXQT
Если в вашем дистрибутиве установлена оболочка LXQT (это Lubuntu, например) или вы просто хотите использовать компоненты из этой оболочки для управления пользователями, то можно проделать следующее:
- Для начала подключим репозиторий с компонентами рабочего стола LXQT. Если этого не сделать, то загрузить программы, связанные с оболочкой просто не получится. Для этого открываем терминал и вводим туда команду sudo add-apt-repository ppa:lubuntu-ppa/ppa.
- Дожидаемся ее завершения. Затем вводим команду sudo apt-get update, чтобы обновить список новым репозиторием и его содержимым.
- После этого вписываем команду sudo apt-get install lxqt-admin. Она установит утилиту для управления пользователями из оболочки LXQT.
- По умолчанию она может не появиться в списке установленных программ, и для ее запуска придется ввести в терминал команду lxqt-admin-user.
- Перед нами появится графический интерфейс программы. В нем ищем вкладку «Группы» и переходим туда.
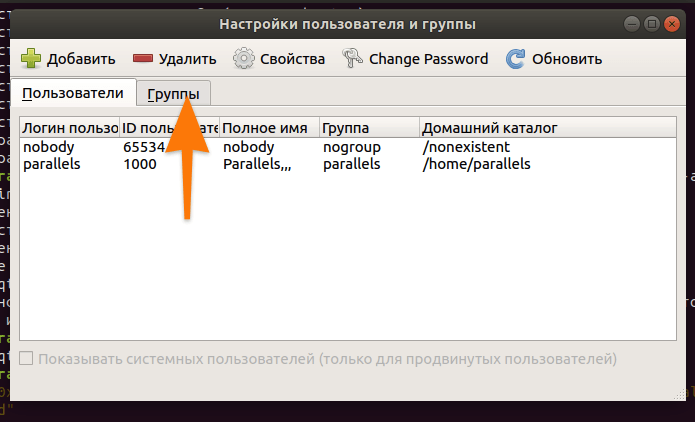
Как видите, интерфейс мало чем отличается от стандартного
- Затем выбираем одну из групп, в которую хотим добавить пользователя, и кликаем по ней дважды.
- Потом ставим галочку напротив пользователя, которого хотим добавить в выбранную группу и нажимаем ОК.
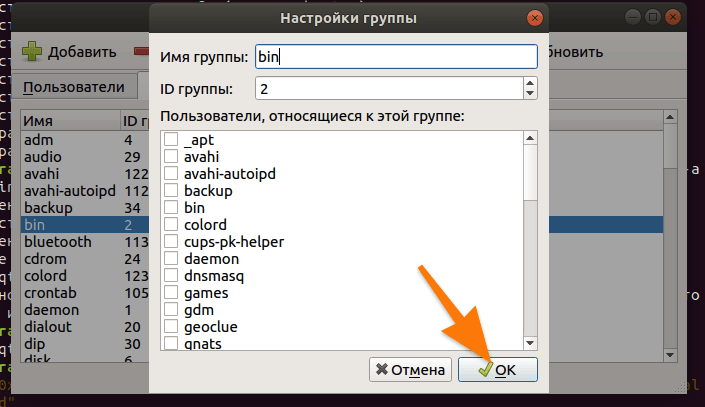
Тут интерфейс попроще и работает нормально
- На этом все.
Добавляем пользователя в группу с помощью терминала
Вышеперечисленные методы работают и подходят большинству, но они привязывают к определенным оболочкам и программам, которые еще нужно установить. А не каждому хочется загружать на свой компьютер лишние приложения. И этого можно избежать, если использовать универсальный и самый гибкий инструмент управления дистрибутивами Linux — терминалом.
Функции управления пользователями и группами идентичны во всех дистрибутивах Linux, поэтому дальнейшие инструкции можно применять хоть в Ubuntu, хоть в Slackware. Разницы не будет.
Для управления пользователями используется команда usermod. Помимо нее в командную строку вписывают дополнительные параметры, а также название группы и имя пользователя.
Вот, например, команда для добавления пользователя parallels в группу wheel: sudo usermod -a -G wheel parallels.
sudo — это запуск с правами администратора, usermode — сама команда, -а — опция, которая добавляет пользователя в дополнительные группы, не удаляя из других, -G — опция, которая организует данные пользователя в добавочных группах, wheel — название группы, parallels — имя пользователя.
Если использовать опцию -g вместе двух других, то пользователь попадет в группу и зацепит с собой все файлы, директории и прочие связанные с ним данные.
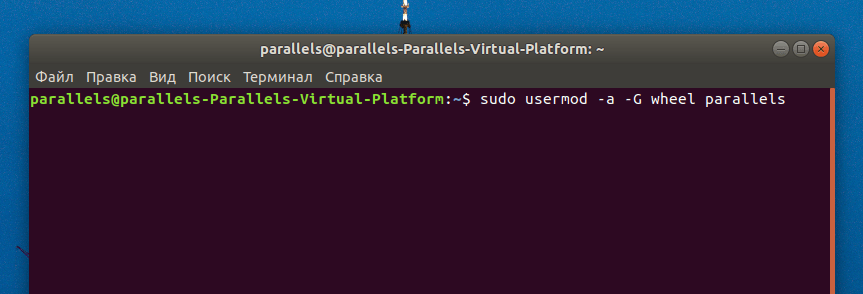
Вот как такая команда может выглядеть в терминале
После добавления пользователя в группу можно проверить, оказался он там или нет. Для этого введем в терминал команду id и имя пользователя. После этого в командной строке отобразится список всех групп, в которых числится пользователь.
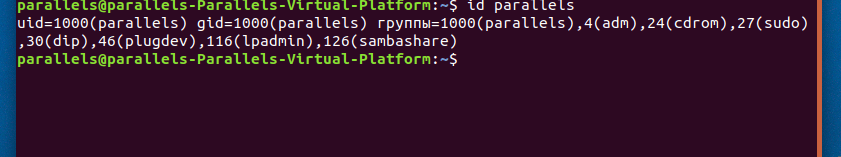
Вот как может выглядеть выдача команды id