Аналоги Npcap
Библиотека захвата пакетов для современных версий Windows. Быстрый, безопасный и совместимый преемник WinPcap.
Функции:
— Поддержка Windows 10
— Работает в Windows 7 и более поздних версиях, используя новый API NDIS 6 Light-Weight Filter (LWF). Кроме того,
— Драйвер подписан сертификатом EV и подписан Microsoft, поэтому он работает даже с более строгими требованиями к подписи драйверов в Windows 10 1607.
— Только администраторы могут прослушивать пакеты, поэтому доступ может быть ограничен
— Включает функции безопасности Windows ASLR и DEP, подписан драйвер, библиотеки DLL и исполняемые файлы для предотвращения взлома.
— Включает в себя Loopback Packet Capture для перехвата петлевых пакетов (передачи между службами на одном компьютере) с помощью платформы фильтрации Windows (WFP).
— После установки создает адаптер с именем Npcap Loopback Adapter.
— Позволяет пользователям Wireshark, выбирать этот адаптер для захвата, где можно увидеть весь петлевой трафик и другие не петлевые адаптеры, необходимо ввести команду «ping 127.0.0.1» (IPv4) или «ping :: 1» (IPv6).
— Возможность отправлять петлевые пакеты, используя технику ядра Winsock (WSK).
— Дает возможность полностью удалить заголовок Ethernet пакета и вводит полезную нагрузку в стек Windows TCP/IP.
— Для приложений, которые еще не используют расширенные функции Npcap, можно установить в «режиме совместимости с WinPcap». Это заменит любую существующую установку WinPcap.
— Npcap может сосуществовать вместе с WinPcap, если режим совместимости не выбран.
Что это за программа WinPcap и нужна ли она?

Всем привет Сегодня поговорим о такой программе как WinPcap, что это такое и зачем оно нужно. Есть специальные программы, которые работают с сетью. Не с интернетом, а именно с сетью. Ну а сеть может быть как интернет, так и локальная.
WinPcap является основой для такого софта, и без нее никак они работать не будут. Поэтому с одной стороны WinPcap это программа, а с другой это компонент, который необходим для других программ. Например известная в узком кругу программа Wireshark для слежки за трафиком, такие программы называются снифферами. Компонент WinPcap позволяет смотреть что и кому шлют, ну это если очень образно сказать
WinPcap устанавливает в Windows свой драйвер, который и используют другие программы. Именно драйвер позволяет работать сетевому интерфейсу WinPcap надежно и четко.
WinPcap сидит в такой папке как:
C:\Program Files (x86)\WinPcap

Там присутствует три файла, это лог, консольный компонент управления и Uninstall.exe, который служит для деинсталляции программы.
Почему у вас установлен WinPcap? Тут есть несколько версий, возможно что ваш компьютер является рабочим и данное ПО уже было установлено, соответственно его удалять не нужно. Также некоторые программы могут в автоматическом режиме скачать и установить WinPcap, так как это просто необходимо для их работы.
Интересно то, что поддерживается работа даже в Windows 95, 98, конечно я не уверен что работает там все прям уж отлично, но тем не менее такое заявление от разработчиков есть.
Среди минусов — не все сетевое оборудование может нормально подружится с драйвером WinPcap, особенно это или очень древние устройство или самое современно и навороченное
Вообще ничего не понятно? Ну давайте, я попробую еще проще. WinPcap это такая штука, через которую проходит сеть, в которой может идти как просто сеть между компами так и интернет. Данная сеть — это пакеты, которые передаются между компьютерами, вот именно эти пакеты может перехватывать WinPcap и давать какой-то программе, которая уже будет что-то с ними там делать. Ну как-то так, надеюсь уже точно понятно
То есть, если для вас это все незнакомо и вы никаким специальным сетевым софтом не пользуетесь, то возможно что WinPcap стоит удалить? Но опять же, а если какой-то проге он нужен? Обычно Офису, играм, самой Windows, браузерам, в общем обычному софту WinPcap и близко не нужен. Это только для сетевого софта, которым еще нужно уметь пользоваться. Некоторые хакерские утилиты требуют наличия в системе WinPcap.
Как удалить WinPcap с компьютера полностью?
Для удаления вы можете использовать продвинутую программу Revo Uninstaller, которая удаляет не только программу но и весь мусор после нее. Ну это так, как хотите, мое дело предложить
Ну а в самой Windows удалить легко — нажимаете на Пуск, выбираете Панель управления:

Потом находим значок Программы и компоненты:

И в списке установленных программ смотрим, где там стоит WinPcap, находим его и нажимаем правой кнопкой, где выбираем Удалить:

Дальше появится окошко, там нажимаем кнопку Uninstall:

И WinPcap удалится просто мгновенно, о чем будет написано в следующем окошке:

Вот и все, WinPcap удален с компа вашего. Надеюсь что я нормально все тут написал и вам все понятно о программе WinPcap? Мне теперь осталось пожелать вам удачи
HackWare.ru
Этичный хакинг и тестирование на проникновение, информационная безопасность
Взлом Wi-Fi без пользователей в Windows (с использованием Wireshark и Npcap для захвата PMKID)
Npcap — это WinPcap для Windows 10
Npcap — это проект от программистов Nmap, это библиотека предназначенная для сниффинга (и отправки) пакетов, создана для работы в Windows. Она основывается на библиотеках WinPcap/Libpcap, но у неё улучшена скорость, портативность и безопасность. По своей сути, Npcap — это новая версия WinPcap, с новыми функциями и поддержкой современных версий Windows 10.
Классический WinPcap умеет захватывать сырые фреймы 802.11, но поддерживает только одно аппаратное решение — AirPcap. Npcap также умеет захватывать сырые фреймы 802.11, но поддерживает различные беспроводные карты.
Также в комплекте с Npcap идут сопутствующие утилиты, умеющие переводить беспроводные карты в режим монитора в Windows (если драйвер это поддерживает).
Режим монитора в Windows
Как и в Linux, в Windows можно переводить многие беспроводные карты, которые поддерживают режим монитора в Linux, в Monitor Mode. Например, это работает для многих Alfa. Но имеется сразу несколько проблем:
- программы из пакета Aircrack-ng не умеют работать с этими интерфейсами — то есть с помощью Airodump-ng невозможно захватить никакие данные
- практически нет программ, умеющих делать беспроводные инъекции, то есть нет возможности выполнять самые популярные атаки.
Тем не менее имеется более или менее рабочая связка, а именно: Wireshark умеет через Npcap переводить беспроводные интерфейсы в режим монитора и захватывать сырые фреймы Wi-Fi сетей (по крайней мере в официальной документации Npcap так написано). Опять же, невозможно делать беспроводные инъекции, но… В атаках без клиентов (подробности здесь и здесь) нам и не нужно делать беспроводные инъекции, для захвата PMKID нужен режим монитора, а также второй беспроводной интерфейс, с которого будет делаться обычная попытка подключения (с любым паролем).
Как установить Npcap для захвата сырых Wi-Fi фреймов
Итак, нам нужен сам Npcap. Скачать его можно здесь (это официальный сайт).
Обратите внимание, что Npcap и WinPcap не должны быть одновременно установлены. Поэтому если у вас уже есть WinPcap, предварительно удалите его. Npcap полностью заменяет WinPcap и имеет дополнительные возможности. Если вы удалите WinPcap во время установки Npcap, то когда появится запрос, перезагрузить ли компьютер сейчас, выберите ручную перезагрузку, чтобы завершить установку Npcap.
Хотя это нигде не написано, но для Npcap, видимо, нужен Microsoft Visual C++ Redistributable 2013.
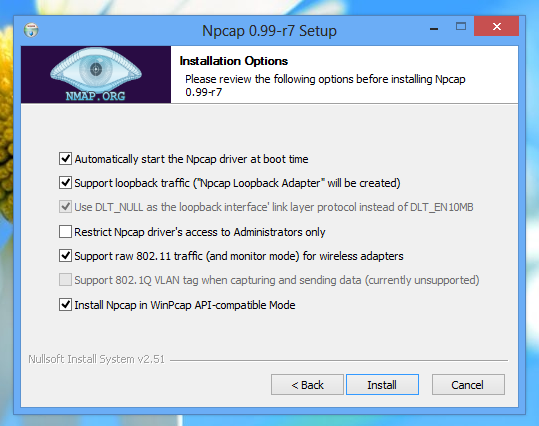
При установке Npcap, выберите опции:
- Support raw 802.11 traffic
- Install Npcap in WinPcap API-compatible Mode
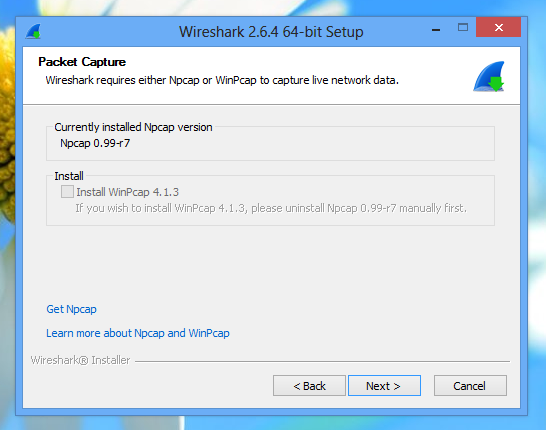
Нам также нужна программа Wireshark, которую можно скачать здесь. Если Npcap установлен правильно, то опция с предложением установить WinPcap должна быть неактивной:
Для работы с беспроводными картами в режиме монитора, Npcap использует интерфейс «Native 802.11 WLAN», который является устаревшим в Windows 10. И хотя есть подтверждения, что в Windows 10 ещё можно использовать Native 802.11 WLAN, лично у меня что-то не заладилось. Поэтому можете попробовать всё это установить в Windows 8. Я сам попробовал — установил Windows 8 в виртуальную машину, но у меня всё равно не получилось.
Также вам могут понадобиться драйверы для вашей беспроводной карты, например, для Alfa я скачивал драйверы здесь: alfa.com.tw/files/?dir=%5B1%5D%20WiFi%20USB%20adapter
Примеры адаптеров протестированных авторами программы: https://secwiki.org/w/Npcap/WiFi_adapters
Как захватить PMKID в Windows
Подключите ваш Wi-Fi адаптер.
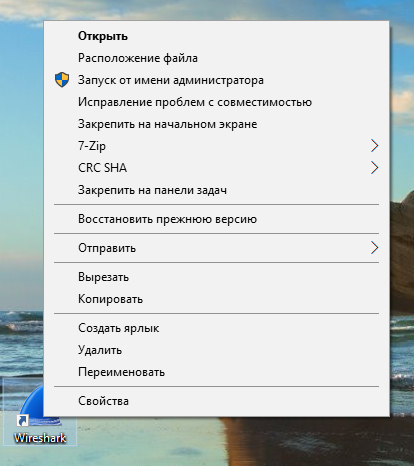
Запустите от администратора Wireshark:
Теперь найдите меню Capture и выберите там Options:

Если ваша карта поддерживает режим монитора и если до этого вы установили всё правильно, то у вас в столбце Monitor Mode напротив беспроводных интерфейсов должен стоять чекбокс.
У меня для моих карт он есть (как вы можете увидеть на скриншоте), но как только я ставлю галочку, она исчезает. Я перепробовал три Wi-Fi адаптера с разными чипсетами, пробовал виртуальные машины, пробовал на реальном компьютере, даже специально установил Windows 8 и попробовал там. Результат всегда один и тот же — галочка сразу пропадает. Можно начать сомневаться, работает ли это вообще, но здесь авторы очень уверенно пишут что работает.
Поэтому будем исходить из того, что у вас также это сработало.
Чтобы точка доступа отправила первое сообщение рукопожатия с PMKID, необходимо подключиться к ней с другого беспроводного интерфейса — пароль можно выбрать любой, поскольку пароль не влияет на первое сообщение рукопожатия.
После того, как будут захвачены данные, отфильтровать нужный фрейм можно прямо в Wireshark, для этого используйте фильтр (подробности по работе с беспроводными фреймами смотрите в статье «Как извлечь рукопожатия из файла захвата с несколькими рукопожатиями»):
(wlan.fc.type_subtype == 0x08 || wlan.fc.type_subtype == 0x05 || (eapol && wlan.rsn.ie.pmkid))
После извлечения PMKID, его можно начать брут-форсить прямо в Windows, в Aircrack-ng (как показано здесь) или в Hashcat (как показано здесь).
Как перевести Wi-Fi адаптер в режим монитора в Windows
Если у вас тоже возникли проблемы с захватом сырых Wi-Fi фреймов, то в качестве утешительного приза, можете перевести свою Alfa в режим монитора в Windows — с этим никаких проблем нет. Проблема в том, что какое-либо применение этого режима монитора отсутствует полностью: Airodump-ng эти интерфейсы не понимает. И даже Wireshark, которая вроде как работает с Npcap, не понимает этот режим монитора — нужно, чтобы она сама перевела карту в режим монитора.
Поэтому, для тех, у кого как у меня ничего не получилось, этот режим монитора достаётся в качестве утешительного (и бесполезного) приза.
Чтобы его включить, откройте командную строку от администратора и перейдите в папку C:\Windows\System32\Npcap\:
cd C:\Windows\System32\Npcap\
Посмотрите имена беспроводных интерфейсов:
netsh wlan show interfaces
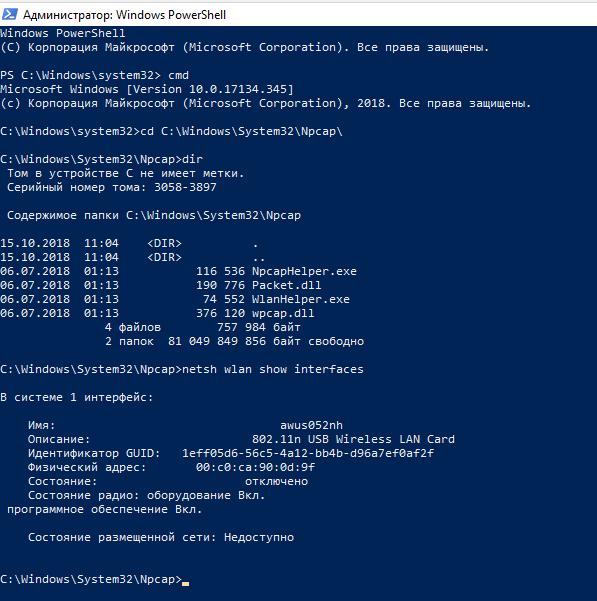
Мой интерфейс я переименовал в awus052nh, по умолчанию он может называться «Беспроводная сеть» или как-то похоже. Как написано в справке, программа WlanHelper.exe должна понимать и Имя интерфейса и Идентификатор GUID, который показан на пару строк пониже. Но у меня WlanHelper.exe категорически не принимает Имя интерфейса, появляется ошибка
Error: makeOIDRequest::strAdapterGUID error, the adapter name is incorrect. Failure
Хотя работа Идентификатором GUID протекает нормально.
Поэтому в последующих командах вместо имени я буду использовать именно Идентификатор GUID (замените его на свой).
Чтобы просмотреть текущий режим монитора введите:
WlanHelper.exe 1eff05d6-56c5-4a12-bb4b-d96a7ef0af2f mode
Чтобы перевести в режим монитора:
WlanHelper.exe 1eff05d6-56c5-4a12-bb4b-d96a7ef0af2f mode monitor
WlanHelper.exe 1eff05d6-56c5-4a12-bb4b-d96a7ef0af2f mode
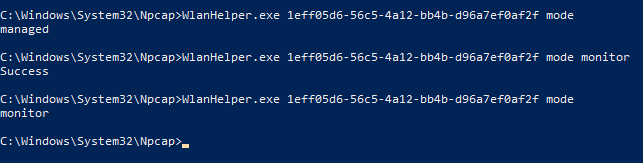
Настолько же просто, насколько и бесполезно…
Заключение
Как я уже сказал, у меня не получилось захватить PMKID. Если у кого-то получится по этой инструкции — просьба написать в комментарии. Возможно, кто-то увидел, что именно мной было сделано неправильно и почему Wireshark не может использовать режим монитора? Буду благодарен любым советам.
Дополнение
Разрешил свою проблему с тем, что в Windows Wi-Fi адаптеры не переводятся в режим монитора. Помог совет от посетителя на англоязычной версии этой статьи:
Удалить 2 dll: wpcap.dll, Packet.dll в C:\WINDOWS\System32 и в C:\WINDOWS\SysWOW64. (возможно, whireshark перестанет работать; тогда удалить wireshark с winpcap, установить npcap, установить vc++2013, установить wireshark).
Проблема была решена удалением лишних файлов wpcap.dll и Packet.dll в C:\WINDOWS\System32 и в C:\WINDOWS\SysWOW64, эти файлы оставил только в папках C:\Windows\SysWOW64\Npcap\ и C:\Windows\System32\Npcap\.
Один Wi-Fi адаптер теперь нормально переводится в режим монитора и захватывает любые фреймы. Правда, у меня не получается переключить канал — он работает только на 1м канале. При переключении пишет «Успех», но при проверке канала вновь оказывается, что работает на 1м канале.
Второй Wi-Fi адаптер после перевода в режим монитора вызывает синий экран смерти — проблема именно в драйвере адаптера (имя файла вызвавшего ошибку выводится на синем экране).
Можно копать дальше и разбираться с проблемами — как будет время, продолжу возиться. Но всё-таки в Linux всё намного проще и стабильнее.
Связанные статьи:
- Взлом Wi-Fi без пользователей (92.2%)
- Взлом Wi-Fi без пользователей в Aircrack-ng (92.2%)
- Повышение эффективности аудита безопасности Wi-Fi: новые инструменты, хеш и техники (92.2%)
- Аудит безопасности Wi-Fi с Hashcat и hcxdumptool (92.2%)
- Автоматический захват рукопожатий и PMKID от всех точек доступа (70%)
- Как быстро узнать пароль от Wi-Fi рядом (без режима монитора) (RANDOM — 51.6%)
факультете информационной безопасности от GeekBrains? Комплексная годовая программа практического обучения с охватом всех основных тем, а также с дополнительными курсами в подарок. По итогам обучения выдаётся свидетельство установленного образца и сертификат. По этой ссылке специальная скидка на любые факультеты и курсы!
Npcap 1.10

Npcap — это продвинутый программный инструмент для захвата пакетов и прослушивания сети, созданный проектом Nmap. Это легкая, но мощная платформа, которая предлагает пользователям возможность выполнять анализ и мониторинг сетевого трафика в режиме реального времени в операционных системах Windows.
Npcap предоставляет пользователям множество функций, включая возможность захвата и анализа сетевых пакетов в режиме реального времени, фильтрацию захваченного трафика, поддержку захвата замыкания на себя, а также возможность захвата и воспроизведения трассировок пакетов, не влияя на работу сети.
Кроме того, Npcap поддерживает различные сетевые протоколы, такие как Ethernet, ARP, TCP, UDP и ICMP. Кроме того, Npcap может сосуществовать с другими инструментами захвата пакетов в системе, что делает его более гибким решением для сетевых администраторов.
Программный инструмент использует WinPcap-совместимый API и драйвер для обеспечения переносимости между различными версиями Windows. Таким образом, Npcap — это надежная платформа, подходящая для пользователей, которым необходим анализ сетевого трафика в режиме реального времени, отладка сети или анализ вредоносных программ.
- Плюсы:
-
- — Легкое программное обеспечение для захвата пакетов и сетевого анализа
- — Поддерживает различные сетевые протоколы, такие как TCP, UDP, ICMP и т. Д.
- — Возможность фильтрации захваченного трафика для уменьшения количества ложных срабатываний
- — Поддерживает захват обратной связи без вмешательства в работу системы
- — Доступно только для операционной системы Windows
- — Нет поддержки протоколов, отличных от IP, таких как IPX и NetBEUI
Обзор
Npcap это программное обеспечение Shareware в категории (2), разработанная Nmap Project.
Проверяли обновления 6 974 раз пользователями нашего клиентского приложения UpdateStar в прошлом месяце.
Последняя версия Npcap-1.10, выпущенный на 30.01.2021. Первоначально он был добавлен в нашу базу данных на 24.09.2016.
Npcap работает на следующих операционных системах: Windows. Загружаемый файл имеет размер 0,8MB.
Npcap не был оценен нашими пользователями еще.