Для чего использовать OpenVPN

OpenVPN — одна из самых распространенных реализаций технологии VPN, которую, в основном, используют для организации доступа к внутренним корпоративным сетям. По сравнению с другими протоколами, например, SSTP, Wireguard, SoftEther, он более удобный, эффективный, надёжный и стабильный. Распространяется с открытым исходным кодом, что вызывает ещё большее доверие у пользователей. Также не все поддерживают , а OpenVPN работает на большом количестве платформ: Windows, macOS, iOS, Android, Linux, на маршрутизаторах, FreeBSD, OpenBSD, NetBSD и даже Solaris, в том числе, и на мобильных. Самым новым реализациям VPN он может проигрывать в скорости, и то, лишь при использовании . Но эта проблема решается, так как OpenVPN работает и с более быстрым UDP подключением. Примечание. TCP (Transmission Control Protocol) и UDP (User Datagram Protocol) — протоколы транспортного уровня, которые отвечают за передачу данных в интернете. Безопасность OpenVPN обеспечивается с помощью шифрования и аутентификации посредством библиотеки OpenSSL, ключей шифрования и шифров высокого уровня. В 2017 году VPN Private Internet Access провела аудит безопасности Open VPN, в результате которого разработчики протокола исправили найденные баги и уязвимости. Так что после 2017 года Open VPN стал ещё безопаснее.
Как работает OpenVPN
OpenVPN используется для создания защищённого соединения между и . VPN может иметь широкий спектр применения. Один из самых типичных примеров — использование VPN для корпоративной работы, с целью обеспечить безопасность подключения к корпоративной сети удаленно работающих сотрудников или объединить целые здания и офисы географически распределенные в единую сеть. Также VPN защищает обычного пользователя, использующего публичную сеть . Ведь такие сети часто не безопасны и использовать их рискованно. Еще один из вариантов — обход блокировок различных ресурсов. Например, чтобы заходить на привычные для нас сайты, например, ВКонтакте, на Украине или в Китае нужно использовать VPN. OpenVPN — наиболее удобная реализация VPN, которая позволяет решать те же задачи, плюс имеет дополнительные возможности. Например, позволяет усовершенствовать процедуру авторизации и аутентификации пользователя за счёт привлечения сторонних плагинов и скриптов. Также, OpenVPN можно использовать, чтобы легко соединить два хоста или сети безопасным туннелем типа «точка — точка». В этом формате OpenVPN может работать со статическими ключами ( key), без сертификатов. Кроме того, эти ключи генерирует сам OpenVPN. Идентификация осуществляется по ключу, адреса хостов никак не учитываются. Благодаря этой возможности, OpenVPN удобен для соединений с хостами без статического адреса и хостами за NAT.
Как начать работу с OpenVPN
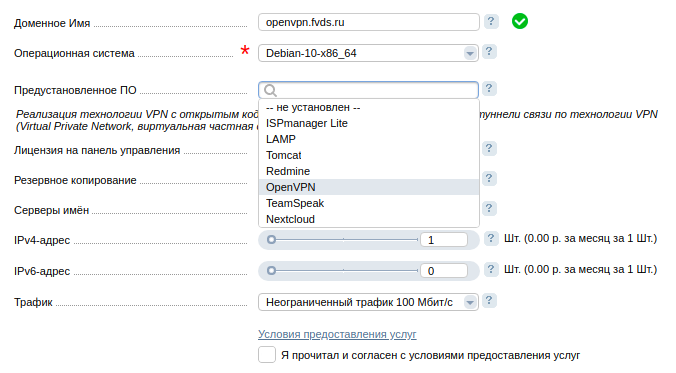
Установка и настройка OpenVPN может вызвать сложности, но если действовать по инструкциям, то особого труда не составит провести настройку как на стороне сервера, так и на стороне клиента. Мы решили упростить задачу и реализовали рецепт, который вы можете установить на сервер вместе с ОС. Для этого нужно выбрать в пункте Предустановленное ПО — OpenVPN . Рецепт проведет установку ПО, необходимого для работы OpenVPN и проведет первоначальную настройку. Подробнее про установку рецепта мы написали в этой статье.
Этот материал был полезен?
Да Нет Неактуально Недостоверно Непонятно
Как удалить openvpn
Подлинный файл является одним из компонентов программного обеспечения Hotspot Shield, разработанного AnchorFree .
OpenVPN — это аббревиатура от OpenVPN Daemon
Openvpn.exe — это исполняемый файл (программа) для Windows. Расширение имени файла .exe — это аббревиатура от англ. слова executable — исполнимый. Необходимо запускать исполняемые файлы от проверенных производителей программ, потому что исполняемые файлы могут потенциально изменить настройки компьютера или нанести вред вашему компьютеру. Бесплатный форум с информацией о файлах может помочь вам разобраться является ли openvpn.exe вирусом, трояном, программой-шпионом, рекламой, которую вы можете удалить, или файл принадлежит системе Windows или приложению, которому можно доверять.
Вот так, вы сможете исправить ошибки, связанные с openvpn.exe
- Используйте программу Настройщик Windows, чтобы найти причину проблем, в том числе и медленной работы компьютера.
- Обновите программу OpenVPN Daemon. Обновление можно найти на сайте производителя (ссылка приведена ниже).
- В следующих пунктах предоставлено описание работы openvpn.exe.
Информация о файле openvpn.exe
Описание: openvpn.exe не является необходимым для Windows. Openvpn.exe находится в подпапках «C:\Program Files». Известны следующие размеры файла для Windows 10/11/7 690,176 байт (8% всех случаев), 510,464 байт и еще 98 варианта .
Это не файл Windows. Приложение не видно пользователям. Процесс использует порт, чтобы присоединится к сети или интернету. Поэтому технический рейтинг надежности 50% опасности.
Издатель программного обеспечения Expressvpn обеспечивает прямую поддержку (expressvpn.com). В случае проблем с openvpn.exe, Вы можете удалить всю программу ExpressVPN или Hotspot Shield, используя Панель управления Windows, или проверьте существует ли более новая версия.
- Если openvpn.exe находится в подпапках «C:\Users\USERNAME», тогда рейтинг надежности 79% опасности. Размер файла 730,624 байт (37% всех случаев), 799,232 байт, 677,688 байт, 883,072 байт или 745,824 байт. Это не файл Windows. Приложение не видно пользователям. Процесс слушает или шлет данные на открытые порты в сети или по интернету.
Издатель программного обеспечения Saferweb обеспечивает прямую поддержку (support.saferweb.com). В случае проблем с openvpn.exe, Вы можете удалить всю программу SaferWeb или OpenVPN 2.3.6-I603, используя Панель управления Windows, или проверьте существует ли более новая версия. - Если openvpn.exe находится в подпапках Windows для хранения временных файлов, тогда рейтинг надежности 84% опасности. Размер файла 799,232 байт (83% всех случаев) или 730,624 байт. Приложение не видно пользователям. Процесс использует порт, чтобы присоединится к сети или интернету. Это не системный файл Windows.
- Если openvpn.exe находится в подпапках C:\Windows, тогда рейтинг надежности 89% опасности. Размер файла 799,232 байт (60% всех случаев), 876,544 байт или 510,464 байт.
Важно: Некоторые вредоносные программы маскируют себя как openvpn.exe, особенно, если они расположены в каталоге c:\windows или c:\windows\system32. Таким образом, вы должны проверить файл openvpn.exe на вашем ПК, чтобы убедиться, что это угроза. Мы рекомендуем Security Task Manager для проверки безопасности вашего компьютера.
Комментарий пользователя
Пока нет комментариев пользователей. Почему бы не быть первым, кто добавить небольшой комментарий и одновременно поможет другим пользователям?
44 пользователей спрашивали про этот файл. Один пользователь оценил, как нейтральный.
Лучшие практики для исправления проблем с openvpn
Аккуратный и опрятный компьютер — это главное требование для избежания проблем с openvpn. Для этого требуется регулярная проверка компьютера на вирусы, очистка жесткого диска, используя cleanmgr и sfc /scannow, удаление программ, которые больше не нужны, проверка программ, которые запускаются при старте Windows (используя msconfig) и активация Автоматическое обновление Windows. Всегда помните о создании периодических бэкапов, или в крайнем случае о создании точек восстановления.
Если у вас актуальные проблемы, попробуйте вспомнить, что вы делали в последнее время, или последнюю программу, которую вы устанавливали перед тем, как появилась впервые проблема. Используйте команду resmon, чтобы определить процесс, который вызывает проблемы. Даже если у вас серьезные проблемы с компьютером, прежде чем переустанавливать Windows, лучше попробуйте восстановить целостность установки ОС или для Windows 8 и более поздних версий Windows выполнить команду DISM.exe /Online /Cleanup-image /Restorehealth. Это позволит восстановить операционную систему без потери данных.
Следующие программы могут вам помочь для анализа процесса openvpn.exe на вашем компьютере: Security Task Manager отображает все запущенные задания Windows, включая встроенные скрытые процессы, такие как мониторинг клавиатуры и браузера или записей автозагрузки. Уникальная оценка рисков безопасности указывает на вероятность процесса быть потенциально опасным — шпионской программой, вирусом или трояном. Malwarebytes Anti-Malware определяет и удаляет бездействующие программы-шпионы, рекламное ПО, трояны, кейлоггеры, вредоносные программы и трекеры с вашего жесткого диска.
openvpn сканер
Security Task Manager показывает все запущенные сервисы Windows, включая внедренные скрытые приложения (например, мониторинг клавиатуры или браузера, авто вход). Уникальный рейтинг надежности указывает на вероятность того, что процесс потенциально может быть вредоносной программой-шпионом, кейлоггером или трояном.
Бесплатный aнтивирус находит и удаляет неактивные программы-шпионы, рекламу, трояны, кейлоггеры, вредоносные и следящие программы с вашего жесткого диска. Идеальное дополнение к Security Task Manager.
Инструмент ремонта ПК бесплатное сканирование, очистка, восстановление и оптимизация вашей системы.
УДАЛЕННЫЙ РАБОЧИЙ СТОЛ WINDOWS ЧЕРЕЗ СОЕДИНЕНИЕ OPENVPN
Удаленный доступ к ПК Windows с серым IP через OpenVPN и RDP
С нашей системой VPNKI можно получить удаленный доступ к компьютеру через Интернет прямо сейчас! С любым оператором связи и IP адресом.
Бесплатный тестовый период — 14 дней!
Для этого не нужны никакие дополнительные программы на вашем ПК. Однако, именно в данном примере мы будем использовать одну программу — OpenVPN. Это VPN клиент для многих операционных систем и, в частности, для Windows.
В других случаях, вы можете использовать штатные VPN клиенты, встроенные в ОС Windows и работающие по протоколам PPTP, L2TP/IPsec, IKEv2/IPsec, SSTP.
Лирическое отступление
Если вы впервые настраиваете свою систему то вам, вероятно, будет важно знать ту последовательность действий, которая приведет к успеху.
Ниже представлена последовательность шагов, которая даст вам уверенность в том, что вы на верном пути.
Большинство пользователей потратят на подключение 15-30 минут своего времени в зависимости от ИТ-подготовки.
Постарайтесь не торопиться и не отступать от последовательности, чтобы не запутаться. Старайтесь понимать, что именно вы делаете и каким должен быть результат каждого действия.
PS: Если вы читаете этот раздел уже после «некоторых экспериментов» с нашей системой, то:
— имеет смысл очистить все настройки на сайте в разделе «Дополнительно».
— удалить настройки на ваших устройствах и начать все заново.
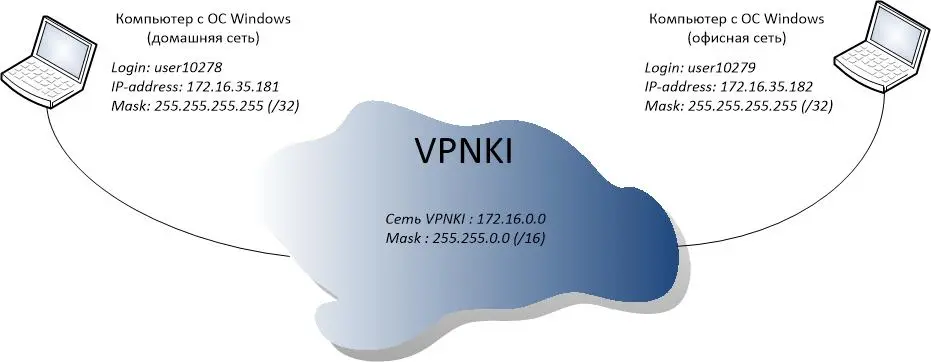
В нашем примере приведены вымышленные данные. В вашем случае, используемые адреса устройств будут другими.
Этот пример написан для того, чтобы вы могли сопоставить схему и текст, а затем применить полученные знания к своей ситуации.
Исходные данные и задача по удаленному доступу к компьютеру
Итак, мы хотим получить удаленный доступ к компьютеру с ОС Windows с другого компьютера с ОС Windows через Интернет.
Будем считать, что оба компьютера обладают «серыми» адресами от операторов связи и напрямую из сети Интернет не доступны. Адреса могут быть как статическими, так и динамическими — для нас это не имеет значения.
Давайте представим, что мы хотим получить удаленный доступ с Компьютера 1 (дом) на Компьютер 2 (офис).
Для этого мы будем использовать:
- VPN подключения двух компьютеров с протоколом OpenVPN к серверу VPNKI.
- саму систему удаленного доступа VPNKI.
- штатное средство Windows для удаленного доступа к компьютеру под названием «Подключение к удаленному рабочему столу«.
Для этого мы подключим одно VPN соединение к серверу VPNKI с домашнего компьютера, а другое VPN соединение с офисного комьютера. Таким образом, схема удаленных подключений компьютеров будет выглядеть следующим образом.
Адреса и имена подключений мы рассмотрим позднее, а пока просто взгляните на схему:
Шаг 1. Установка программ OpenVPN на оба компьютера
Результат: OpenVPN установлен на оба компьютера
Шаг 1.0. Скачайте с сайта проекта OpenVPN последнюю версию этой программы.
Например, нас интересует версия для Windows7/8/8.1.

Шаг 1.1. Установите эту программу на оба компьютера. При установке, вероятнее всего, потребуются права администратора системы Windows.
На этом шаге установщик может спросить к какой сети («Общественной» или «Частной» в терминах Windows) следут отнести новое сетевое подключение.
Тут выбирать вам, но запомните свой выбор, так как он напрямую касается раздела в правилах межсетевого экрана Windows. С ним вам еще предстоит иметь дело.
Шаг 1.2. После установки запустите ярлык программы OpenVPN GUI на обоих комьютерах и переходите к настройкам на сайте системы удаленного доступа VPNKI.
Шаг 2. Создаем туннели на сайте VPNKI
Результат: Туннели созданы, процесс OpenVPN на сервере запущен, скачан профиль подключения на оба компьютера
Шаг 2.0. Зарегистрируйтесь в системе удаленного доступа VPNKI и на личной странице (меню «Мои настройки» — «Настройки туннелей«) создайте два туннеля. Запишите куда-нибудь IP адреса, выданные вам системой для обоих туннелей. (172.16.x.x).
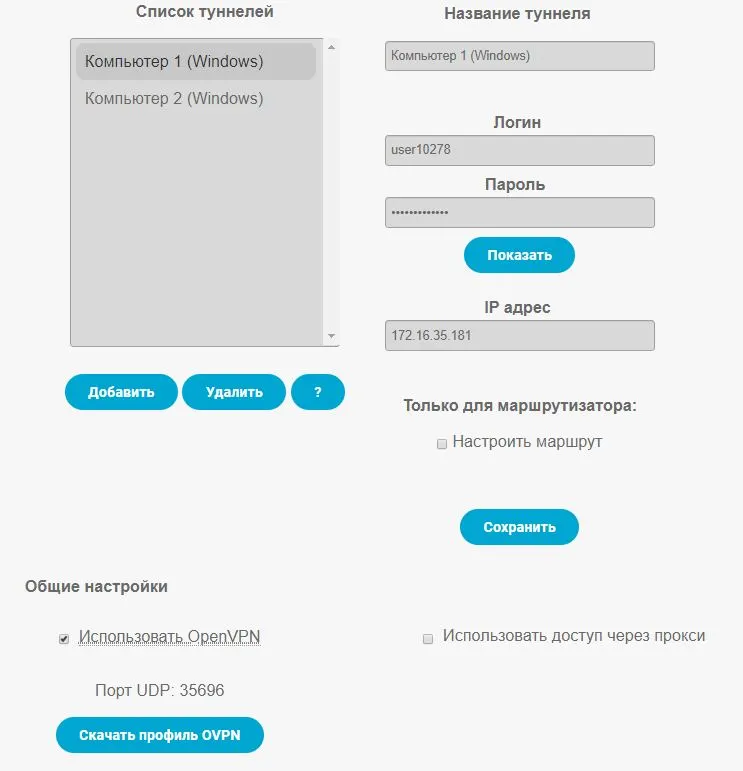
Шаг 2.1. На этой же странице личного кабинета запустите процесс OpenVPN на сервере. Выберите тип соединения (поверх UDP или TCP, с шифрованием или без него). Затем скачайте и сохраните профиль подключения (файл с расширением .ovpn) на оба компьютера. В нашем варианте используется протокол UDP и назначен порт 35969.
Этот профиль будет использоваться клиентскими программами OpenVPN на обоих компьютерах для установления подключения к серверу. Обратите внимание на порт, выданный вам системой, он уникален и выделен только для вас. Его номер также содержится в скачанном вами профиле. Сам файл, кстати, можно посмотреть любым текстовым редактором.
Важно! Скриншот немного устарел, так как с февраля 2021 мы запустили поддержку протокола OpenVPN как поверх протокола UDP, так и через TCP. А также с шифрованием или без него. У этих вариантов есть свои плюсы и минусы. Чуть более подробно смотрите здесь.
В нашем примере мы будем использовать вариант OpenVPN поверх UDP с шифрованием.
Все готово для подключения. попробуем.
Шаг 3. Подключение VPN туннелей
Результат: Оба туннеля подключены
Шаг 3.1. Импортируйте загруженные профили в программу OpenVPN на обоих компьютерах. Для этого запустите программу OpenVPN GUI (хотя она уже должна быть запущена) и найдите ее ярлычок в системном трее Windows, рядом с часами.
Нажмите на ярлычок правой кнопкой мыши и выберите пункт «Импорт профиля» (Import file). Затем выберите сохранненый файл профиля подключения на своем компьютере.
Шаг 3.2. Теперь давайте подключим туннели на обоих компьютерах. При установлении соединения вас попросят ввести логин и пароль, который вы назначили туннелю в личном кабинете сайта VPNKI. Естественно, на каждом компьютере мы указываем свое собственное имя и пароль. В данном случае, скриншот показывает подключение Компьютера 1 с именем user10278. На втором компьютере имя будет user10279.
Если клиент OpenVPN что-то спросит вас о сертификате, то просто нажмите «Отклонить» или что-то типо того. Мы в VPNKI не используем аутентификацию по сертификату, а используем логин/пароль.
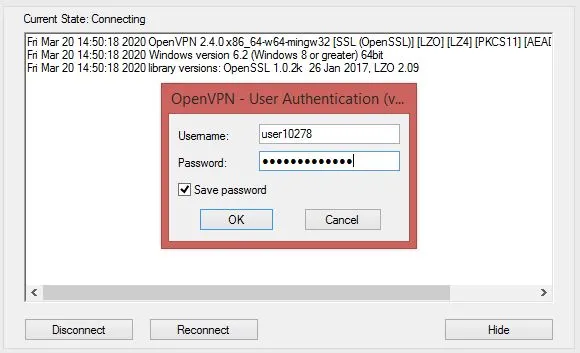
После успешного подключения вы увидите в системном трее Windows зеленый значок OpenVPN. Он означает, что подключение к удаленному серверу прошло успешно.
Если так и есть, то имеет смысл посмотреть как оба соединения выглядят на стороне сервера VPNKI. Для этого перейдите в личный кабинет системы VPNKI и выберите пункт меню «Мои настройки» — «Статус подключений«.
На сайте вы увидите приблизительно такую картину.
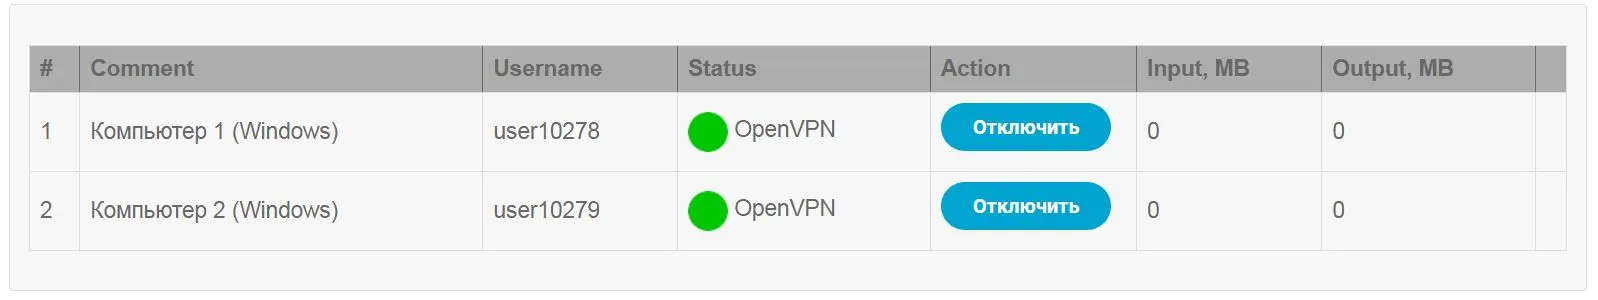
Шаг 4. Пинг удаленного компьютера
Результат: Пинг удаленного компьютера успешен
Шаг 4.1. Если два VPN туннеля работают, то настало время проверить связь двух компьютеров между собой. Начать имеет смысл с выполнения команды ping на Компьютере 1. Это важный шаг и не стоит им пренебрегать!
В меню Windows — «Пуск» — «Выполнить» напишите три буквы — cmd.
Это запустит командную строку Windows. В ней мы воспользуемся командой ping. Напишите там ping и далее адрес удаленного компьютера (в нашем примере Компьютера 2 — 172.16.35.182). Команда будет выглядеть так: ping 172.16.35.182.
Если вы все делали по инструкции, то пинг, вероятнее всего, будет неуспешен! И это не удивительно, так как при установке OpenVPN ваш компьютер создал новое сетевое подключение, а правила межсетевого экрана Windows должны все новое заблокировать. На всякий случай.
На время тестов вы можете отключить межсетевой экран Windows на принимающей стороне (на Компьютере 2) и после этого пинги должны стать успешны.
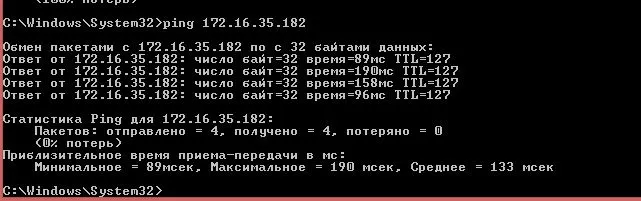
Такой же пинг вы можете выполнить и из личного кабинета системы VPNKI, перейдя на страницу «Мои настройки» — «Инструменты«. Там просто впишите в поле формы адрес Компьютера 2 — 172.16.35.182.
Шаг 5. Доступ к удаленному рабочему столу компьютера
Результат: Вы получили доступ к удаленному рабочему столу Компьютера 2
После того, как пинг оказался успешен можно переходить к настройке удаленного доступа к рабочему столу Компьютера 2.
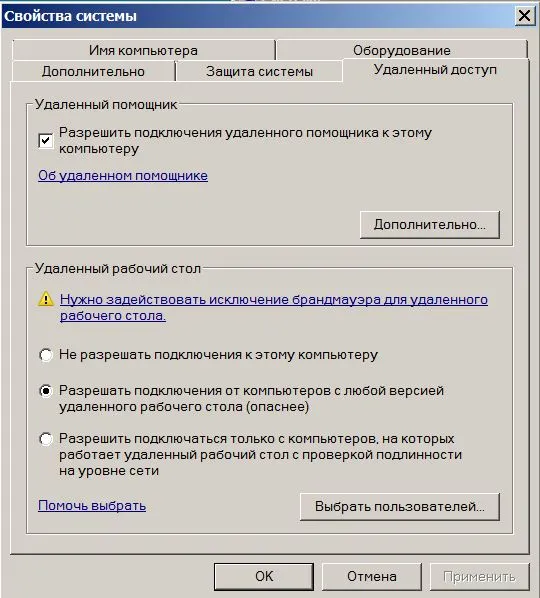
Шаг 4.1. На Компьютере 2 вам потребуется разрешить удаленный доступ. Для этого перейдите в «Свойства системы» и установите галочку в разделе «Удаленный помощник«. На разных ОС Windows этот пункт меню может выглядеть по-разному, но смысл его одинаков. Стоит отметить, что некоторые ОС Windows (вроде начиная с 10-ой) в варианте «Home» не имеют возможности активации «Удаленного помощника». Увы.
Шаг 4.2. На компьютере 1 запустите программу подключения к удаленному рабочему столу. Этот пункт меню находится — «Пуск» — «Программы» — «Стандартные» — «Подключение к удаленному рабочему столу«. В открывшемся окне впишите IP адрес удаленного Компьютера 2 — 172.16.35.182.
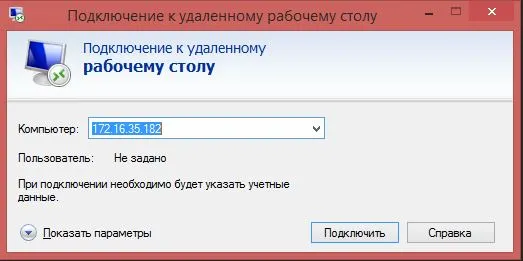
Нажмите «Подключить» и после этого вы должны увидеть окно для ввода логина и пароля, но уже в систему Windows Компьютера 2.
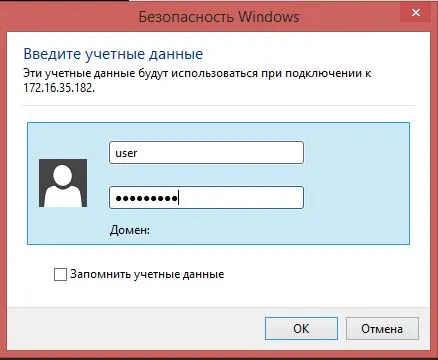
Теперь введите логин и пароль пользователя Wndows Компьютера 2.
Надеемся, что все получилось успешно и вы получили удаленный доступ к компьютеру Windows через Интернет без белого IP адреса.
Но есть нюанс!
. Осталось включить межсетевой экран на вашем Компьютере 2, который мы выключили на шаге 4.
Есть вероятность, что после его включения связь с удаленным рабочим столом НЕ потеряется, так как при включении галочки «Разрешить подключения удаленного помощника к этому компьютеру» система автоматически пропишет новые правила в межсетевом экране.
Однако пинг, который вы посылали на шаге 3, скорее всего, пропадет.
Поздравляем!
Вы успешно прошли все пункты настройки и получили удаленный доступ к рабочему столу Windows на удаленном компьютере без белого IP адреса провайдера!
Какие могут быть сложности после установления удаленного соединения с компьютера к нашей VPN системе?
— так как в примере использовалось подключение по протоколу OpenVPN, то следует иметь ввиду, что в системе VPNKI мы принудительно обрываем соединения OpenVPN в 00-00 по Московскому времени. Это связано не только с протоколом OpenVPN, но и со всеми другими протоколами в системе. Причина в том, что слишком много сессий VPN пользователей на нашем сервере зависает из-за нестабильности Интернета. Это означает, что удаленный Компьютер 1 и 2 потеряют соединения с сервером VPNKI в 00-00 и должны смочь переустановить эти соединения автоматически.
Увы, это не всегда происходит успешно, поэтому:
- По слухам 🙂 переподключение соединения без всплывающего окна с вводом логина и пароля возможно при использовании OpenVPN как системной службы Windows, а не как программы пользователя. Лично сам не пробовал это делать и подтвердить не могу, но допускаю, что так и есть.
- Как второй вариант, ознакомьтесь со способом сообщить OpenVPN о том, что необходимо использовать файл с логином и паролем. В этом случае окошко ввода логина/пароля не должно появляться https://vpnki.ru/questions/support-forum/tuns-routing/677-%D0%BF%D1%80%D0%BE%D0%B1%D0%BB%D0%B5%D0%BC%D1%8B-tap-%D0%B0%D0%B4%D0%B0%D0%BF%D1%82%D0%B5%D1%80%D0%B0#5784
(проверено — работает).
— может не хватать скорости для передачи трафика удаленного рабочего стола. Это решается путем перехода на другой тарифный план в системе удаленного доступа VPNKI, при этом неиспользованные в предыдущем тарифе средства вернутся.
Рекомендации по выбору тарифа
Для передачи трафика рабочего стола Windows вы рекомендуем использовать тарифный план PLAN-VIDEO.
Этот тариф оптимален для передачи такого типа трафика, однако, не всегда дело в скорости канала. Важную роль играет и задержка в передаче пакетов. В некоторых случаях именно задержка в передаче пакетов играет определяющую роль в качестве и удобстве соединения.
Для анализа скорости своих VPN подключений вы можете использовать инструмент измерения скорости трафика iPerf в личном кабинете сайта удаленного доступа VPNKI (на странице «Инструменты»).
*** Если вдруг что-то не получилось, обращайтесь на Форум.
- windows
- openvpn
- удаленный доступ к компьютеру
- windows7
- настроить
- Подключение к удаленному рабочему столу
- rdp через vpn
- удаленный помощник
- без программ
- логин
- межсетевой экран
Что такое OpenVPN? Как работает OpenVPN и как им пользоваться?
Даже если вы новичок в теме VPN, то наверняка уже слышали об OpenVPN. Большинство поставщиков VPN-услуг предлагают его потому, что он очень безопасный и надёжный. Если вдаваться в подробности, что же такое OpenVPN? Как на самом деле работает OpenVPN?
Если вам интересно узнать об этом больше, то мы готовы вам рассказать. Продолжайте читать, если хотите получить всю необходимую информацию о протоколе OpenVPN.
Что такое OpenVPN?
OpenVPN — это VPN-протокол и ПО, которое использует методы VPN для защиты соединений типа “точка-точка” и “сайт-сайт”. В настоящее время это один из самых популярных VPN-протоколов среди пользователей VPN.
Он был разработан Джеймсом Йонаном и выпущен в 2001 году. OpenVPN — один из VPN-протоколов с нативным приложением с открытым исходным кодом (собственное приложение есть и у SoftEther).
Как работает OpenVPN?
Протокол OpenVPN отвечает за поддержание коммуникации между клиентом и сервером. Как правило, он используется для создания защищённого “туннеля” между VPN-клиентом и VPN-сервером.
Для шифрования и аутентификации OpenVPN использует библиотеку OpenSSL. Кроме того, для передачи данных OpenVPN может использовать UDP (User Datagram Protocol) или TCP (Transmission Control Protocol).
Если вы не знакомы с TCP и UDP, то это протоколы транспортного уровня, которые используются для передачи данных в интернете. TCP считается более стабильным, так как предлагает функцию исправления ошибок (после отправки сетевого пакета TCP ожидает подтверждения перед его повторной отправкой или отправкой нового пакета). UDP исправляет ошибки, что делает его менее стабильным, но намного быстрее.
OpenVPN лучше всего работает по UDP (согласно данным OpenVPN.net), поэтому сервер доступа OpenVPN сначала пытается установить UDP-соединения. Если это не удаётся, только тогда сервер пробует создать соединение по протоколу TCP. Большинство VPN-Сервисов по умолчанию предоставляют OpenVPN через UDP.
Благодаря своей структуре кода (это кастомный протокол безопасности), протокол OpenVPN может легко обходить HTTP и NAT.
В отличие от большинства VPN-протоколов, OpenVPN — это протокол с открытым исходным кодом. Это означает, что код никому не принадлежит, и третьи стороны всегда могут его проверить или модернизировать (улучшить).
Принцип работы OpenVPN — Общие технические характеристики
- Как правило, OpenVPN использует 256-битное OpenSSL-шифрование. Ради более высокого уровня безопасности соединения OpenVPN может использовать шифры AES, Camellia, 3DES, CAST-128 или Blowfish.
- Хотя OpenVPN не поддерживает L2TP, IPSec и PPTP, в нём используется собственный протокол на базе TLS и SSL.
- OpenVPN позволяет усовершенствовать процедуру авторизации и аутентификации за счёт привлечения сторонних плагинов и скриптов.
- Клиенты могут подключаться к серверам за пределами сервера OpenVPN, так как он поддерживает настройку частной подсети.
- Чтобы защитить пользователей от переполнения буфера в реализациях TLS/SSL, DoS-атак, сканирования портов и наводнения портов, OpenVPN использует tls-auth для верификации подписи HMAC. Структура OpenVPN позволяет сбросить привилегии при необходимости, а также использовать “тюрьму” chroot для CRL.
- OpenVPN работает в пространстве пользователя, а не ядра.
Безопасность OpenVPN. Безопасно ли им использоваться?
Определённо. По факту, OpenVPN является одним из самых безопасных VPN-протоколов, доступных на сегодняшний день. Большинство поставщиков VPN-услуг и экспертов по безопасности действительно рекомендуют OpenVPN, если вы хотите наслаждаться приватностью без слежки и уязвимостей перед хакерами.
Протокол прошёл два аудита безопасности в 2017 году — при первом проявились только незначительные проблемы, которые не подвергали опасности пользовательские данные. Во время второго аудита обнаружили только две ошибки (которые вскоре были исправлены).
Платформа OpenVPN.net также предлагает подробный список того, что пользователи могут сделать для дальнейшей защиты своего подключения уже после настройки OpenVPN на устройстве. И поскольку это протокол с открытым исходным кодом, он гораздо более надёжный, так как вы можете проверить код самостоятельно (если владеете необходимым опытом). Так вы сможете убедиться, что с протоколом всё в порядке.
Скорость OpenVPN. Насколько быстро он работает?
На самом деле, скорость — далеко не сильная сторона OpenVPN, но если у вас скоростной интернет, то скорость будет приемлемой. Как правило, скорость интернета падает из-за сильного уровня шифрования в OpenVPN. При этом могут влиять и другие факторы.
Можете добиться более высокой скорости, если будете использовать OpenVPN через UDP вместо TCP.
Как пользоваться OpenVPN?
OpenVPN не самый удобный для пользователя протокол, и настройка соединения может показаться немного сложной.
В этом разделе мы рассмотрим процесс настройки на Windows, так как эта ОС наиболее востребована. Процедура настройки на Android и в iOS очень похожа на ту, что мы приводим ниже. Установка и использование OpenVPN на Linux ещё сложнее, но вы можете ознакомиться с процедурой здесь (дополнительную информацию можно найти здесь).
Прежде чем мы продолжим, следует отметить, что для настройки OpenVPN-соединения вам понадобится подписка на VPN-Сервис. Хотя вы можете настроить собственный сервер OpenVPN, это невероятно сложно. К тому же, большинство доступных в интернете руководств посвящены настройке на Linux.
Итак, вот основные тезисы, которые вам следует учитывать при использовании протокола OpenVPN:
1. Во-первых, скачайте файлы конфигурации
Чтобы подключиться к серверам вашего провайдера, OpenVPN потребует определённые файлы конфигурации. В них описывается, как именно нужно осуществлять подключение. Выбирая VPN-провайдера, имейте в виду, что все файлы конфигурации должны быть представлены на их официальном сайте в разделе Загрузки.
Файлы конфигурации обычно заархивированы и их нужно распаковать. Наиболее важными файлами будут OVPN.
2. Установите клиент OpenVPN
После того, как у вас окажутся все файлы конфигурации, необходимо установить клиент OpenVPN на устройство. ПО можно без труда найти в разделе Загрузок на том же OpenVPN.net. Просто запустите установщик, используйте параметры по умолчанию или выберите папку назначения установки по своему усмотрению.
По завершении установки перед вами может появиться текстовый файл с инструкциями или техническими сведениями. Вы можете ознакомиться с ним или просто закрыть. Это ни на что не влияет.
3. Импортируйте данные VPN
Для запуска OpenVPN необходимо запустить GUI-приложение OpenVPN. Он добавит службу в трей (небольшая панель задач в правом нижнем или верхнем углу). Теперь скопируйте все скачанные файлы OVPN в подпапку “Config” в папке установки OpenVPN.
Теперь, если нажать по OpenVPN в трее, вы сможете увидеть названия всех только что скопированных файлов. Если вам потребуется, то файлы можно переименовать.
4. Установка соединения
Чтобы подключиться к серверу, просто нажмите на OVPN-файлы в приложении OpenVPN. При возникновении необходимости укажите свои данные для входа. Если все пойдет хорошо, вы увидите экран журнала с некоторыми командами состояния. Они должны исчезнуть при установке соединения.
На рабочем столе выскочит уведомление, что соединение прошло успешно. Кроме того, на иконке OpenVPN должен загореться зелёный экран. При наведении курсора появится всплывающая подсказка с указанием названия сервера и нового IP-адреса.
На этом этапе вы можете протестировать соединение, чтобы убедиться, что всё в порядке
Чтобы отключиться от сервера, просто нажмите на значок OpenVPN, укажите сервер, к которому вы подключены, и нажмите “Отключиться”.
5. Настройки (базовые и расширенные)
У приложения OpenVPN не так много настроек, но с некоторыми из них можно немного поиграть.
К примеру, в “Настройках” можно поставить галочку, чтобы OpenVPN автоматически запускалась вместе с операционной системой. Вы также можете включить опцию “Бесшумное подключение”, чтобы при подключении к серверу не отображался экран состояния. Однако будьте осторожны с пунктом “никогда”, так как он отключает уведомления на рабочем столе.
Если вам нужны более глубокие настройки соединения, то можно открыть сами файлы OVPN (мы рекомендуем делать это при помощи WordPad) и просмотреть, какие там заданы команды. Если у вас достаточно знаний в этой области, то можете отредактировать эти команды по своему усмотрению или добавить новые. Давайте посмотрим, какие команды могут быть вам интересны:
- Команда “proto”используется для переключения между UDP или TCP. Просто добавьте имя протокола после команды, например: “proto udp.”
- Команда “Remote”сообщает OpenVPN имя сервера, который вы хотите использовать. Обычно после имени VPN-сервера также указывается порт. Если знаете какие-нибудь ещё порты, которые использует ваш провайдер, то можете переключаться между ними при помощи этой строки.
- Команда “tun-mtu” отвечает за максимальный размер полезного блока данных одного пакета (MTU). Обычно указывается значение около 1500, но вы можете попробовать изменить его для повышения производительности.
Кроме того, можете просмотреть подпапку “doc” в папке установки OpenVPN, если вам требуется более подробная документация. Там вы сможете узнать, как пользоваться другими функциями (например, настраивать сценарии отключения VPN или блокировать DNS-утечки). Дополнительную информацию можно найти в Справочном руководстве, доступном на сайте OpenVPN.net.
Преимущества и недостатки OpenVPN
Преимущества
- OpenVPN — очень безопасный протокол, который использует 256-битные ключи шифрования и шифры высокого уровня.
- Протокол OpenVPN может с лёгкостью обойти любой фаервол на своём пути.
- Поскольку OpenVPN работает как с TCP, так и с UDP, он предлагает намного больше контроля над соединениями.
- При этом OpenVPN поддерживается большинством платформ. К примеру, Windows, macOS, iOS, Android, Linux, на маршрутизаторах, FreeBSD, OpenBSD, NetBSD и даже Solaris.
- В OpenVPN есть поддержка свойства “Совершенно прямой секретности”.
Недостатки
- Ручная настройка протокола OpenVPN может быть довольно сложной на некоторых платформах.
- Иногда из-за сильного шифрования можно ощущать значительное снижение скорости интернета.
- Для работы OpenVPN необходимо использовать сторонние приложения.
Ищете надёжный VPN-Сервис?
Тогда у нас для вас есть отличное предложение. CactusVPN предлагает высококачественные VPN-услуги, среди которых шифрование на военном уровне, круглосуточная поддержку, функция Kill Switch, более 30 высокоскоростных серверов с неограниченной пропускной способностью, а также до шести VPN-протоколов на выбор. Более того, мы не записываем ваши данные, и наш Сервис работает на нескольких платформах.
И если вы захотите попробовать другие способы разблокировки веб-сайтов, мы также предлагаем услугу Smart DNS, которая открывает доступ к более 300 сайтов. Кроме всего прочего, все наши VPN-серверы дополняются прокси-серверами.
Специальное предложение! Получите CactusVPN за 3.5$ в месяц!
И как только вы станете клиентом CactusVPN, у вас будет 30-дневная гарантия возврата денег.
Насколько хорош OpenVPN в сравнении с другими VPN-протоколами?
На данный момент OpenVPN считается лучшим VPN-протоколом. Кажется, единственный, кто может составить конкуренцию OpenVPN, это протокол SoftEther. И вы сами скоро в этом убедитесь.
OpenVPN или SSTP
SSTP и OpenVPN довольно похожи, поскольку в обоих случаях используется SSL 3.0 и при этом оба протокола могут использовать порт 443. Они также обеспечивают идентичный уровень безопасности, так как оба протокола используют 256-битное шифрование и шифр высокого уровня AES.
Тем не менее, OpenVPN распространяется с открытым исходным кодом. Это означает, что он гораздо надежнее SSTP, который принадлежит Microsoft — корпорации, которая, как известно, сотрудничает с АНБ и ФБР.
Кроме того, когда дело доходит до фаерволов, OpenVPN очевидно имеет больше преимуществ, нежели SSTP. Почему? К примеру, есть не столь известный факт о SSTP. Как заявляют в Microsoft, протокол на самом деле не поддерживает аутентифицированные веб-прокси. Это означает, что администратор сети теоретически может обнаружить SSTP-заголовки и сбросить соединение, если используется не аутентифицированный прокси-сервер.
С точки зрения скорости поговаривают, что SSTP быстрее OpenVPN, но обоснованных доказательств этому пока нет. Безусловно, OpenVPN может быть довольно ресурсоёмким, но обычно так происходит при использовании TCP-порта (который также использует SSTP). Но при этом OpenVPN также может использовать порт UDP, который обеспечивает гораздо более высокую скорость.
OpenVPN также имеет преимущество по части кросс-платформенной поддержки, поскольку он работает на значительно большем количестве платформ. В свою очередь SSTP доступен только на Windows, Linux, Android и на маршрутизаторах. Тем не менее, стоит отметить, что SSTP изначально интегрирован в Windows, поэтому его проще настроить, чем OpenVPN.
В целом, как OpenVPN, так и SSTP являются достойным выбором, просто OpenVPN эффективнее.
Если вы хотите узнать больше о SSTP, ознакомьтесь с этой статьей.
OpenVPN или Wireguard
OpenVPN использует библиотеку OpenSSL для реализации всевозможных криптографических алгоритмов (наиболее популярным из них является AES-256). WireGuard использует современные фиксированные алгоритмы (вы не можете их изменить), чтобы якобы избежать неправильной конфигурации, которая приводит к уязвимостям безопасности. В целом они оба обеспечивают отличную безопасность.
WireGuard, без сомнения, быстрее OpenVPN. Его кодовая база намного легче (примерно 4000 строк по сравнению с 70000-600000 строк), и он более эффективно использует ядра ЦП. В наших тестах WireGuard был быстрее, даже когда мы использовали OpenVPN с UDP.
OpenVPN или SoftEther
Можно с уверенностью говорить, что и OpenVPN, и SoftEther являются действительно безопасными протоколами. Они распространяются с открытым исходным кодом, используют шифры военного уровня (AES), используют 256-битное шифрование, а также SSL 3.0. Основное различие между ними — их возраст. SoftEther намного новее OpenVPN. Из-за этого некоторым кажется, что OpenVPN намного надежнее.
С точки зрения скорости OpenVPN немного уступает SoftEther. На самом деле, согласно исследованию университета Цукуба (люди, стоящие за SoftEther VPN, поэтому не субъективный источник 100%), протокол SoftEther должен быть в 13 раз быстрее, чем протокол OpenVPN.
Оба протокола работают на приличном количестве платформ, но SoftEther кажется немного проще настраивать. Тем не менее, вам следует знать, что даже если вы пользуетесь услугами VPN-провайдера, который предлагает SoftEther, вам придётся скачивать дополнительный софт для работы этого протокола. В то время как в случае с OpenVPN это опционально.
Как и OpenVPN, SoftEther может запускать собственный сервер. Но при этом сервер SoftEther может работать как с протоколом OpenVPN, так и с другими протоколами, включая IPSec, L2TP/IPSec, SSTP и SoftEther. Сервер OpenVPN может работать только с собственным протоколом.
Вместо вердикта можно сказать, что SoftEther является хорошей альтернативой OpenVPN. Если по какой-либо причине вы не можете использовать OpenVPN, попробуйте SoftEther.
Если хотите узнать об этом больше, перейдите по этой ссылке.
OpenVPN или PPTP
Начать следует с того, что PPTP значительно слабее OpenVPN по части безопасности. В то время как OpenVPN может работать с 256-битными ключами шифрования и шифрами типа AES, PPTP может использовать только 128-битные ключи в связке с шифром MPPE. К сожалению, шифрование MPPE очень легко взломать. Ниже вы можете видеть лишь которые слабые места:
- MPPE уязвима к атакам с подменой битов.
- MPPE не может шифровать пакеты PPP и NCP.
- Шифр обычно не проверяет, является ли сервер подлинным.
- MPPE уязвима для атаки Сброс запроса (разновидность “Атаки посредника”)
Кроме того, для аутентификации PPTP использует MS-CHAP-v1 (который не считается безопасным) или MS-CHAP-v2 (опять же, совсем небезопасным). OpenVPN намного безопаснее, так как для аутентификации использует лучшее шифрование (например SHA-256, SHA-384 или SHA-512).
Кроме того, PPTP довольно легко заблокировать с помощью фаервола. OpenVPN не может быть заблокирован системный администратором, поскольку использует порт HTTPS. Также не стоит забывать, что скорее всего АНБ может взломать PPTP-трафик.
По сути, единственное, в чём PPTP может быть лучше OpenVPN, это скорости интернета. А также в том, что протокол по умолчанию доступен на многих платформах. PPTP работает так быстро из-за низкого уровня шифрования. И хотя OpenVPN также поддерживает множество платформ, охват у него не настолько широкий, как у PPTP.
Тем не менее, стоит отметить, что в дальнейшим на новых операционных системах и устройствах уже может не быть поддержки PPTP. Например, этого протокола уже нет на устройствах macOS и iOS, начиная с macOS Sierra и iOS 10.
Если вы хотите узнать больше о протоколе PPTP, то у нас есть подробная статья на эту тему.
OpenVPN или L2TP/IPSec
Как и PPTP, L2TP/IPSec изначально доступен на многих платформах. Соответственно, настроить его намного проще, чем OpenVPN. Хотя, если вы используете VPN-Сервис, то вряд ли ощутите разницу. С другой стороны, L2TP/IPSec использует меньше портов, чем OpenVPN, и при этом не использует порт 443. Таким образом, протокол больше подвержен блокировке посредством фаервола NAT.
Хотя L2TP/IPSec не полностью принадлежит Microsoft (поскольку был разработан компанией Cisco), ему всё же нельзя доверять настолько, как OpenVPN, который распространяется с открытым исходным кодом. Кроме того, ранее Эдвард Сноуден заявлял, что L2TP был намеренно ослаблен по указанию АНБ.
И если уж говорить о безопасности, то вы должны знать, что сам по себе протокол L2TP предлагает абсолютно нулевое шифрование. Вот почему он всегда идёт в связке с IPSec. Кроме того, несмотря на то, что OpenVPN на TCP иногда может требовать достаточно много ресурсов, связка L2TP/IPSec также получается достаточно “тяжёлой” (в зависимости от того, насколько мощное у вас устройство). Это потому что протокол инкапсулирует данные дважды
Если вы хотите узнать больше о L2TP/IPSec, то вам поможет эта ссылка.
OpenVPN или IPSec
IPSec часто идёт в связке с L2TP и IKEv2, но вы можете найти VPN-Сервисы, которые предлагают эти протоколы по отдельности.
Итак, насколько он конкурирует с OpenVPN? Оба они предлагают одинаково достойный уровень безопасности. Тем не менее, вы должны быть более осторожны при настройке IPSec, поскольку небольшая ошибка может нарушить защиту. Кроме того, поскольку IPSec занимает пространство ядра (пространство на устройстве, зарезервированное для ОС), его уровень безопасности может быть ограничена производителем устройства. Это также делает IPSec менее совместимым, чем OpenVPN. Последний использует дисковое пространство (системная память, выделенная на приложения).
Как правило, IPSec доступен на многих платформах. Даже на тех, где OpenVPN нужно настраивать вручную. Естественно, это не проблема, если вы пользуетесь проверенным VPN-Сервисом. Также стоит отметить, что трафик IPSec иногда может блокироваться некоторыми фаерволами, в то время как UDP- или TCP-пакеты при OpenVPN не подвержены таким проблемам.
Что касается скорости и стабильности, то оба протокола дают довольно приличные результаты, если у вас достаточно быстрый интернет и относительно мощное устройство. Тем не менее, вы должны знать, что согласование туннеля в случае IPSec может занять больше времени, чем при использовании OpenVPN.
Хотите узнать больше об IPSec? Читайте эту статью.
OpenVPN или IKEv2/IPSec
OpenVPN и IKEv2 являются безопасными протоколами, но стоит отметить, что OpenVPN для защиты данных на транспортном уровне использует TLS/SSL, в то время как IKEv2 защищает данные на уровне IP. В принципе, разница незначительная, но об этом не будет лишним знать. И хотя IKEv2 был разработан Cisco совместно с Microsoft, это не такая уж большая проблема, так как есть реализации IKEv2 с открытым исходным кодом.
OpenVPN даёт преимущество в плане кросс-платформенной совместимости, но IKEv2 обычно является фаворитом среди мобильных пользователей, потому что он изначально был интегрирован в устройства BlackBerry. Кроме того, IKEv2, как правило, обеспечивает лучшую стабильность, чем OpenVPN, поскольку может противостоять изменениям в сети. Что это значит? Если, например, вы случайно переключились с WiFi на мобильный интернет, IKEv2 продолжит работать не обрывая соединения.
Кроме того, вам следует знать, что IKEv2 работает быстрее OpenVPN, но при этом его проще блокировать. Почему? Поскольку IKEv2 использует 500-й UDP-порт, системный администраторам легче вычислить его, чем порт 443, который обычно используется в OpenVPN.
В целом, мы бы сказали, что IKEv2 будет лучше OpenVPN, если вы часто пользуетесь мобильным телефоном. Особенно в путешествия за рубеж. В остальных случаях лучше все же пользоваться OpenVPN.
Если хотите узнать больше об IKEv2, перейдите по этой ссылке.
Итак, зачем вообще использовать OpenVPN и когда стоит это делать?
Основная причина использования протокола OpenVPN заключается в том, что он очень безопасный, действительно стабильный и работает на многих платформах. Большинство экспертов по безопасности рекомендуют всегда использовать OpenVPN при подключении к интернету. Как минимум потому, что это “прозрачный” протокол, то есть распространяется с открытым исходным кодом).
Что касается случаев использования OpenVPN, то этот VPN-протокол подходит для любых случаев. Всегда, когда вам нужно обезопасить интернет-подключение, будь то онлайн-игры , использование торрентов или анонимное информирование. OpenVPN также подходит когда вам нужно обойти фаервол, независимо от того, пытаетесь ли вы открыть геоблокированный контент или просто просматриваете веб-сайты на работе или в университете.
Подытожим — Что же такое OpenVPN?
OpenVPN — это и VPN-протокол с открытым исходным кодом, и VPN-программа, которая позволяет пользователям безопасно подключаться к интернету. Большинство VPN-Провайдеров предоставляют этот протокол, потому что он очень безопасен (использует библиотеку OpenSSL и 256-битное шифрование). При этом он отлично работает на множестве платформ. OpenVPN считается лучшим среди VPN-протоколов, и только SoftEther способен конкурировать с ним.
Как правило, мы рекомендуем выбирать поставщика VPN-услуг, который предлагает подключение через OpenVPN. Однако желательно, чтобы в его ассортименте были и другие VPN-протоколы на выбор.