В gmail применяются более жесткие меры безопасности, чем в вашей компании
Безопасность данных в современном мире является одной из наиболее важных задач для компаний и организаций. Однако не все системы электронной почты обеспечивают одинаковый уровень безопасности. Например, gmail, сервис электронной почты от Google, применяет более жесткие параметры безопасности по сравнению с теми, которые могут быть реализованы в вашей компании.
Одним из основных аспектов безопасности Gmail является использование протокола шифрования HTTPS, который обеспечивает безопасность передачи данных между серверами и клиентами. Это защищает от перехвата и подмены данных, что особенно важно при отправке и получении конфиденциальной информации по электронной почте.
Кроме того, Gmail оснащен продвинутыми алгоритмами определения и фильтрации спама и вредоносных программ. Это позволяет минимизировать риск получения нежелательных сообщений и заражения компьютера или сети в результате открытия вредоносных вложений или ссылок.
Также стоит отметить, что Google активно проводит анализ и мониторинг активности аккаунтов пользователей Gmail с целью выявления подозрительных действий. Если система обнаружит необычную активность, например, попытку взлома или несанкционированный доступ, она принимает соответствующие меры для защиты данных пользователя.
Более жесткие параметры безопасности в gmail
Применение более жестких параметров безопасности в gmail является одним из уникальных преимуществ этой популярной почтовой службы. Это позволяет пользователям быть уверенными в сохранности и конфиденциальности своей переписки.
Вот несколько ключевых особенностей безопасности, которые отличают gmail от множества других почтовых служб:
- Аутентификация в два этапа: Настройка двухэтапной аутентификации с использованием номера телефона или дополнительного кода безопасности значительно усложняет доступ к учетной записи даже в случае утечки пароля.
- Защита от вредоносных вложений: Gmail автоматически сканирует вложения на наличие вредоносного кода и предупреждает пользователя, если документ или файл может представлять угрозу для безопасности.
- Фильтрация спама: Gmail обладает одной из самых эффективных систем фильтрации спама, благодаря которой большинство нежелательных писем попросту не попадает в почтовый ящик пользователей.
- Шифрование данных: Google применяет шифрование трафика между серверами и гарантирует конфиденциальность данных пользователей.
- Безопасность от подделки: Gmail использует подписи DKIM (DomainKeys Identified Mail), что помогает подтвердить подлинность отправителя и предотвращает подделку электронных писем.
Благодаря этим и другим мерам безопасности, gmail предоставляет своим пользователям надежную защиту от различных угроз, связанных с электронной почтой. Это позволяет его пользователям быть спокойными и уверенными в сохранности своей переписки.
Защита данных вашей компании
Защита данных является неотъемлемой частью работы любой компании. Безопасность информации становится особенно актуальной в наше время, когда количество кибератак и утечек данных только увеличивается.
К сожалению, многие компании не уделяют должного внимания защите данных своих клиентов и сотрудников. Это может привести к серьезным последствиям, таким как утечка чувствительной информации, потеря доверия со стороны клиентов и даже юридические проблемы.
В gmail применяются более жесткие параметры безопасности, чем во многих компаниях. Google активно работает над защитой данных своих пользователей и постоянно внедряет новые технологии и методы, чтобы предотвратить несанкционированный доступ к информации.
Среди основных мер безопасности, применяемых в gmail, можно выделить следующие:
- Двухфакторная аутентификация — этот метод позволяет добавить дополнительный уровень защиты к учетной записи, требуя не только пароль, но и дополнительный проверочный код, который генерируется на мобильном устройстве пользователя.
- Сканирование вирусов — gmail автоматически сканирует все входящие и исходящие письма на наличие вирусов и вредоносных программ.
- Фильтрация спама — gmail осуществляет фильтрацию спама, блокируя подозрительные письма и предотвращая их доставку во входящие папки пользователей.
- Шифрование данных — все данные, передаваемые между серверами gmail и пользовательскими устройствами, шифруются для защиты от прослушивания и перехвата.
Компании могут извлечь уроки из безопасных методов, применяемых в gmail, чтобы улучшить безопасность своих собственных систем. Внедрение двухфакторной аутентификации, регулярное обновление антивирусного программного обеспечения и обучение сотрудников основам безопасности могут значительно снизить риск возникновения угроз информационной безопасности.
Защита данных компании — задача, которую нельзя игнорировать. Постоянное обновление методов и технологий безопасности поможет минимизировать риски и обезопасить информацию о ваших клиентах и сотрудниках.
Вопрос-ответ
Почему в Gmail применяются более жесткие параметры безопасности?
В Gmail применяются более жесткие параметры безопасности для обеспечения конфиденциальности и защиты пользователей от вредоносных активностей. Google активно работает над улучшением безопасности своих продуктов, и Gmail не исключение. Более жесткие параметры безопасности включают в себя защиту от спама, фильтры на уровне сервера, шифрование данных и двухэтапную аутентификацию.
В чем отличие параметров безопасности в Gmail и в обычной компании?
Отличие параметров безопасности в Gmail и в обычной компании заключается в том, что Gmail имеет высокий уровень защиты благодаря интеграции мощных алгоритмов и технологий, разработанных Google. В обычной компании параметры безопасности могут быть менее строгими и не предусматривать такие меры защиты, как фильтрация спама на уровне сервера или шифрование данных.
Какие преимущества более жестких параметров безопасности в Gmail для пользователей?
Более жесткие параметры безопасности в Gmail предоставляют ряд преимуществ для пользователей. Во-первых, они помогают защитить конфиденциальность инофрмации и предотвратить утечки данных. Во-вторых, фильтры спама на уровне сервера снижают количество нежелательной почты, что упрощает работу с электронной почтой. В-третьих, шифрование данных обеспечивает безопасную передачу информации.
Возможно ли применить более жесткие параметры безопасности в компании по аналогии с Gmail?
Да, возможно применить более жесткие параметры безопасности в компании по аналогии с Gmail, но это требует определенных усилий и ресурсов. Компания может использовать специализированное программное обеспечение, установить фильтры на уровне сервера, обеспечить обучение сотрудников основам безопасности и регулярно обновлять программное обеспечение для защиты от новых угроз. Однако, применение более жестких параметров безопасности может быть сложным процессом и требовать постоянного обновления и поддержки.
перестал работать ActiveSync
Добрый день! У некоторых пользователей exchange 2016 перестала почта синхронизироваться с почтовым ящиком. Стал копать по проблеме — взял у одного юзера смартфон, решил перенастроить аккаунт. При сохранении данных аккаунта смартфон пишет:
В gmail действуют более строгие параметры безопасности чем в вашей организации. Обратитесь к своему системному администратору.
На exchange насажен валидный wildcard серификат от GeoTrust, не просроченный. Как победить кто знает? В чем причина ?
Добавление учетной записи Gmail в Outlook
В последнем обновлении Outlook для Microsoft 365 теперь проще добавить учетную запись Gmail в Outlook.
- Этот новый способ настройки Gmail и Outlook будет Outlook для Microsoft 365 пользователей в течение следующих нескольких недель. Если вы не видите точные экраны, показанные здесь, см. статью Добавление учетной записи электронной почты в Outlook инструкции по настройке электронной почты.
- Если вы уже добавили учетную запись Gmail в Outlook для Microsoft 365, может появиться запрос на обновление пароля.
Эти действия будут одинаковыми независимо от того, добавляете ли вы первую учетную запись Gmail или дополнительные учетные записи Gmail Outlook.
- Выберите пункты Файл >Добавить учетную запись.
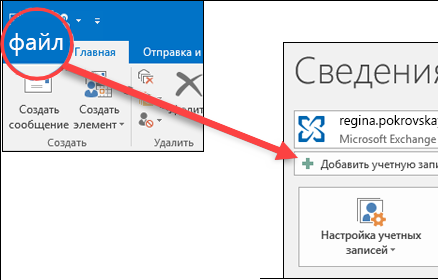
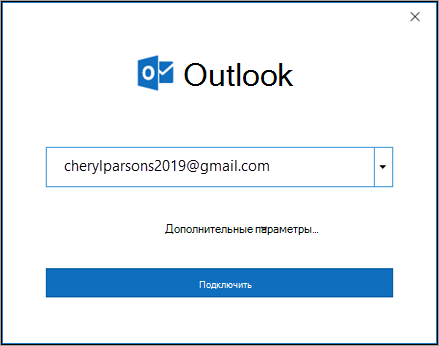
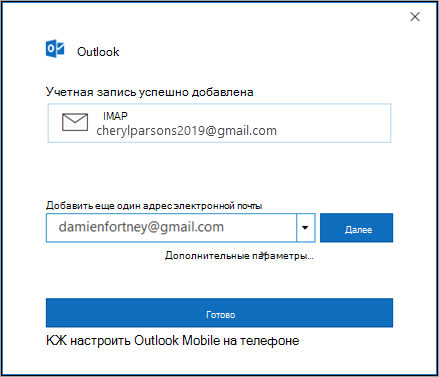
- Введите свой адрес электронной почты и нажмите кнопку Подключиться.
- Outlook запустит окно Gmail с запросом пароля. Введите пароль и выберите Войти.
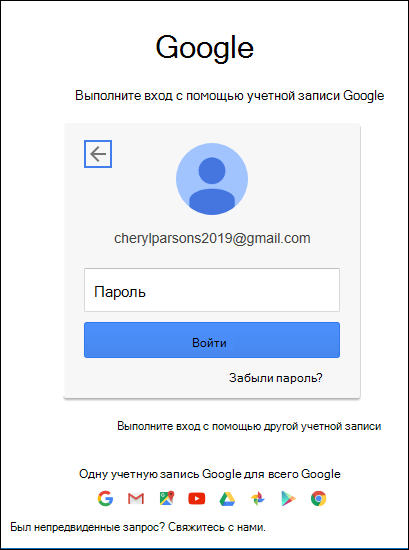
Важно: После подключения учетной записи Gmail к Outlook в почтовом ящике Gmail может появиться предупреждение о том, что обнаружен новый логоп из Internet Explorer. Это ожидаемое поведение.
Советы:
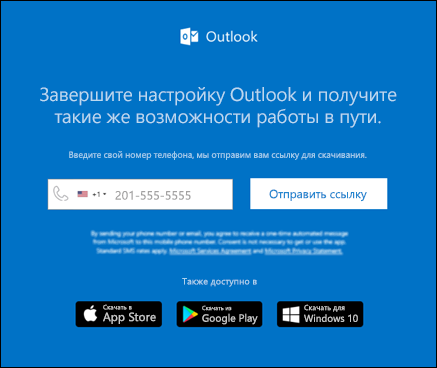
- Если установить на моем телефоне Outlook Mobile,вы также будете перенастройы на веб-сайт, где сможете ввести свой номер мобильного телефона, и получите ссылку для скачивания Outlook для iOS или Outlook для Android. Установка Outlook Mobile — отличный способ быть в курсе всех предстоящих в пути.
Если вам нужны инструкции по добавлению учетной записи электронной почты с помощью расширенных настроек, см. раздел Добавление учетной записи POP или IMAP в Outlook для Windows с помощью расширенных настроек в статье «Добавление учетных записей электронной почты с помощью расширенных настроек».
Не удается войти в Outlook c помощью пароля
Если Outlook не принимает ваш пароль и вы знаете, что используете правильный пароль для своей учетной записи Gmail, возможно, у вас есть более старая версия Outlook, которая в настоящее время не поддерживает эту быструю настройку Gmail. В этом случае вам потребуется использовать двух коэффициентную проверку подлинности и пароль приложения, чтобы убедиться, что вы пытаетесь получить доступ к учетной записи Gmail.
Учетную запись электронной почты Gmail можно добавить в Outlook без двухфакторной проверки подлинности и пароля приложения, но для подключения к своей учетной записи вы должны будете включить параметр «Ненадежные приложения разрешены». Мы не рекомендуем делать это. Лучше включите двухфакторную проверку подлинности и используйте пароль приложения.
Чтобы включить двухфакторную проверку подлинности и получить пароль приложения, выполните указанные ниже действия.
- Перейдите в Gmail в браузере, а затем выберите значок приложений Google в верхнем правом углу экрана.

- Выберите свою учетную запись.
- Слева выберите Безопасность.
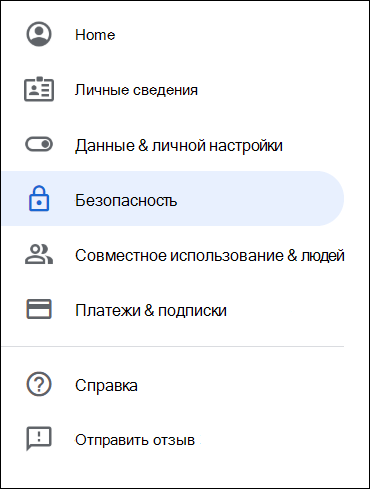
- Если двухшаговая проверка отключена, в области Вход в Google щелкните ссылку рядом с>, чтобы включить ее. В обратном случае перейдите к действию 4.
- На первом экране нажмите кнопку ПРОДОЛЖИТЬ.
- По запросу введите пароль Gmail и нажмите кнопку ДАЛЕЕ.
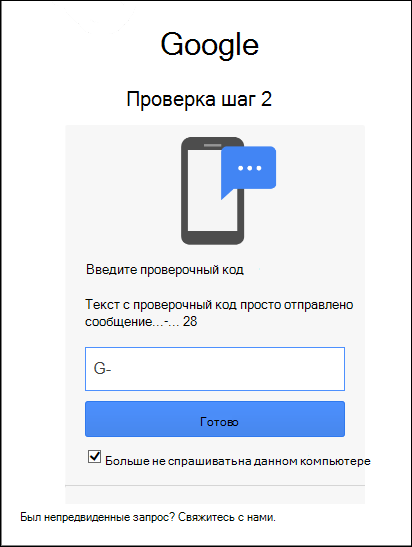
- Введите свой номер телефона и выберите, как вы хотите получить коды подтверждения: текстовым сообщением или звонком. Затем нажмите кнопку Далее.
- Введите полученный код и нажмите кнопку Далее.
- Чтобы завершить настройку двухфакторной проверки подлинности, нажмите кнопку ВКЛЮЧИТЬ.
- Вернитесь на предыдущий экран, нажав стрелку влево в верхней части экрана рядом с надписью Двухэтапная аутентификация.
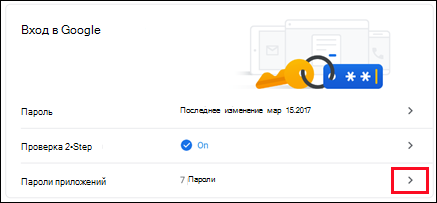
- Выберите > справа от строки Пароли приложений.
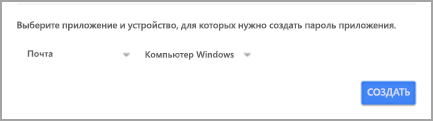
- Введите свой пароль Google и нажмите кнопку Войти. В нижней части следующей страницы выберите элементы Почта и Компьютер Windows в раскрывающихся списках, затем нажмите кнопку Создать.
- Служба Google покажет ваш пароль приложения. Скопируйте его (без пробелов) и введите, когда Outlook запросит пароль.
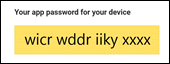
Добавление учетной записи Gmail
- Выберите Outlook >параметры >учетных записей.
- Щелкните значок «плюс» (+) и выберите Добавить учетную запись.
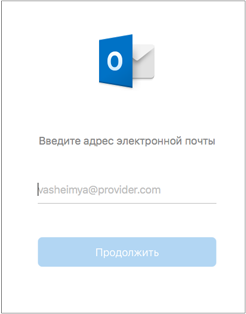
- Введите свой адрес электронной почты и нажмите кнопку Продолжить.
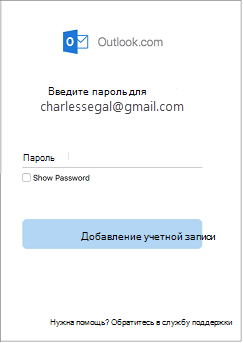
- Введите пароль и нажмите кнопку Добавить учетную запись.
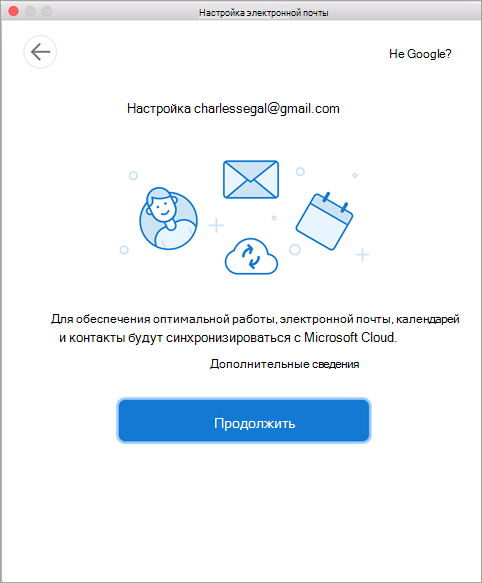
- Нажмите Продолжить.
- Во sign in to your Gmail account within Outlook для Mac. Это относится к пользователям, которые используют сборку 16.15.18070902 и более поздних версий.
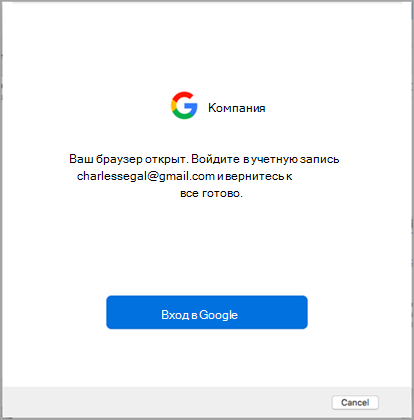 Вы уже добавили свою учетную запись Gmail в Outlook см. улучшенную auth для существующих пользователей Gmail.
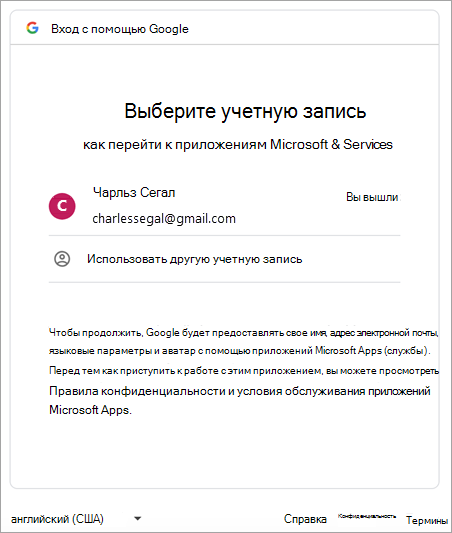
- Выберите учетную запись, чтобы войти в нее.
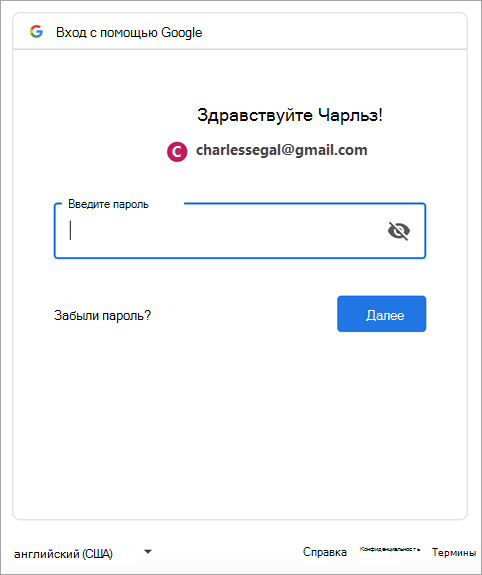
- Введите пароль учетной записи.
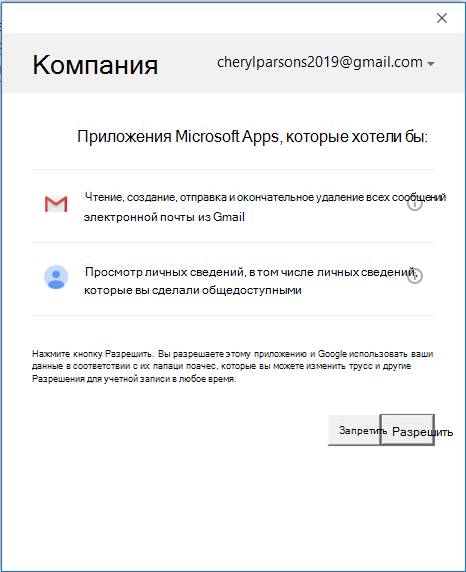
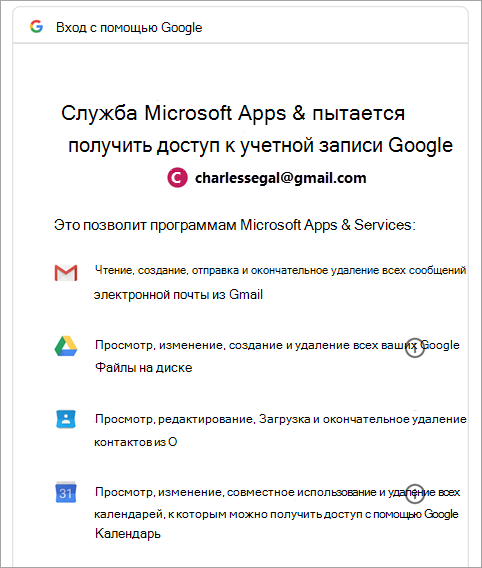
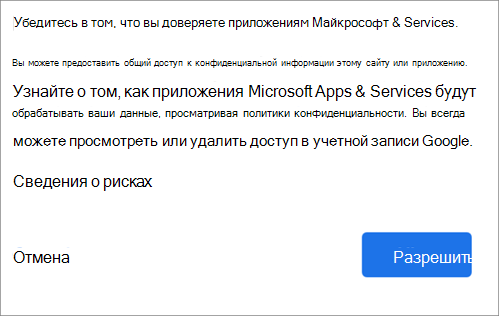
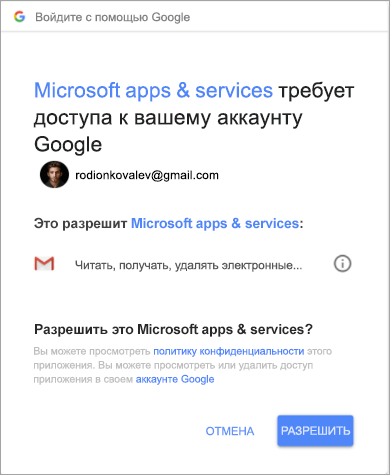
- Появится окно разрешения учетной записи Google. Нажмите кнопку Разрешить.
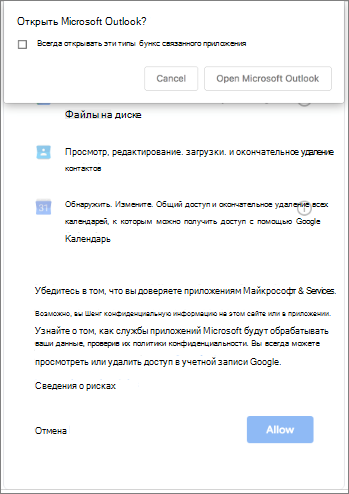
- Нажмите кнопку Открыть microsoft Outlook.
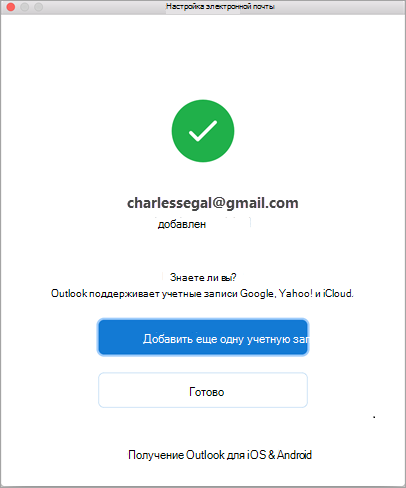
- Нажмите кнопку Готово, чтобы приступить к работе с Outlook 2016 для Mac.
Улучшенная auth для существующих пользователей Gmail
Если вы добавили учетную запись Google в Outlook для Mac раньше выпуска улучшенного интерфейса проверки подлинности для учетных записей Google IMAP, то вам потребуется еще раз выполнить вход с помощью браузера, чтобы подключиться к вашей учетной записи.
- Выберите пункт Войти в Google.
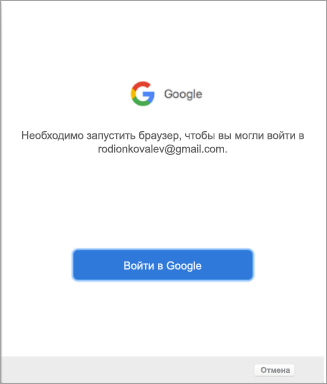
- Выберите учетную запись.
- Вам будет предложено разрешить приложению Outlook доступ к почте, контактам и календарям. Выберите Разрешить.
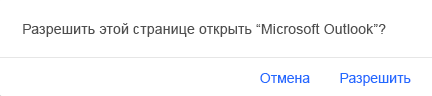
- Вам будет предложено вернуться в Outlook. Выберите Разрешить.
- Нажмите кнопку Готово, чтобы приступить к работе с Outlook 2016 для Mac.
Обновление параметров электронной почты в Outlook для Mac
- Выберите пункты Сервис >Учетные записи.
- Выберите учетную запись электронной почты, которую хотите изменить.
- Обновите описание учетной записи, личные сведения, имя пользователя и пароль или другие параметры в зависимости от типа изменяемой учетной записи.
- После внесения изменений нажмите кнопку ОК.
Телефон шпионил за мной, поэтому я нашёл тех, кто использует данные слежения
У меня было ощущение, что эти приложения шпионят за мной. Конечно, не прослушивают меня, но постоянно следят за тем, где я нахожусь. Что каждый мой шаг кому-то передаётся: когда я хожу в продуктовый, выпиваю или общаюсь с друзьями.
Я знаю, что есть те, кто покупает и продаёт эту информацию. Как они отслеживают нас, и что хотят делать с нашими данными?
Чтобы добраться до самого дна, я начал в феврале эксперимент. На свой запасной телефон я установил кучу приложений и потом стал его носить с собой повсюду.
Или почти повсюду. Я оставил его дома, когда проходил тест на COVID-19 в апреле.
Простота злоупотреблений
Ощущение слежки с годами усиливалось, и у меня были на то причины. Этой весной я находился в составе команды NRK (Норвежской вещательной корпорации), документировавшей, как более 8,3 тысяч мобильных телефонов отслеживались, пока они находятся в больницах или женских шелтерах.
За 35 тысяч норвежских крон (3300 евро / 4000 долларов) мы получили доступ к данным о местоположении, показывающим, куда путешествовали в 2019 году десятки тысяч норвежцев.
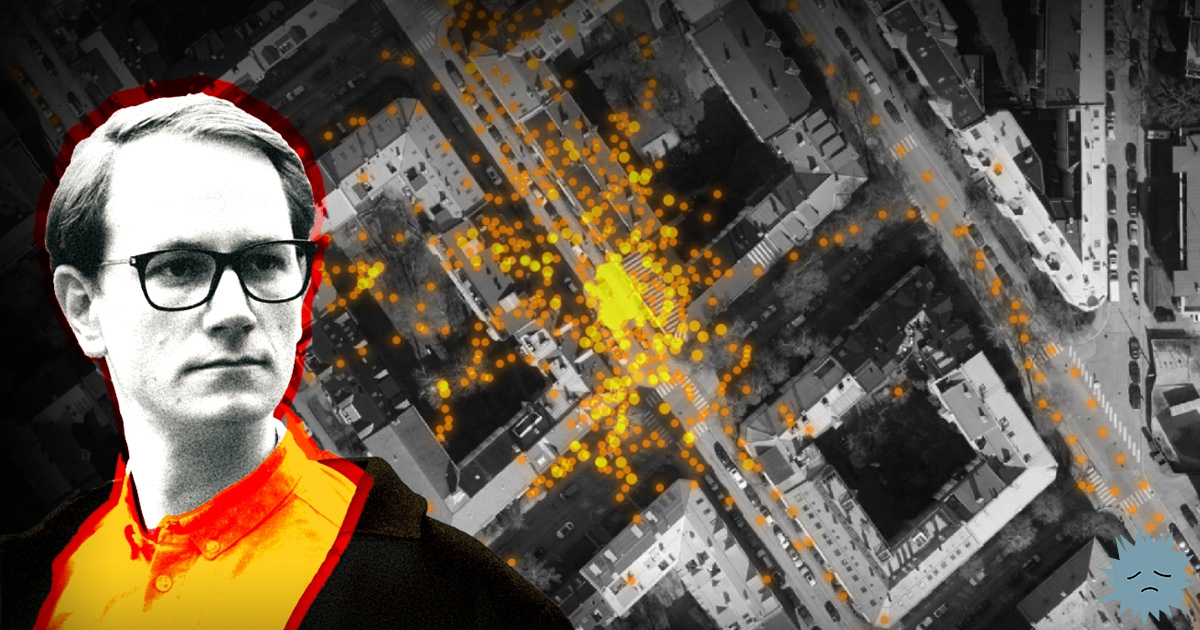
Одним из них был 31-летний Карл Бьёрн Бернхардсен из Ставангера. Информация позволила нам с лёгкостью идентифицировать его по данным, которые, как заверяет поставщик данных, были анонимизированы.
Когда мы позвонили ему, то смогли рассказать ему, где он находился почти каждый день 2019 года. Зоопарк. Собеседование для устройства на работу. В больнице, где он оставался несколько дней в качестве отца своего первенца.
Тогда Карл сказал нам, что при попадании в дурные руки эту информацию сможет использовать любой.
Предательство
Нам часто твердят, что коммерческое слежение не такое уж и страшное: «Оно используется только для рекламы». Но есть множество других лиц, заинтересованных в цифровом следе наших телефонов.
В недавней публикации Vice Motherboard было обнаружено, что Вооружённые силы США покупают данные о местоположении и что приложение для мусульманских молитв передаёт пользовательские данные о местоположении подрядчикам в сфере обороны.
«Это похоже на предательство», — заявил местный руководитель Совета по американо-исламским отношениям.
В 2018 году владелец закрытого ресторана Kentucky Fried Chicken был арестован в приграничном аризонском городке. Подозревается, что он участвовал в контрабанде наркотиков из Мексики через туннель под границей с США.
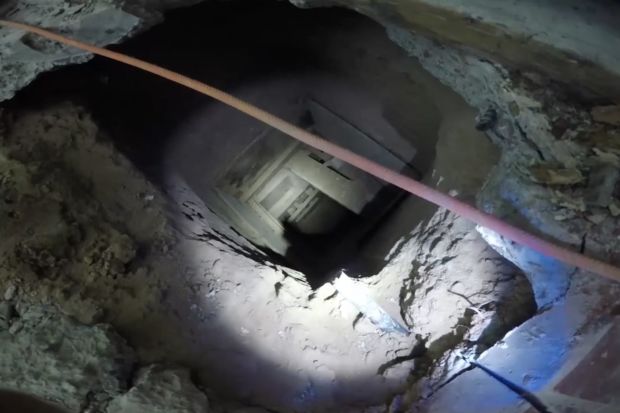
ТУННЕЛЬ: 180-метровый туннель, начинающийся в мексиканском доме и заканчивающийся в закрытом ресторане KFC.
По информации Wall Street Journal (WSJ), это преступление было раскрыто частично благодаря тому, что Иммиграционная и таможенная полиция США (U.S. Immigration and Customs Enforcement, ICE) использует коммерчески распространяемые данные о местоположении.
Из статьи в WSJ следует, что коммерческие данные, предположительно, были переданы отделу ICE, занимающемуся депортацией. Погранично-таможенная служба США (U.S. Customs and Border Protection, CBP) также приобрела доступ к «глобальным» данным о местоположении.
Журналистов NRK не просто так просят тщательно подумать перед тем, как брать телефон на встречу с конфиденциальным источником. Власти могут получить доступ к информации об их местоположении даже без разрешения суда.
Если мои данные о местоположении попадут в дурные руки, то это может повлиять и на других людей. Мы постоянно опасаемся того, что можно будет идентифицировать того, кто сообщил информацию конфиденциально.
Я требую доступа к своим данным
Компания, поставлявшая ICE информацию о ресторане фаст-фуда, называется Venntel. Согласно учётным документам компании, она расположена в промышленном кластере в штате Вирджиния.
В той же местности можно найти знакомые нам по сектору обороны названия, например, Lockheed Martin — компанию, создавшую F-35, и бывшего работодателя Эдварда Сноудена Booz Allen Hamilton. Достаточно совершить 20-минутную поездку на восток, и вы окажетесь в Лэнгли, штат Вирджиния, где расположен штаб ЦРУ.
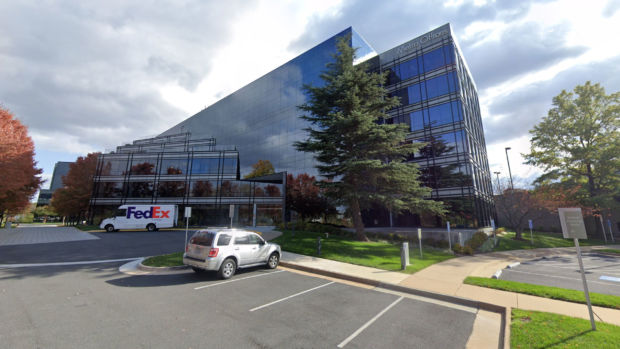
ОБОРОННЫЙ КЛАСТЕР: Venntel зарегистрирована в этом здании в промышленном кластере штата Вирджиния, США.
20 августа я затребовал копию всей информации, которая имелась у Venntel на меня. В результате принятия в 2018 году GDPR на это имеют право все европейцы.
На следующий день юридический отдел Venntel попросил меня указать некоторые адреса, которые я недавно посетил.
«Получив эту информацию, мы сначала проверим, есть ли предоставленный вами Advertiser ID в нашей базе данных», — говорилось в электронном письме.
Advertiser ID — это то, что есть у каждого смартфона. Этот идентификатор — ключ к отслеживанию пользователей телефонов во времени и приложениях. Владельцы телефонов могут ограничивать простоту доступа к этому идентификатору, однако делают это немногие.
Я предоставил Venntel адрес моего офиса в здании NRK и моей квартиры в Осло.
Данные на продажу
Почти спустя месяц я получил от Venntel интересное вложение электронной почты. В нём содержалась информация о том, где я 75406 раз был с 15 февраля. Внезапно у меня появилась возможность отследить каждый свой шаг — на прогулке, в баре, в гостях у моей бабушки в Южной Норвегии.
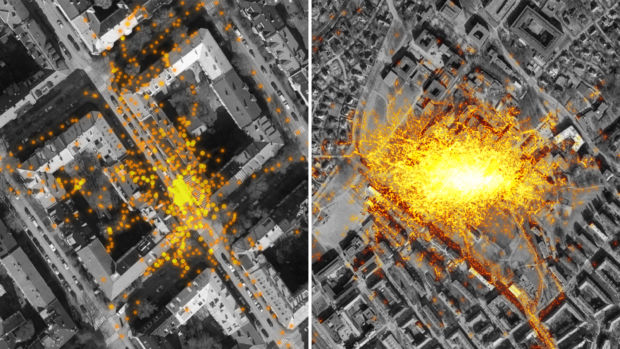
ТОЧКИ: на фотографии слева показана регистрация моих перемещений в окрестностях моей квартиры. На фотографии справа вы видите карту офиса NRK в районе Marienlyst Осло. Со временем в этих местах накопилось огромное количество зарегистрированных местоположений.
В данных нет ни номеров телефонов, ни имён. Однако практически любой с лёгкостью мог бы выяснить, что это мои перемещения. Простой поиск в Google и в телефонном справочнике показал бы, что есть Мартин Гундерсен, живущий в Соргентфригате в Осло и работающий в NRK Marienlyst.
Venntel также уведомила меня, что передавала мою информацию своим клиентам. Её клиенты используют эту информацию для таких целей, как контроль за соблюдением федерального законодательства и национальная безопасность.
Кем являются эти клиенты, Venntel сообщать отказалась.
Тщательно охраняемый секрет
Как могли данные о моём местоположении оказаться в Venntel, работающей в США? Ни в одном из установленных мной приложений эта компания не упоминалась. Нигде, даже в запутанной политике конфиденциальности, которую вряд ли кто-то читает перед нажатием на «OK».
Venntel смогла сообщить мне, что получила мою информацию от своей родительской компании Gravy Analytics, и что она только в редких случаях знала о приложениях, которые были с этим связаны.
Gravy Analytics — это брокер данных в сфере маркетинга. Компания собирает огромные объёмы данных о потребителях для совершенствования таргетирования рекламы. Также Gravy Analytics заявляет, что ничего не знает о происхождении большинства данных. Однако в ответе на запрос предоставления доступа содержались названия ещё двух новых компаний: Predicio (Франция) и Complementics (США).
Новые запросы доступа показали, что часть данных о местоположении, в конечном итоге оказавшихся в Venntel, взяты у словацкого разработчика приложений Sygic, имеющего в своём портфолио 70 приложений.
На веб-странице разработчика утверждается, что его самое популярное приложение имеет 200 миллионов пользователей.
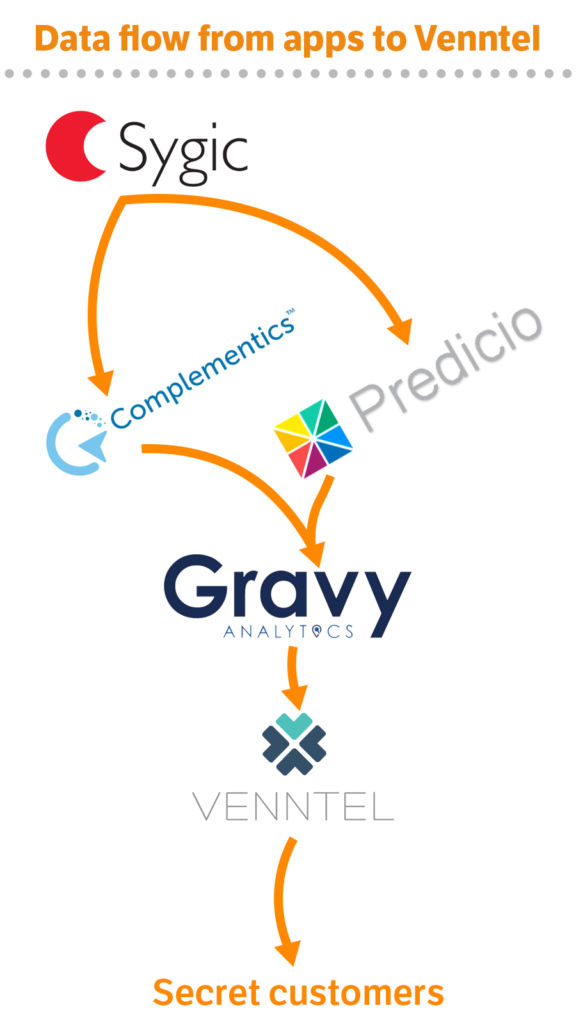
15 февраля я установил два навигационных приложения Sygic. Оба попросили меня дать согласие с условиями персонализации рекламы.
Если вы один из тех, кто почти не читает то, на что даёт согласие, то вы не одиноки. На самом деле, очень немногие читают условия использования устанавливаемых приложений и сервисов.
Я нажал на «I agree». С тех пор между мной и приложением было заключено соглашение, имеющее обязывающую силу.
Нарушенные законы о конфиденциальности
Похоже, что когда Gravy Analytics получила данные, соглашение с Sygic было нарушено. В своей политике конфиденциальности Gravy Analytics заявляет, что моя личная информация может использоваться в наборе услуг для партнёров и клиентов компании. Согласно собственной политике конфиденциальности, в их цели, среди прочего, входят обнаружение мошенничества, обеспечение правопорядка и национальная безопасность.
Иными словами, Gravy Analytics передала данные о моём местоположении своей дочерней компании, которая обеспечивает конкретно эти услуги.
Что возвращает нас к моему соглашению, заключённому с Sygic 15 февраля.
Я посоветовался с тремя юристами, Малгожатой Агнешкой Синдецка, Ли Байгрейвом и Арве Фёйеном; все они являются специалистами по конфиденциальности. Они считают, что возможность использования моей личной информации для целей, на которые я не давал согласия — это явное нарушение GDPR, поскольку этот закон налагает строгие ограничения и требования касательно того, что можно делать с личной информацией.

СТРОГИЕ ТРЕБОВАНИЯ: «Если выяснится, что партнёры могут использовать личную информацию в целях, отличающихся от тех, на которые вы дали согласие, то вы теряете свою конфиденциальность», — утверждает Синдецка.
Такое разрастание функций неприемлемо. Как утверждает доцент факультета права Бергенского университета Малгожата Агнешка Синдецка, подобная практика подрывает не только принцип целевых ограничений, но и принципы прозрачности и честности, определённые в GDPR.
Забавный прогноз погоды с уловкой
Кроме того, согласно файлам данных Gravy Analytics и Venntel, за мной следило и погодное приложение Fu*** Weather. Судя по описанию, приложение должно излагать прогноз погоды в саркастической, язвительной манере. Кому не захочется сдобрить ежедневный прогноз погоды кучей нецензурщины?
При установке приложения этой осенью я дал согласие на то, что мои данные могут использоваться для аналитики и «монетизации», т.е. финансирования приложения.
Те же три юриста, с которыми я консультировался, считают, что это соглашение не соответствует GDPR, потому что из него не совсем ясно, что подразумевается под «монетизацией». Кроме того, сбор аналитики не соответствует всем бизнес-практикам Venntel.

ПЛОХИЕ ПОГОДНЫЕ УСЛОВИЯ: приложение Funny Weather не рекомендует высовывать голову из окна, чтобы узнать погоду, ведь это может испортить вам настроение.
Разработчик Funny Weather Лавиуш Фрас не работает ни в какой крупной компании. Он сообщил, что не знает компанию Venntel, но заявил, что не скрывает бизнес-модели приложения.
«Тот факт, что для зарабатывания денег я сотрудничаю с компаниями, использующими некоторые данные, к которым имеет доступ приложение, не является конфиденциальным», — написал мне в электронном письме Лавиуш Фрас.
Фрас признаёт, что в приложении можно было бы чётче изложить последствия возможности «монетизации». Он намеревается внести для этого изменения в политику конфиденциальности, но продолжает утверждать, что пользователи были проинформированы должным образом.
Невозможность отследить
Остаётся загадкой, как данные из Funny Weather добрались до Venntel, но вероятно, что они прошли через французскую компанию Predicio, указанную в качестве посредника в политике конфиденциальности приложения.
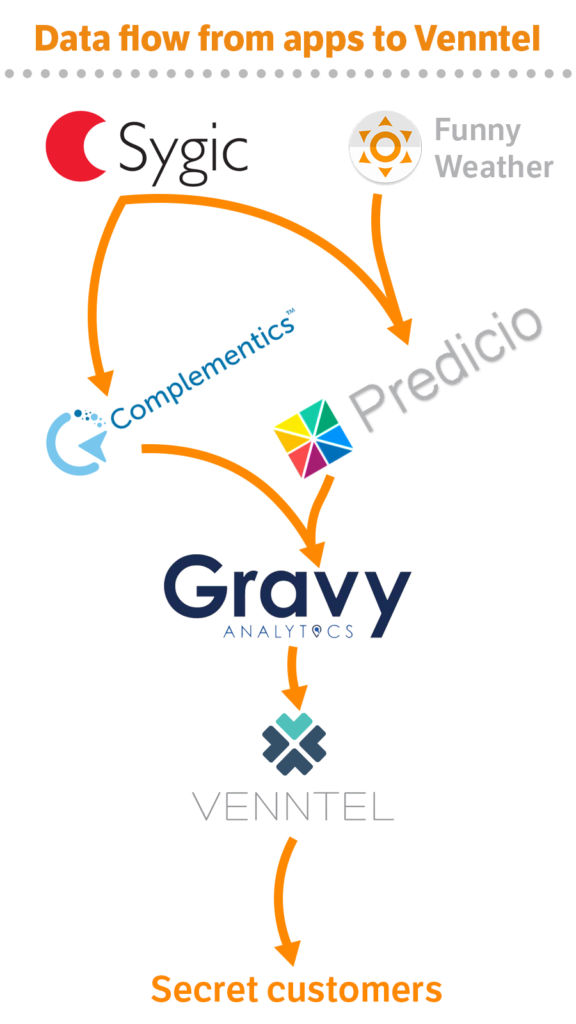
От каких других приложений Venntel может получать данные — это тщательно охраняемый секрет. Даже владельцы мобильных приложений не знают, во что они были вовлечены.
«Нам неизвестна компания Venntel», — так ответила Зузана Касанова из Sygic на мой вопрос о том, как мои данные оказались у компании.
Касанова заявила, что моё согласие было законным образом получено в соответствии с GDPR, и что партнёры её компании по договору обязаны использовать мои данные только в маркетинговых целях.
«Судя по предоставленной вами информации, нельзя понять, что источником полученных Venntel о вас данных было приложение Sygic GPS Navigation. Если выяснится, что это так, то это является нарушением договоров, заключенных нами с партнёрами».
Проведённый NRK технический анализ показывает, что данные от Sygic в результате оказались у Venntel. Например, ID, использованный компанией Complementics для данных из Sygic, присутствует и в данных из Venntel.
Касанова не ответила на вопрос о том, какие последствия это повлечёт для партнёрских отношений Sygic с Predicio или Complementics.
Система, построенная на незаконности
Благодаря введению в 2018 году GDPR защитники конфиденциальности добились важной победы. Общеевропейский закон был предназначен для обеспечения более строгого надзора за компаниями, торгующими данными пользователей. Тем не менее, отдельные части отрасли цифровой рекламы особо не изменились.
«Компании пытаются придерживаться старых практик и маскировать их под что-то иное, но по сути своей они остались теми же», — утверждает Дэвид Мартин из Брюсселя.
Он руководит отделом цифровых прав в BEUC — зонтичной группе организаций европейских потребителей. По словам Мартина, «части системы цифровой рекламы основаны на почти систематическом нарушении GDPR».
Он разделяет мнение большинства защитников конфиденциальности: в теории GDPR превосходен, но на практике он имеет серьёзные недочёты.

Дэвид Мартин, BEUC.
Австрийский активист и исследователь конфиденциальности Волфи Кристл множество лет исследовал, как компании используют наши данные. Недавно он помогал Совету потребителей Норвегии с отчётом «Out of Control», задокументировавшим множество потенциальных нарушений конфиденциальности в экосистеме приложений.
«В большинстве случаев сложно или даже невозможно отследить движение личных данных между приложениями, брокерами данных и их клиентами», — рассказывает он.
По мнению Кристла, органы, занимающиеся в ЕС защитой данных, или не могут, или не желают прекратить нарушения GDPR.
«Мы не увидим никаких изменений без введения огромных штрафов и запретов на обработку данных. Государства-члены ЕС и Комиссия Евросоюза должны действовать»- уверяет он.
Вопрос в том, желает ли кто-нибудь услышать его. А также в том, насколько просто будет привлекать к ответственности за предполагаемые нарушения. Партнёр юридической фирмы Føyen Torkildsen Арве Фёйен считает, что сложно наказывать компании наподобие Venntel, поскольку у них нет офисов в Европе.
«Боюсь, это создаёт иллюзорное впечатление о применении правил, но на практике просто невозможно предпринять какие-либо юридические действия», — объясняет Фёйен.
Цифровой фотоальбом
Прошло несколько месяцев с того момента, как я приносил свой запасной телефон в спортивный отель Ullevålseter — популярное место в лесу Нордмарка, где можно выпить кофе и поесть вафель.
На своём экране я вижу, как точки петляют по лесным тропинкам. Множественные скопления там, где я отдыхал; там, где я шёл быстро, они разбросаны реже.
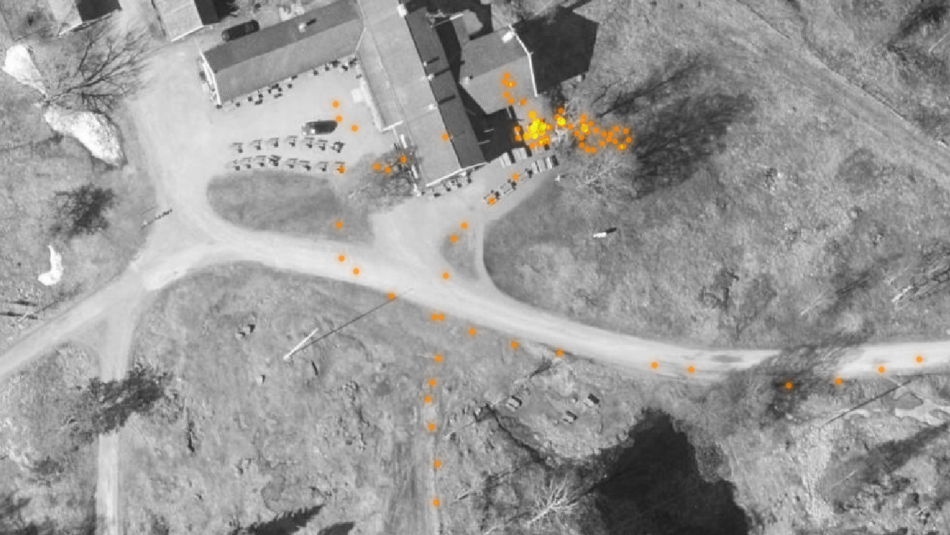
ПЕРЕКУС: Я пришёл с правой тропинки. Затем я приостановился во дворе, немного запутавшись, а потом нашёл деревянную скамейку справа. В целом на этой фотографии запечатлено 36 минут воскресенья, 9 августа.
Это было жаркое воскресенье конца лета. Роились слепни, особенно много их было над болотистыми местами.
Обычно мы забываем большинство мест, в которых были, и то, чем там занимались. Однако достаточно пары намёков, чтобы воспоминания вернулись. Восстановление моих шагов в то летнее воскресенье напоминало перелистывание старого альбома, каждая страница которого хранит собственную историю.
Но забавно то, что эти данные, мои перемещения, хранятся у кого-то другого.
Очень неприятно следить за собственными шагами, пусть даже они не связаны ни с какими любовными интрижками, тайными встречами или деликатными проблемами со здоровьем.
У большинства из нас есть такие моменты в жизни, которыми бы мы не хотели делиться. Даже со своими близкими, начальниками или государством.
Мне удалось восстановить поток данных из мобильных приложений к Venntel, но всё равно осталось множество неотвеченных вопросов. Какие клиенты Venntel получили информацию обо мне? Были ли это компании в секторе обороны, разведка или ФБР?
Ответы, которые сложно получить
Gravy Analytics не ответила на наши многократные запросы. Её дочерняя компания Venntel отказалась от интервью по телефону или электронной почте.
В кратком заявлении Venntel утверждает, что перемещения моего телефона не передавались ICE или CBP. Также она написала, что никак не связана с поставщиками приложений Sygic или Лавиушем Фрасом. (NRK никогда не заявляла, что у них есть прямая связь, но задокументировала, что компания получает информацию из этих приложений через сторонних лиц.)
«Мы не будем оставлять дальнейших комментариев о наших бизнес-связях или интерпретации законодательства», — написала Venntel.
В переданном NRK заявлении Погранично-таможенная служба США (CBP) сообщила, что у неё есть ограниченный доступ к коммерчески доступным данным, и что они используются согласно соответствующим правилам и нормам. (Полный текст заявления можно найти в конце статьи).
Офицер CBP по связи с прессой Джейсон Гивенс не ответил на последующие вопросы о том, какие ограничения накладываются на CBP при получении данных о европейских гражданах или телефонах, расположенных вне границ США.
ФБР и ICE также имеют договоры с Venntel, однако они не ответили на вопросы о предоставляемых компанией возможностях слежения за европейцами внутри и за пределами Европы.
Когда Predicio ответила на запрос доступа 11 августа, компания не упомянула передачу данных Venntel в феврале-июле. (Приложение Funny Weather было установлено 10 августа.) Predicio не ответила на мои многократные просьбы об интервью.
Сооснователь Complementics Уолтер Харрисон заявил, что мои данные использовались только для маркетинговой аналитики. Харрисон не пожелал участвовать в интервью и не ответил на вопросы о связи компании с Gravy Analytics. Когда Vice Motherboard спросил Харрисона о Gravy Analytics, он сказал, что партнёр компании «по договору не может прямо или косвенно делиться любыми данными, полученными от Complementics, с любыми органами США, занимающимися разведкой, иммиграционными вопросами или правоохранительной деятельностью».
Методика: эта статья основана на серии запросов физическими лицами доступа, переданных компаниям, работающим в отрасли данных о местоположении. Запросы составлялись на основе шаблона, предоставленного Майклом Вилом. Прикладываются части ответов Venntel (объяснение, метаданные, описание полей данных, данные), Gravy Analytics (объяснение, описание полей данных, метаданные, данные), Sygic (объяснение, данные), Predicio (объяснение, данные), og Complementics (объяснение, описание полей данных, данные). Передана только небольшая часть необработанных данных о местоположении.
Заявления правительственных органов США
«Миссия ФБР — защита американских граждан и соблюдение Конституции. Эта миссия двойственна и одновременна, а не противоречива. Это означает, что одна часть не может, и не должна идти во вред другой. Все действия ФБР выполняются в соответствии со всеми требованиями законодательства, в том числе Конституции, Закона „О неприкосновенности частной жизни“ 1974 года, нашего Руководства по проведению расследований внутри страны, Руководства для федеральных прокуроров США, а также стандартов, в соответствии с которыми ФБР должно защищать народ США. Кроме того, все действия ФБР подлежат строгим механизмам соблюдения и надзору со стороны трёх ветвей власти».
«Иммиграционная и таможенная полиция США (U.S. Immigration and Customs Enforcement, ICE) действует согласно всем соответствующим актам, руководствам и политикам о конфиденциальности. Относящуюся к Venntel договорную документацию можно изучить здесь: FPDS. В отношении соблюдения GDPR ICE полагается на Venntel».
«Погранично-таможенная служба США (U.S. Customs and Border Protection, CBP) может получать доступ к коммерчески доступной информации, относящейся к её миссии по охране границы. При согласии органов власти, обеспечивающих охрану границ и защиту правопорядка, CBP приобрела ограниченный доступ к коммерческим данным телеметрии посредством приобретения ограниченного количества лицензий к предоставляемому поставщиком интерфейсу.
Хотя службе CBP был предоставлен доступ к информации о местоположении, важно заметить, что такая информация не включает в себя данные о вышках сотовой связи, не использована полностью и не содержит идентификации отдельного пользователя. Офицеры, агенты и аналитики CBP имеют доступ к интерфейсу поставщика для каждого конкретного случая и способны просматривать только ограниченную выборку анонимизированных данных в соответствии с проводящимися операциями по защите границы и обеспечению правопорядка. Все операции CBP, в которых могут быть задействованы коммерчески доступные данные телеметрии, проводятся в целях содействия работе CBP по обеспечению соблюдения законодательства США и согласно соответствующим требованиям закона, политик и конфиденциальности».
На правах рекламы
Серверы в аренду для любых целей — это именно про виртуальные серверы от нашей компании.
Уже давно используем исключительно быстрые серверные накопители от Intel и не экономим на железе — только брендовое оборудование и самые современные решения на рынке для предоставления услуг.